声明:本文所涉及的工具使用与实验操作,均在内网靶场及虚拟机环境中完成,内容仅用于安全技术的学习与交流,请勿将相关技术用于任何非法用途。
John工具的介绍
John the Ripper 是一款免费的开源软件,也是一个高效的密码破解工具,能够在已知密文的情况下尝试还原出对应的明文密码。它支持多种常见的加密算法,如 DES、MD4、MD5 等,并兼容 Unix、Linux、Windows、DOS 模式、BeOS 和 OpenVMS 等多种系统架构,其主要目标是破解安全性较弱的 Unix/Linux 系统密码。
由于 John the Ripper 在渗透测试中被广泛使用,Kali Linux 默认已预装该工具,方便安全测试人员直接使用。
John工具的使用语法
john [OPTIONS] [PASSWORD-FILES]
其中,OPTIONS 为命令参数选项,用于指定破解模式、字典文件、格式等;PASSWORD-FILES 为待破解的密码文件或哈希文件。
常见的命令参数选项包括:
- –wordlist:设置字典模式的词汇表,从指定文件中读取词汇;
- –rules:打开字典模式的词汇表切分规则;
- –incremental:使用增量模式;
- –format:指定密文格式名称,为 DES/BSDI/MD5/BF/AFS/LM之一;
- –show:显示已破解口令;
- –users:对指定用户组的账户进行破解,减号表示反向操作;
- –groups:对指定用户组的账户进行破解,减号表示反向操作;
- –shells:对使用指定 shell 的账户进行操作,减号表示反向操作;
- –salts:至少对 COUNT 口令加载加盐,减号表示反向操作。
John工具的使用工具
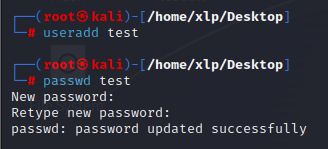
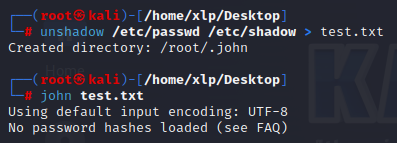
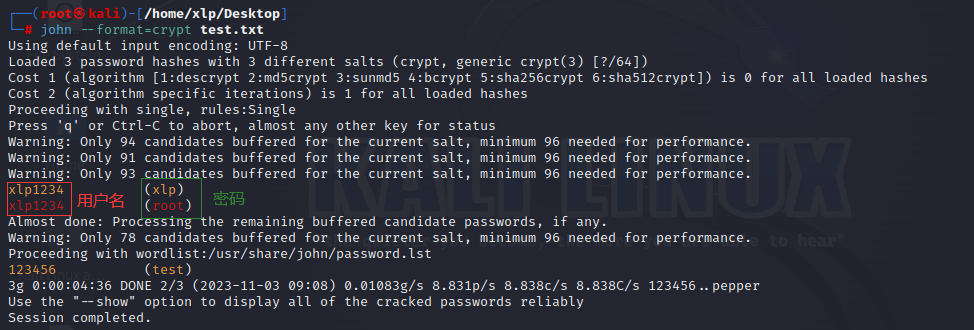
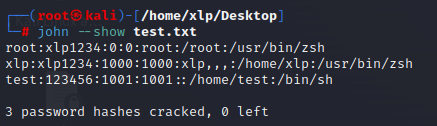
再次声明:本次工具和实验均在内网靶场和虚拟机中完成,仅用于安全技术学习与研究,严禁用于任何非法用途。