很多企业的安全建设重心放在防泄密、防火墙部署上,却忽略终端本地文件丢失风险。
根据行业公开安全调研,人为误删、硬盘硬件故障、勒索病毒加密是企业文件丢失三大主因,超过 60% 的数据丢失事件发生在员工个人终端,而非服务器。依靠员工手动复制备份,高度依赖个人自觉性,经常出现遗漏、版本错乱;只备份服务器,终端图纸、合同、方案文档依旧处于无保护状态。
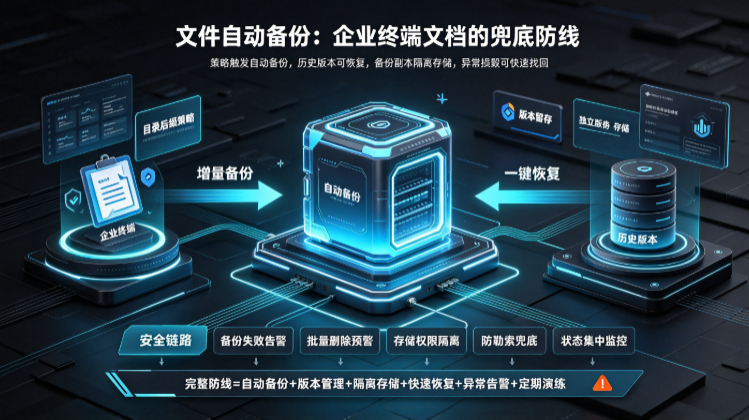
文件自动备份不是简单的文件复制,而是一套由策略驱动、版本留存、权限隔离、可快速恢复的数据兜底机制,和防泄密体系联动,兼顾防泄露与防丢失两大目标。
一、文件丢失真实风险与传统备份方案短板
梳理近年公开安全事件,终端文件损毁场景集中在这几类:
传统备份方式普遍存在明显短板:
- 员工手动拷贝:人工操作不可靠,遗忘备份、备份版本过期是常态,运维成本高;
- 简单文件夹同步:同步目录和原文件在同一终端,遭遇勒索攻击时备份文件同步遭殃,备份失效;
- 仅服务器备份:只能保护上传到服务器的文件,终端本地未上传的资料完全没有备份;
- 只备份不审计:备份恢复过程缺少日志,无法确认备份是否成功,等到故障发生才发现备份文件损坏。
真实攻防场景中,防泄密系统解决 “文件不能随便外传”,文件自动备份解决 “文件损坏、删除之后还能找回”,二者属于互补关系,不能互相替代。
二、文件自动备份体系核心能力拆解
1. 自定义备份策略,增量触发,降低资源占用
管理员可以按部门、终端、目录、文件后缀配置自动备份规则,只针对图纸、Office、PDF 等核心文档执行备份,排除系统缓存、临时文件。
可自定义版本保留数量、单文件最大备份大小,避免存储资源被海量旧版本占满。
同时支持对接群晖 NAS 自动挂载。客户端覆盖 Windows、macOS、Linux、信创终端,统一下发备份策略。
2. 备份目录权限隔离,抵御勒索病毒破坏
备份存储区域做独立权限管控,普通终端进程、未知程序无权修改、删除备份副本。
即使终端遭受勒索病毒攻击,原始文件被加密,存储在隔离区域的备份文件不会被篡改,管理员可直接调取干净版本恢复业务。
搭配保密沙箱机制,沙箱内生成的敏感文档自动纳入备份范围,沙箱内外文件流转同步受权限管控,实现防护和备份一体化。
3. 文档一键恢复与操作全链路审计
支持按文件名称、时间、操作人检索历史备份版本,管理员或授权用户按需恢复文件。
完整记录备份任务执行、文件恢复、备份失败日志;当备份任务连续失败、短时间大量文件被删除或修改时,系统自动触发告警,提醒 IT 管理员排查问题。
依托 AI 行为分析模块,自动生成终端行为报告,识别异常批量删除、篡改文档的风险行为。
4. 和防泄密模块联动,形成完整防护闭环
如果文件属于加密文档,备份副本同样保持加密状态,备份存储内的文件不会裸数据留存。
配套全盘文档水印、USB 外设管控能力,就算文件成功恢复,外发、拷贝行为依旧受到管控,避免备份副本成为新的泄密出口。
服务器支持主备部署、数据备份、服务器迁移,保障备份配置和历史版本不会因为服务器硬件故障丢失。
员工离职场景下,管理员可以快速回收终端权限,同时留存历史备份资产,防止资料被恶意销毁。
5. 备份状态设置,定期校验可用性
策略统设置所有终端备份任务状态。
可定期做恢复测试验证备份文件可用性,践行 3-2-1 备份原则,避免 “备份看似成功,实际无法恢复” 的隐性风险。
三、文件自动备份选型核验清单(企业管理者直接落地)
四、分阶段落地实施流程,降低上线风险
阶段 1:资产梳理与备份策略规划
梳理企业核心文档资产,区分图纸、合同、财务资料等不同类别,确定需要开启自动备份的文件夹与文件类型,规划存储介质与版本保留规则。同步修订数据管理制度,明确备份恢复审批流程。
阶段 2:小范围试点部署
选取研发或设计部门试点,配置自动备份策略,验证文件新增、修改后的备份效果,测试文件恢复流程。重点观察磁盘、带宽占用情况,过滤误告警,优化备份触发规则。
阶段 3:分部门灰度推广与培训
试点稳定运行 2~4 周,确认不会影响员工办公效率,再分批上线。对 IT 人员开展培训,掌握备份状态巡检、文件恢复操作;向业务人员说明备份仅用于文件损毁恢复,不改变原有外发审批制度。
阶段 4:常态化运维与定期恢复演练
定期巡检备份任务状态,清理过期备份版本;每季度开展一次恢复演练,验证备份文件可用。持续优化告警规则,针对离职人员建立标准化的资产留存流程。
五、总结
文件自动备份是企业数据安全的兜底防线,它的价值不是防止文件外泄,而是在误删、硬盘损坏、勒索攻击发生之后,保障核心业务文档能够找回,减少业务中断带来的损失。
在企业数据防护体系中,文件加密管控守住文件外泄出口,U 盘权限管理封堵物理拷贝通道,文件自动备份守住数据损毁兜底防线。
企业选型不要只看重自动同步功能,重点评估备份隔离机制、版本管理、异常告警与多终端适配能力,坚持试点先行,定期做恢复验证,真正让备份在灾难发生时可用。
责编:璇玑