很多人做终端安全,最容易犯的错就是把“文件管理”理解成“加密”。
文件加密当然重要,但它只是生命周期里的一个环节。真正麻烦的地方在于:文件从被创建那一刻起,就会经历存储、流转、外发、打印、拷贝、归档、销毁,每个环节都可能泄密,每个环节又都可能影响业务效率。
新人刚接触这块,往往会零散地学:先学加密,再学权限,再学外发审计,最后发现策略互相打架。比如加密了文件,员工打不开;外发审批太严,业务跑不动;日志留了一堆,出事还是查不清。
知识点 1:为什么文件必须按生命周期看?
单个文件在企业里通常会经历这些阶段:
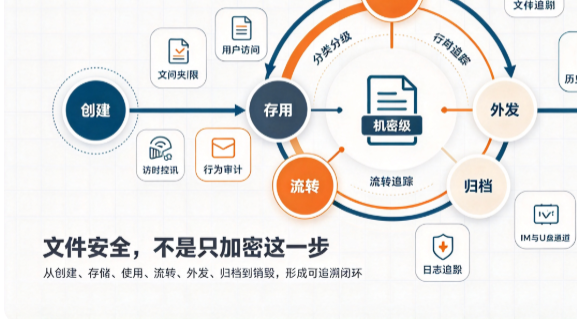
创建 → 存储 → 使用 → 流转 → 外发 → 归档 → 销毁。
如果只盯着某一个点,很容易漏掉风险。比如:
- 只做了加密,但员工可以通过截图、拍照、打印把内容带走;
- 只做了外发审计,但文件在内网共享盘里已经扩散到无关人员;
- 只做了权限控制,但离职员工本地仍保留大量历史文件;
- 只做了日志留存,但缺少文件指纹和流转链路,无法还原完整路径。
所以文件全生命周期管理的核心目标不是“把所有文件都锁死”,而是让文件在不同阶段都有对应的保护手段,并且这些手段能串成一条可追溯的链。
知识点 2:创建和存储阶段,先解决“文件在哪里”
文件刚被创建时,风险主要来自两个地方:位置不清和权限过大。
很多企业的共享盘、项目盘、部门盘长期缺乏清理,新员工入职后直接继承一堆历史文件夹权限。时间久了,谁该访问哪些文件,基本靠“默认开放”。
这个阶段要做的不是立刻上复杂策略,而是先建立基础能力:
- 明确文件存储位置,避免大量文件散落在个人桌面;
- 对敏感目录设置访问权限,按部门、项目、岗位划分;
- 对高密级文件启用自动加密或访问控制;
- 对终端本地敏感目录进行定期盘点;
- 对云盘、网盘、外部存储接入做识别;
- 对文件创建、复制、移动、重命名、删除行为留痕。
这里有一个容易被忽略的点:文件创建时的分类分级。如果没有密级标签,后续加密、外发、审计都会缺少依据。企业可以结合文档类型、关键词、存储位置、创建人岗位,逐步建立自动分类规则。
知识点 3:使用和流转阶段,重点是“谁能用、怎么用”
文件进入日常使用后,风险从“存哪里”转向“谁在用”。
常见场景包括:
- 员工把合同发给非项目成员;
- 设计图纸被复制到个人 U 盘;
- 财务报表通过微信、钉钉外发;
- 项目资料上传到个人网盘;
- 离职前批量拷贝客户名单;
- 内部文件被打印后拍照外传。
这一阶段通常需要三类能力配合:
1. 访问控制
限制非授权人员打开、复制、编辑敏感文件。对高密级文件可以设置只读、禁止复制、禁止另存为等细粒度权限。
2. 行为审计
记录文件打开、编辑、复制、移动、重命名、删除、打印、外发等行为。审计不是为了监控员工,而是为了在发生异常时能还原路径。
3. 流转追踪
文件从 A 发给 B,B 又转发给 C,这个过程如果没有追踪能力,事后只能看到零散日志。比较成熟的方案会给文件绑定标识,结合发送人、接收人、时间、渠道,形成流转链路。
知识点 4:外发和拷贝阶段,最容易出问题
外发是文件泄密的高发环节,也是企业最容易“一管就死、一放就乱”的地方。
常见外发通道包括:
- 即时通讯工具;
- 个人邮箱;
- 网盘和在线文档;
- U 盘、移动硬盘;
- 打印后拍照;
- 远程桌面和远程控制工具;
- 网页上传和文件转换站点。
管控思路建议分层:
| 即时通讯 | 文件外发审计、敏感文件告警 | 销售、客服、对外岗位 |
| 邮件 | 附件审计、敏感词识别、审批 | 财务、法务、研发 |
| U 盘/移动存储 | 注册认证、只读、加密写入 | 生产、制造、涉密部门 |
| 网盘/网页上传 | 上传行为审计、拦截 | 全员基线管控 |
| 打印 | 打印审计、水印、审批 | 合同、图纸、财务报表 |
这里要注意:外发审计不能只看“是否发送”,还要看文件本身是否敏感。普通图片外发和合同外发,风险等级完全不同。
知识点 5:归档和销毁阶段,常被忽视
很多企业的文件安全只做到“使用中”,但文件停用后仍有风险。
比如:
- 项目结束后,历史文件仍对所有成员开放;
- 离职员工账号禁用,但本地文件未被清理;
- 旧服务器上的敏感目录长期无人维护;
- 报废电脑直接转卖或丢弃,硬盘未做安全擦除;
- 备份数据保留时间过长,缺少销毁记录。
归档和销毁阶段需要关注:
- 项目结束后回收非必要访问权限;
- 离职员工终端文件按制度移交或清理;
- 历史敏感文件迁移到归档区,限制访问;
- 报废设备硬盘做安全擦除或物理销毁;
- 备份数据设置保留周期;
- 销毁操作留痕,避免“删了但说不清”。
文件销毁不是简单删除。普通删除仍可恢复,涉密文件应采用多次覆写、安全擦除或物理销毁方式。
知识点 6:密级、权限和策略怎么联动?
文件全生命周期管理里,最关键的联动关系是:密级决定权限,权限决定策略,策略触发审计。
可以按这个逻辑设计:
先定义密级
例如公开、内部、秘密、机密。不同企业叫法不同,但必须有分级标准。
再绑定权限
公开文件可全员访问;内部文件按部门访问;秘密文件按项目组访问;机密文件单独审批。
再配置策略
高密级文件自动加密、禁止外发、禁止打印、禁止拷贝到移动存储。
最后配置审计
对高密级文件的每一次访问、外发、打印、拷贝都留下记录。
这样做的优点是策略不会散。员工问“为什么这个文件不能发”,可以回答“因为它属于机密级,按制度需要审批”;而不是“系统不让发,我也不知道为什么”。
知识点 7:日志、取证和追溯怎么闭环?
文件审计最怕的是日志很多,但查不出完整路径。
比如管理员只知道“某个文件被外发了”,但说不清:
- 文件最初存在哪里;
- 谁创建、谁修改、谁复制;
- 文件是否被加密;
- 通过哪个渠道外发;
- 接收方是谁;
- 外发前是否命中告警;
- 外发后是否被再次转发。
一个可用的追溯链至少应包含:
- 文件标题;
- 创建人;
- 存储路径;
- 访问记录;
- 告警事件;
- 审批记录;
- 屏幕或行为快照;
这类能力在终端安全平台中通常由文件审计、外发审计、屏幕审计、告警中心共同支撑。实际落地时,不需要一开始就追求全量追溯,可以先从高密级文件 + 高风险岗位 + 高风险通道开始。
知识点 8:常见误区有哪些?
误区 1:加密万能
加密能防止文件被非法打开,但不能防止截图、拍照、打印、人工抄录。加密必须配合权限、审计和外发管控。
误区 2:权限越严越好
权限过严会导致业务受阻,员工会用个人邮箱、个人网盘绕开管控。更合理的是按岗位、项目、密级分级授权。
误区 3:审计日志越多越好
日志过多会增加存储成本,也会降低排查效率。应按风险等级采集,并定期清理无效日志。
误区 4:离职禁用账号就安全了
账号禁用后,本地文件、共享盘权限、历史邮件附件、云盘文件可能仍然存在。离职流程必须包含文件移交和权限回收。
误区 5:文件外发只盯 U 盘
现在更多泄密发生在即时通讯、网盘、邮箱和网页上传。U 盘管控仍然必要,但不能作为唯一重点。
知识点之间的关联逻辑
可以把文件全生命周期管理串成一条主线:
分类分级 → 存储权限 → 使用审计 → 流转追踪 → 外发管控 → 归档回收 → 安全销毁 → 日志追溯。
其中,分类分级是起点;权限和加密是基础保护;外发审计和流转追踪是风险发现手段;归档销毁是收尾;日志追溯是兜底能力。
企业落地使用技巧
- 先盘点敏感文件类型,不要一上来全量加密;
- 从研发、财务、销售、HR 等高风险岗位试点;
- 先开审计,再开拦截,避免影响业务;
- 用 1—2 周建立文件行为基线;
- 对高密级文件启用自动加密和访问控制;
- 对外发通道按风险分级配置策略;
- 离职场景单独配置文件移交和权限回收;
- 定期清理共享盘、项目盘和离职员工文件;
- 审计数据本身也要做权限保护和留存周期管理。
总结
文件全生命周期管理不是某个单一功能,而是一套围绕文件流转过程的组合能力。
学习重点在于:理解文件从创建到销毁每个阶段的风险点,避免只把注意力放在加密或外发某一个环节。运维重点在于:分类分级要清晰,权限策略要分级,外发通道要覆盖,离职流程要闭环,日志追溯要可还原。
真正有效的方案,不会追求“所有文件都锁死”,而是让重要文件在重要环节被重点保护,同时尽量不影响正常业务流转。
责编:璇玑