/* MD / 富文本中的 .toc(含博客园搬家等嵌套结构);.toc-box 在侧栏,不受影响 */
#content_views .toc,
/* 编辑器常在目录前后插入空 p(:empty 仍占 20px),一并去掉避免顶空隙 */
#content_views.markdown_views > p:empty:has(+ .toc),
#content_views.markdown_views > .toc + p:empty,
/* 富文本旧版目录标记 */
#content_views.htmledit_views #main-toc,
#content_views.htmledit_views #hr-toc,
#content_views.htmledit_views p[id*=\”-toc\”] {
display: none !important;
}
/* 目录去掉后,紧跟的首个标题不再多出一块上边距 */
#content_views.markdown_views > .toc + h1,
#content_views.markdown_views > .toc + h2,
#content_views.markdown_views > .toc + h3,
#content_views.markdown_views > .toc + h4,
#content_views.markdown_views > .toc + p:empty + h1,
#content_views.markdown_views > .toc + p:empty + h2,
#content_views.markdown_views > .toc + p:empty + h3,
#content_views.markdown_views > .toc + p:empty + h4 {
margin-top: 0 !important;
}
Linux 环境下 ptrace 反调试技术原理与 GDB 补丁绕过实战
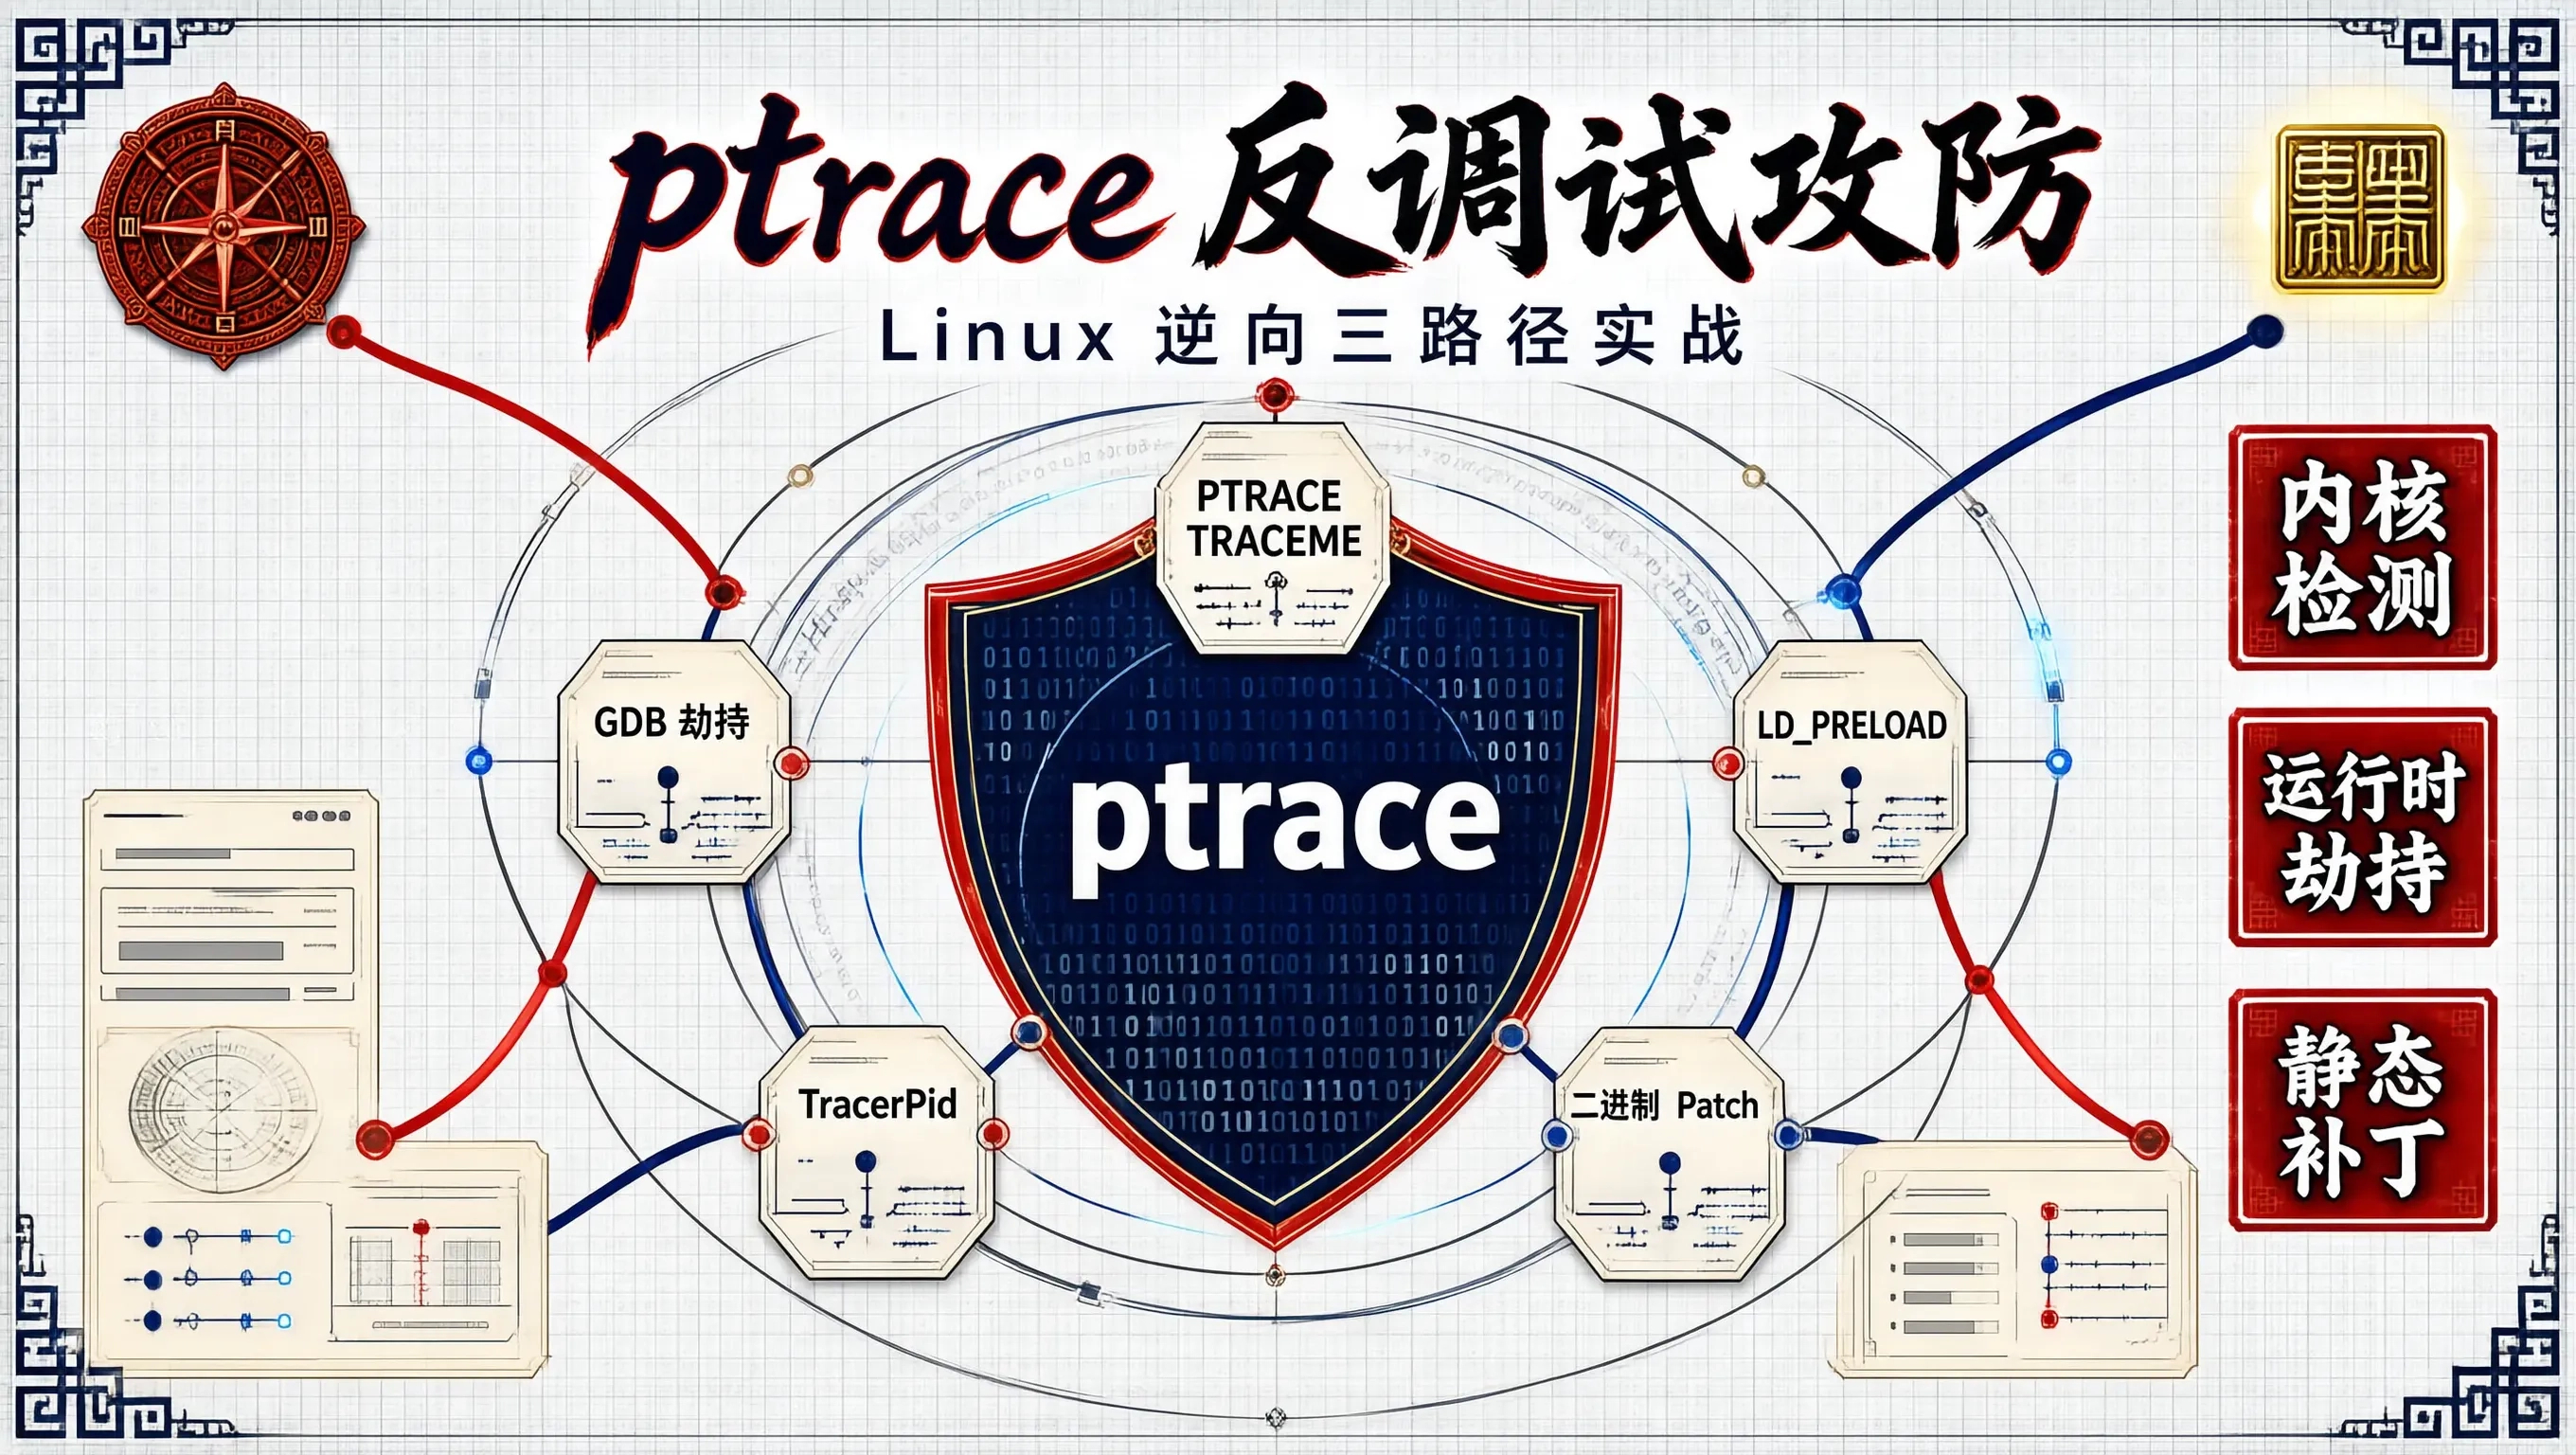
在 Linux 平台下的二进制逆向工程与恶意代码分析中,反调试(Anti-Debugging)是软件保护(壳、DRM、加固插件)以及高对抗性木马最常使用的手段之一。其中,基于系统调用 ptrace 的单追踪者独占性(Single Tracer Exclusivity)是最经典也是最基础的技术。深入理解 ptrace 反调试的实现原理与检测维度,并在动态调试中结合 GDB 内存劫持、动态链接库 Hook(LD_PRELOAD)以及二进制静态 Patch 技术进行快速绕过,是二进制安全人员的必备基本功。
ptrace 反调试的核心机制与实现形态
Linux 内核设计规定:在同一时刻,一个目标进程只能被一个调试器(Tracer)通过 ptrace 系统调用进行附加(Attach)和跟踪。如果进程已经被 GDB、LLDB 或 strace 附加,再次调用 ptrace(PTRACE_TRACEME, …) 将会直接返回 -1,并将 errno 置为 EPERM。
1. PTRACE_TRACEME 主动占用
程序在启动初期(如 .init_array 或 main 函数入口)主动向内核请求将自己标记为被跟踪状态。如果已有调试器在监控,则直接调用 exit() 退出:
#include <stdio.h>
#include <stdlib.h>
#include <sys/ptrace.h>
#include <unistd.h>
void __attribute__((constructor)) anti_debug_init() {
if (ptrace(PTRACE_TRACEME, 0, 1, 0) < 0) {
printf("[!] Debugger detected via PTRACE_TRACEME! Terminating…\\n");
exit(1);
}
printf("[+] Environment clean. Continuing execution…\\n");
}
int main() {
printf("[*] Core business logic running…\\n");
return 0;
}
2. /proc/self/status TracerPid 检测
除了直接调用 API,程序还会通过解析自身的 /proc/self/status 文件,读取 TracerPid 字段。若该字段数值大于 0,说明存在外部调试进程正在监控:
#include <stdio.h>
#include <string.h>
#include <stdlib.h>
int check_tracer_pid() {
FILE *fp = fopen("/proc/self/status", "r");
if (!fp) return 0;
char line[128];
int tracer_pid = 0;
while (fgets(line, sizeof(line), fp)) {
if (strncmp(line, "TracerPid:", 10) == 0) {
tracer_pid = atoi(&line[10]);
break;
}
}
fclose(fp);
return tracer_pid;
}
graph TD
Start[程序启动] –> PtraceCall[调用 ptrace(PTRACE_TRACEME)]
PtraceCall –> CheckReturn{返回值 < 0 ?}
CheckReturn –>|是 (存在 GDB)| Terminate[打印警告并 exit 退出]
CheckReturn –>|否| CheckProc[读取 /proc/self/status TracerPid]
CheckProc –> CheckPid{TracerPid > 0 ?}
CheckPid –>|是| Terminate
CheckPid –>|否| NormalExec[进入核心业务逻辑]
实战反反调试与 GDB 绕过方案
在对抗此类反调试保护时,有三种高效、实用的绕过路径。
方案一:GDB 运行时动态干预(寄存器与返回值修改)
在 GDB 启动程序后,在 ptrace 调用处下断点,并在其返回时强制修改通用寄存器 rax 的值为 0。
(gdb) set pagination off
(gdb) catch syscall ptrace
Catchpoint 1 (syscall 'ptrace' [101])
(gdb) run
Starting program: /root/target_bin
Catchpoint 1 (call to syscall ptrace), 0x00007ffff7e4c2b9 in ptrace () from /lib64/libc.so.6
(gdb) finish
Run till exit from #0 0x00007ffff7e4c2b9 in ptrace () from /lib64/libc.so.6
Value returned is $1 = -1
# 强制将返回值 rax 篡改为 0 (代表成功)
(gdb) set $rax = 0
(gdb) continue
Continuing.
[+] Environment clean. Continuing execution…
[*] Core business logic running…
方案二:LD_PRELOAD 共享库劫持 Hook
如果目标程序未采用完全静态编译(Statically Linked),可以通过编译一个自定义的动态链接库,重写 ptrace 符号,强制返回 0:
// hook_ptrace.c
#define _GNU_SOURCE
#include <stdio.h>
#include <sys/types.h>
long ptrace(int request, pid_t pid, void *addr, void *data) {
// 拦截 PTRACE_TRACEME 请求,伪造成功返回
return 0;
}
# 编译生成动态链接库
gcc -shared -fPIC hook_ptrace.c -o libhook_ptrace.so
# 在 GDB 中配置环境变量或直接启动
LD_PRELOAD=./libhook_ptrace.so gdb ./target_bin
方案三:静态二进制 Patch(汇编级指令覆写)
对于去除了符号表(Stripped)且为静态编译的复杂二进制样本,最彻底的解决方式是在反汇编器(如 IDA Pro、Ghidra 或 radare2)中定位关键条件跳转指令(如 test eax, eax; js / jne),将其打补丁替换为 NOP(0x90)指令或无条件跳转 jmp。
原始汇编代码:
0x00401140: call 0x401030 <ptrace@plt>
0x00401145: test eax, eax
0x00401147: js 0x00401160 <exit_with_error> ; 78 17 (条件跳转)
Patch 后的汇编代码:
0x00401140: call 0x401030 <ptrace@plt>
0x00401145: test eax, eax
0x00401147: nop ; 90
0x00401148: nop ; 90
通过掌握底层系统调用的交互协议,结合运行时劫持与静态修补,可以快速瓦解反调试外壳,还原核心代码逻辑。