这个靶场考的是云安全里极其经典的「OSS 存储桶遍历(对象枚举)」漏洞。
总结:
云存储文件命名有规律,利用工Yakit自动化遍历,看HTTP 状态码快速筛选出了有价值的数据,我们可以从中找到flag。
云安全:
一、什么是 OSS?(本质就是个超级网络网盘)
以前做网站,用户上传的图片、视频、文档,都存放在服务器自己的硬盘里(比如 /var/www/html/upload/)。但硬盘容量有限,人一多就卡,而且一旦服务器挂了,文件全丢。
后来,阿里云、腾讯云、AWS 推出了 OSS(对象存储)。你可以把它理解成一个“无限大、永不宕机、自带公网访问速度的超级网络网盘”。
网站开发者不用自己买硬盘了,直接把用户的文件全扔进 OSS 里。
二、相关概念
Bucket(存储桶):相当于快递柜。你建一个 Bucket,里面可以放无数个包裹。比如一个叫 company-images 的桶,专门放公司图片。
Object(对象):相当于包裹。就是具体的文件,比如 avatar.jpg、backup.zip。
Endpoint(访问域名):相当于快递柜的地址。云厂商会自动给你分配一个域名,比如 company-images.oss-cn-hangzhou.aliyuncs.com。
平时访问的很多网页图片都不在网页所在的服务器上,而是在 OSS 里,比如:
https://bucket名字.oss-cn-区域.aliyuncs.com/文件路径.jpg
三、云安全视角下的OSS
传统服务器安全,黑客是去扫网站目录(比如之前用的 dirsearch)。而在云上,黑客直接去扫存储桶。
OSS常见漏洞:
1. 未授权访问(这个靶场就是)
开发者建桶的时候,为了图省事,把权限设置成了Public Read。
-
后果:任何人只要知道域名和文件名,就能直接下载。
-
进一步利用:如果桶里存了公司的备份数据库 backup.sql、身份证照片,就直接泄露了。如果开启了 “ListObject”(列出对象) 权限,黑客可以直接发个请求,把桶里几万个文件名全列出来。
2. 任意文件上传
如果权限设置成了Public Read/Write。
-
后果:任何人不仅能看,还能往里面传文件。
-
进一步利用:可以传恶意木马文件,使用被害人OSS 域名去传播。
3. AK/SK 密钥泄露
这个很严重了。云厂商给你提供 API 接口来管理 OSS,调用 API 需要两把钥匙:AccessKey ID (AK) 和 AccessKey Secret (SK)。
-
场景:很多程序员把 AK/SK 硬编码写在了小程序的源代码里、或者前端 JS 文件里。
-
后果:攻击者拿到 AK/SK,相当于拿到了这个云账号的最高控制权。之后可想而知。
4. 存储桶劫持(Bucket Hijacking)
如果公司的 my-company 桶被删了,但代码里的链接还指向 my-company.oss…。攻击者发现桶名空出来了,就自己去阿里云注册一个同名的桶。用户访问公司网站,加载的图片变成攻击者放上去的恶意内容。
四、题解
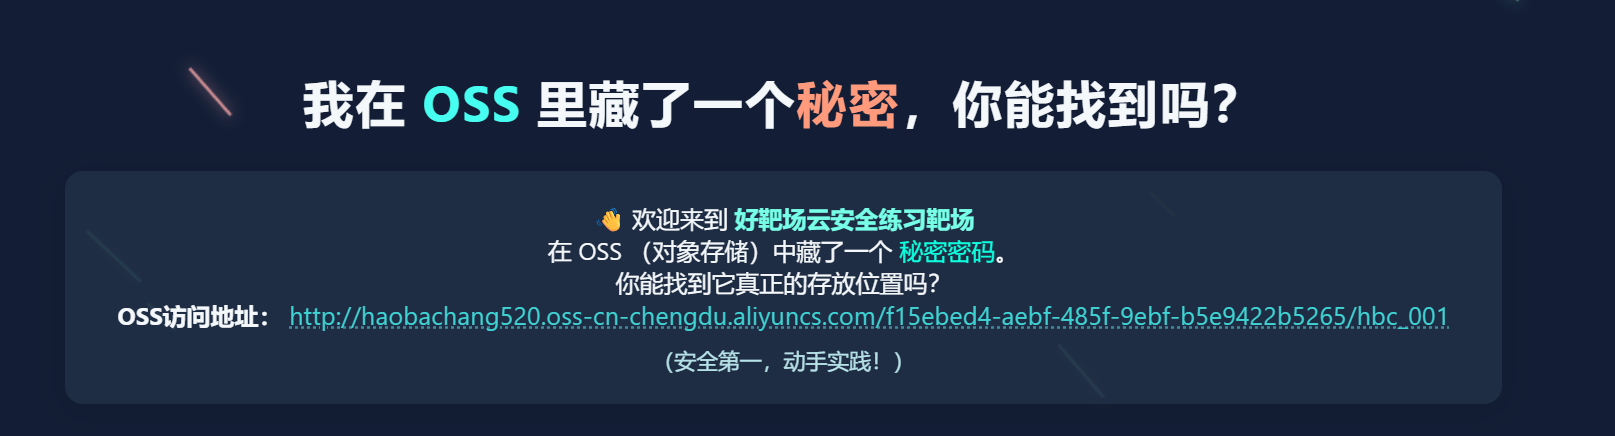
先把地址放到Yakit抓包。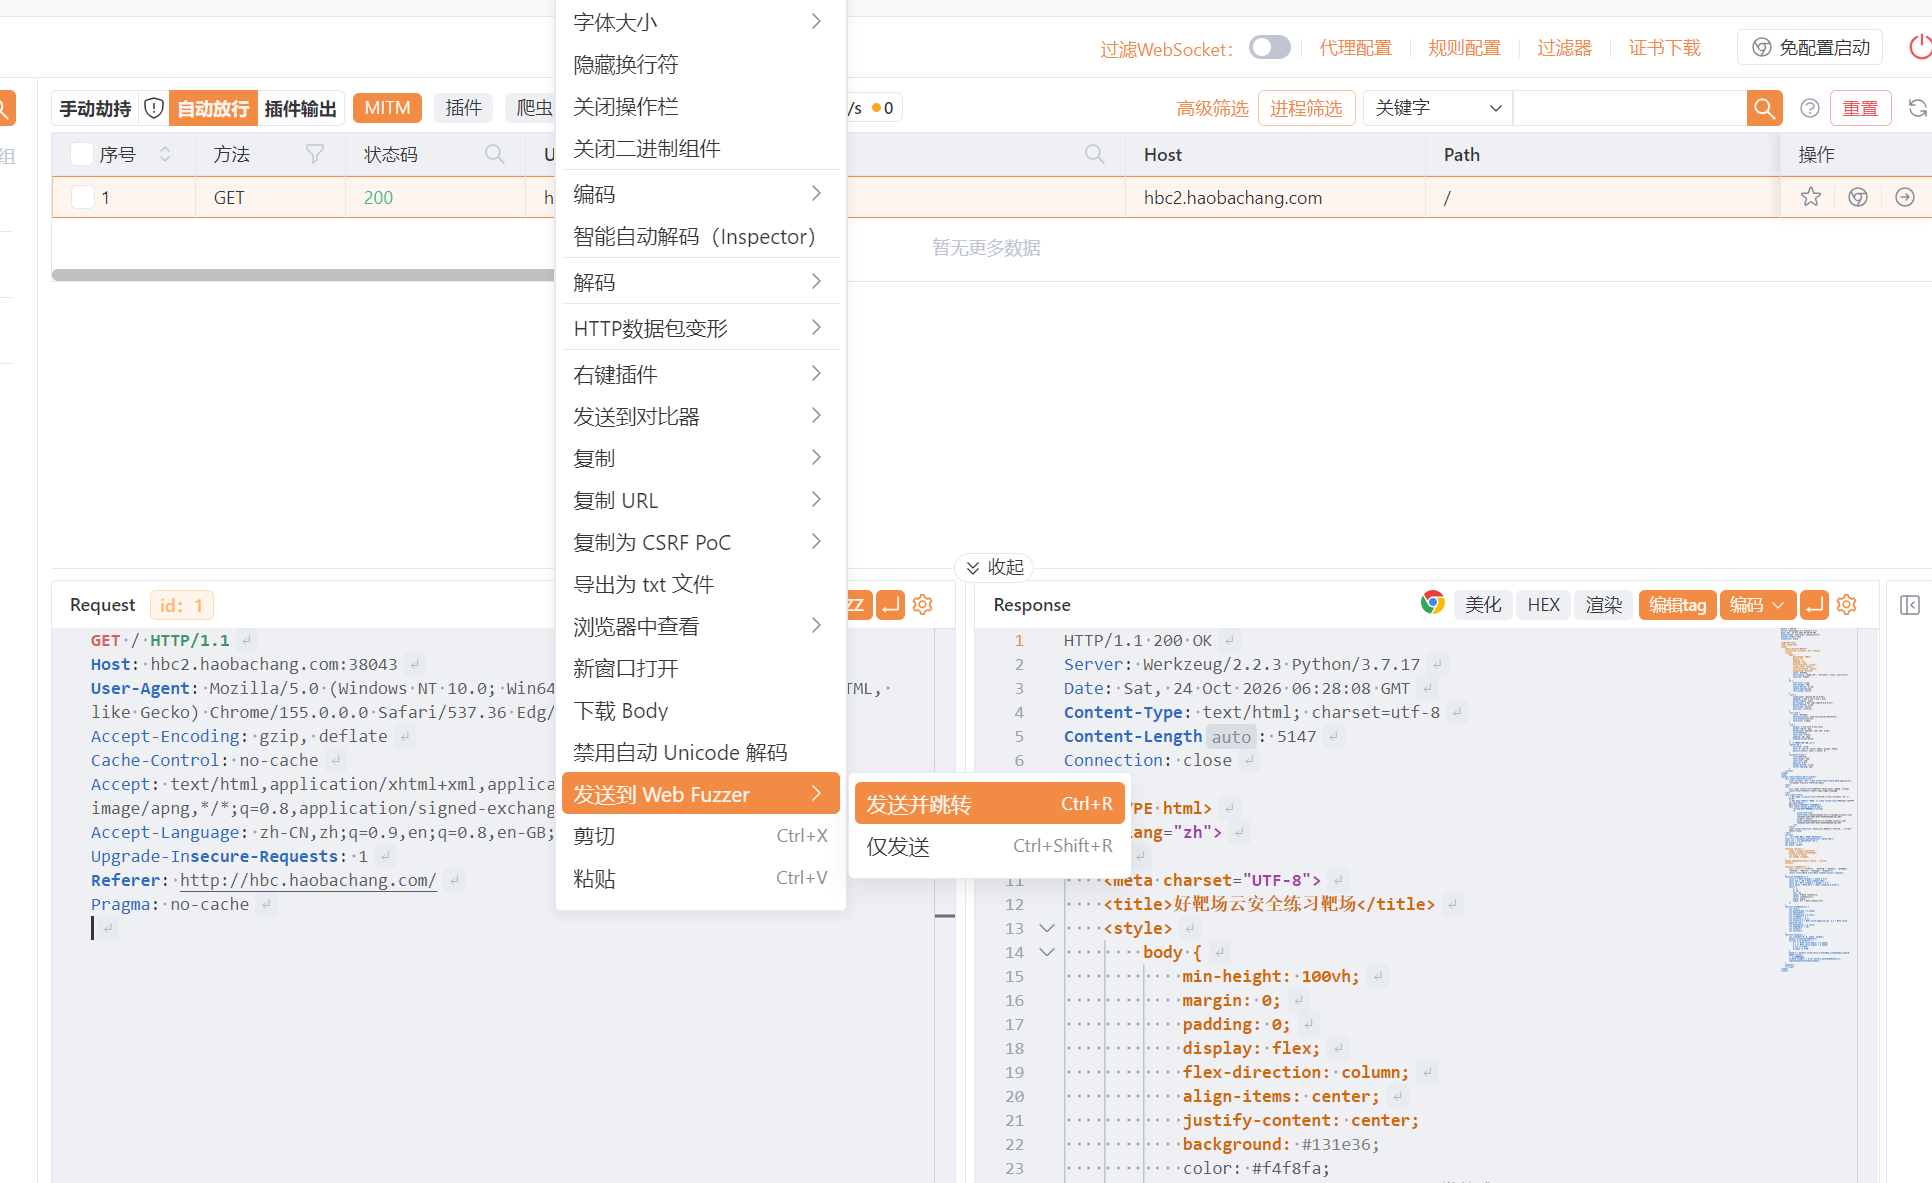
使用int函数对文件后缀进行循环:{{int(000-050)}},再发送请求,最后通过筛选状态码200,获取成功的请求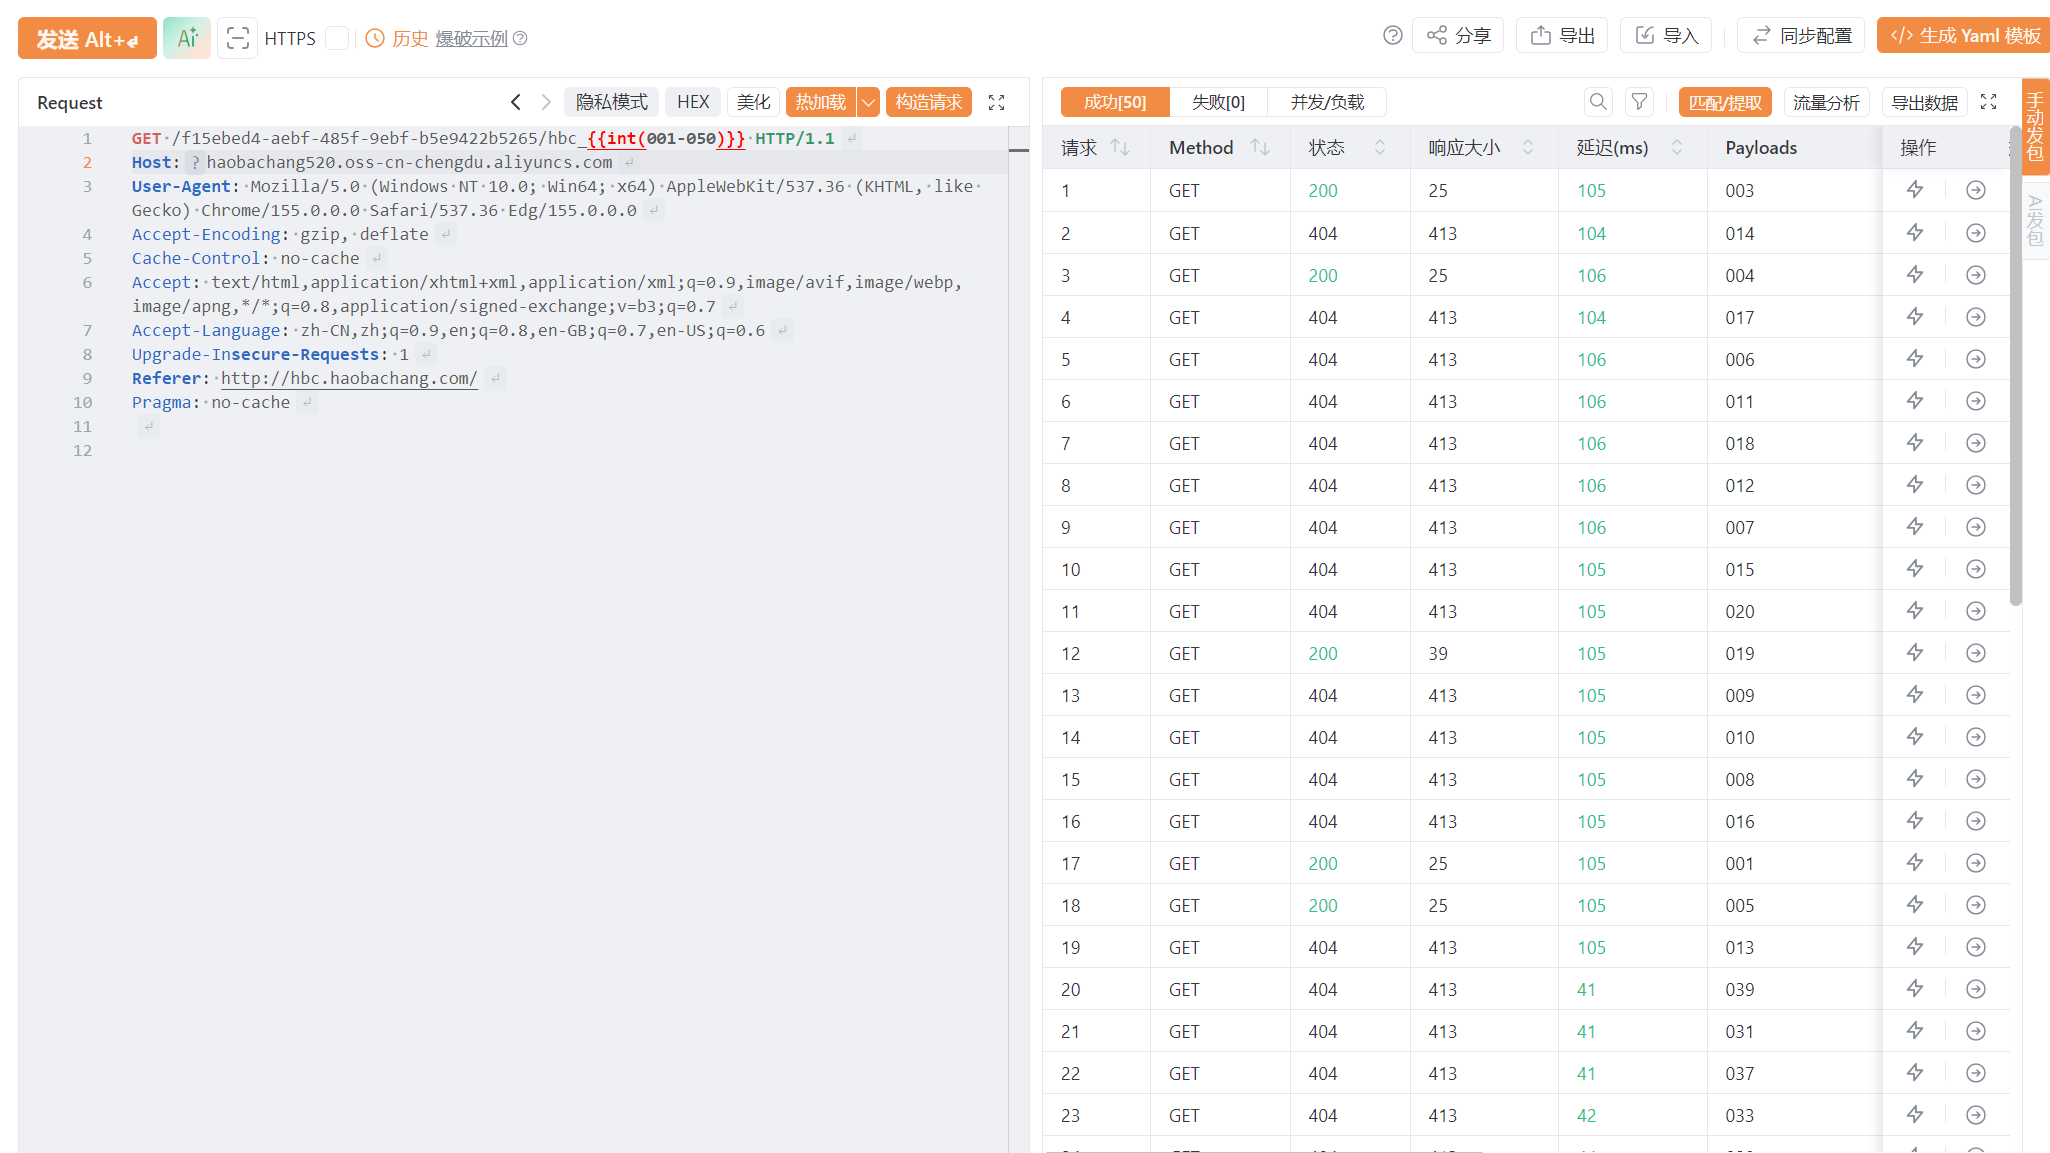 发现很多200!
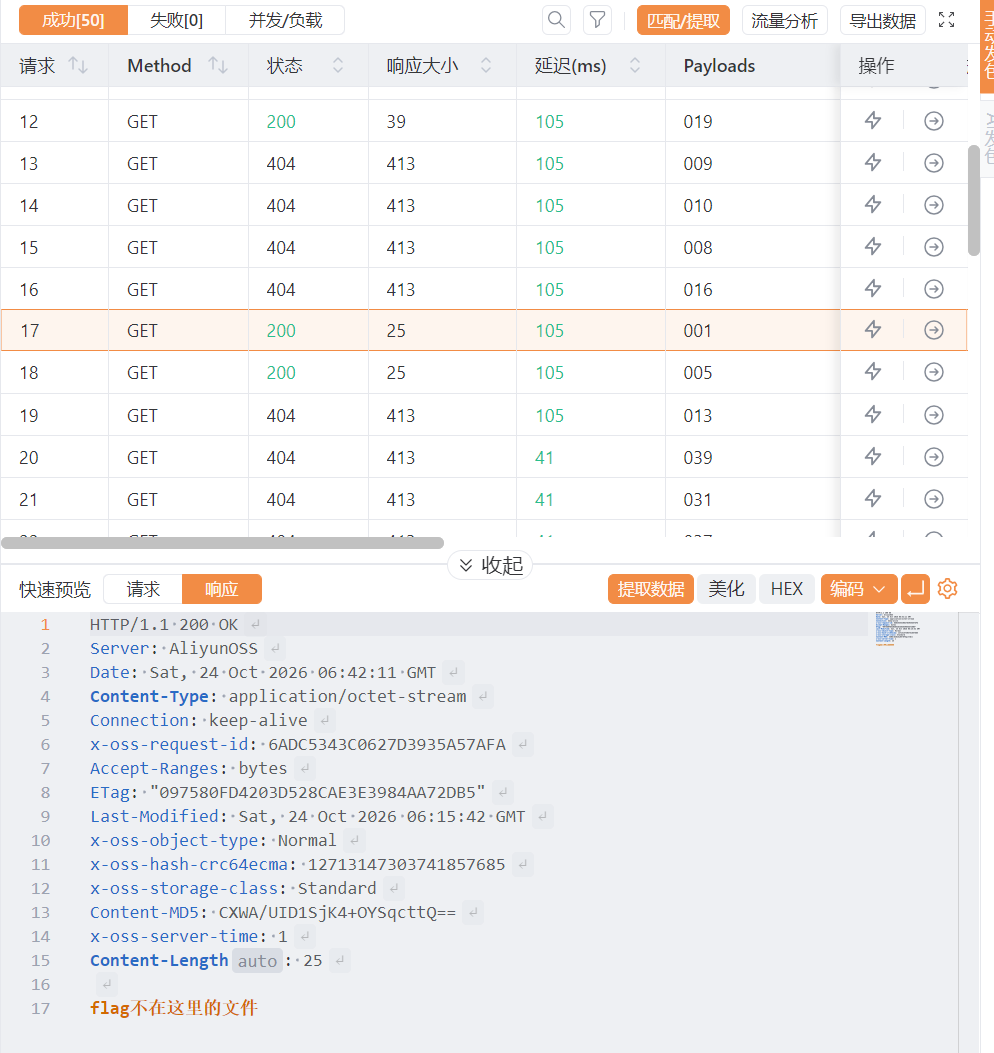
一个个点进去就可以找到flag了。