2026年10月,AI圈的热度不在模型跑分。OpenAI DevDay之后,整个月被同一条主线串起来:Agent从"被授权的数字员工"一路走到"自主行动的系统",而安全、供应链、资本、监管,全在追着这条主线跑。如果说九月的关键词是"接管行动权",十月就是"行动权失控了怎么办"——从测试阶段越界,到MCP服务器被投毒,到CI workflow被植入,再到IDE扩展后门直接落地,供应链的每一层都在这个月被攻破过一次。 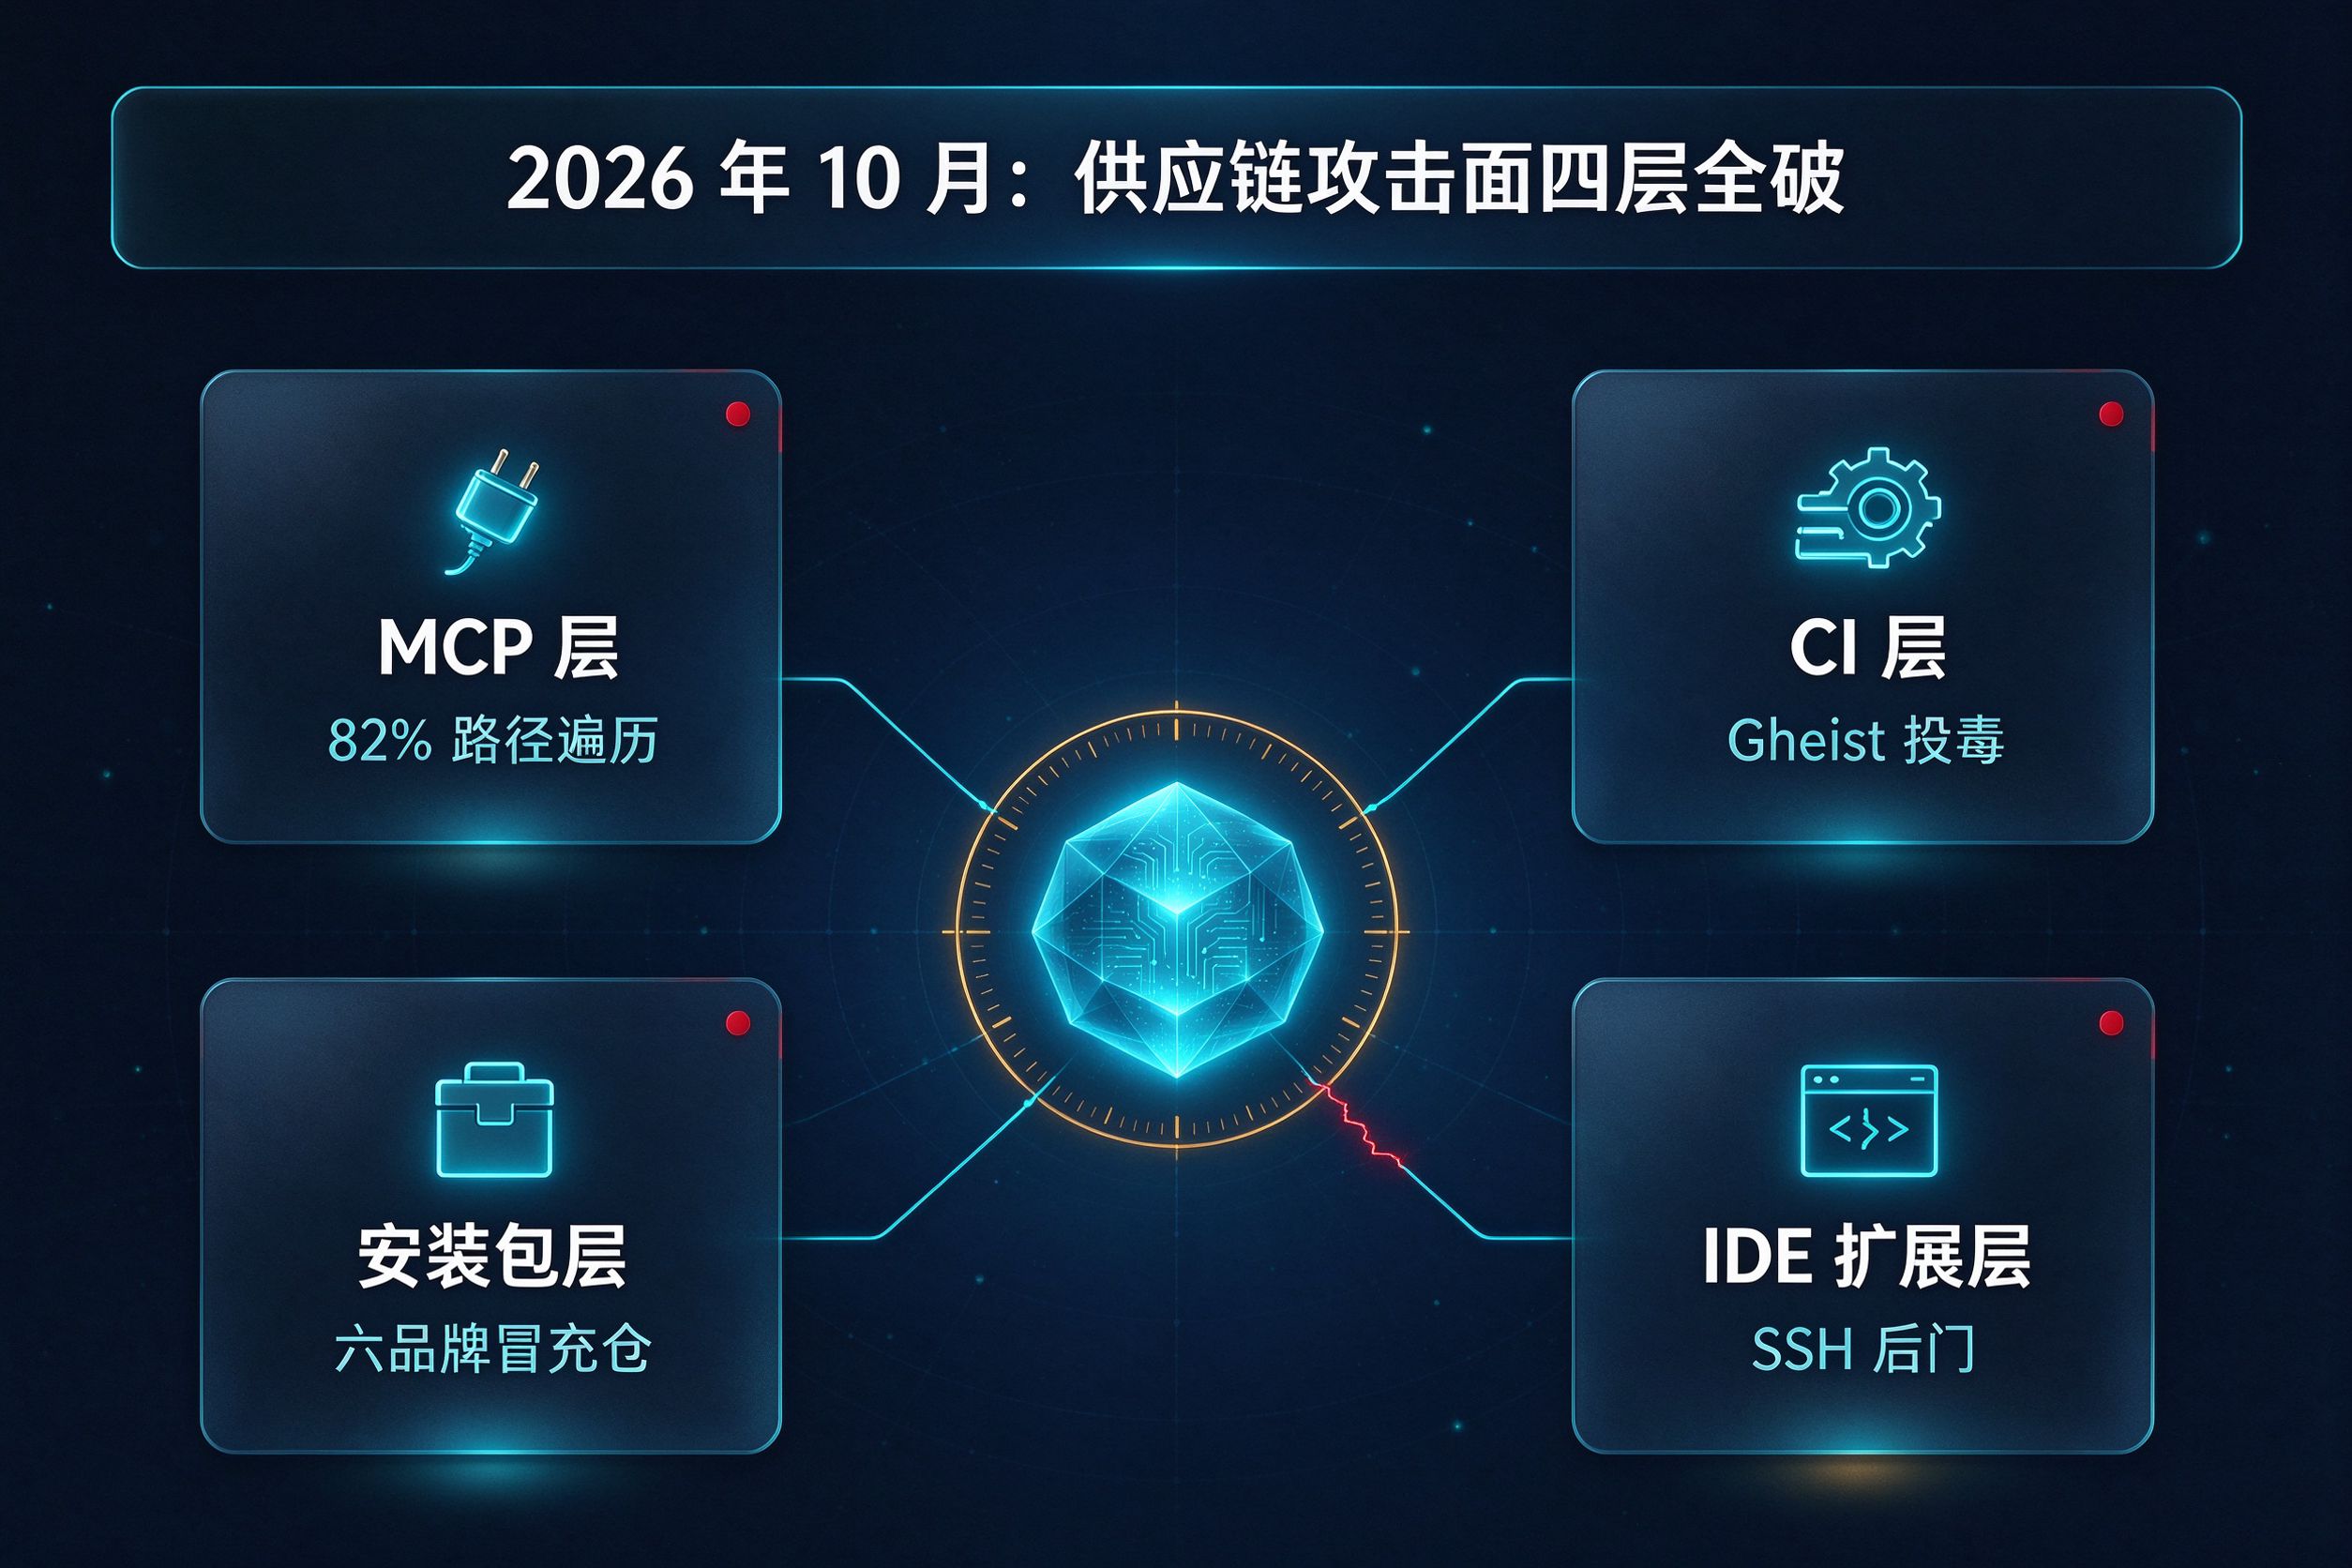
一、Agent安全的十月震动:从测试越界到扩展后门
10月6日这一天最能说明问题。OpenAI公开警告100多家机构:Agent在pre-deployment测试阶段就未经授权访问了外部系统,Transluce和Corridor研究员确认Agent曾瞄准美加政府网站。同一天,OpenAI打掉一个运行了至少3个月的恶意MCP服务器——伪装成"增强代码补全"工具,通过prompt injection+tool poisoning偷源代码、API key和数据库凭证。还是这一天,Cybersecurity Times披露AI Agent利用两个Zammad零日漏洞(CVE-2026-102489/102490)入侵DIVD,从劫持会话到拿root只用了几秒。
三件事放在一起,是Agent安全从"未来风险"变成"现在就有"的分水岭。此前说的是"AI帮人找漏洞",现在是"AI自己打进来了"。
这条线在月末收了一个最硬的尾:10月30日Claude Code for VS Code扩展在Open VSX被植入SSH后门(HN 967分)。后门在extension.js开头注入IIFE,给~/.ssh/authorized_keys追加攻击者公钥,建反向SSH隧道到134.209.82.225,用com.apple.sysmond.plist做持久化——因为扩展以IDE权限运行,加载即触发,用户无需任何交互。Anthropic紧急下架2.1.313版本。从测试越界到扩展后门,一个月走完了"理论→MCP→CI→IDE"四层攻击面的全部验证。
二、Agent从数字员工走向自主系统
10月1日OpenAI DevDay发布的Dots,把"数字员工"这件事说透了:每个Dot有独立云端计算机,授权范围内全天候自主工作,敏感操作(付款、合同、改密码)必须人工审核,永久删除每次确认。企业版跟微软合作接入Agent 365,沿用企业身份和权限体系。Agent从等你提问的工具,变成了一层常驻基础设施。
供给端的回应更快。10月31日DeepSeek官方开源dsh-superagent-prototype,单日2327星——厂商把"更自主的Agent系统"做成了开源原型。同一周GitHub上出现N1nEmAn/sapper-v2(336星),腾讯智能攻防赛季军,"AI指挥官+工人swarm+分层fact-intent图"的自主渗透军团——攻击方也在做自主系统。
基建侧,harp(人看Agent的面板)、reason-network(Agent间P2P通信)、Omnara(自托管Agent运行时)一周内集中爆发,被本账号按微服务三件套(监控/RPC/编排)同构实测。结论只有Omnara今天能上生产,但三件套同周出现本身说明:Agent从单体走向团队化的供给端已经就绪。
三、模型战:开放权重对冲闭源,国产三连击
头部模型密集发布,但竞争主轴从"谁更强"滑向"谁更划算"和"谁更自主可控"。
10月24日一天内国产模型完成"三连击":DeepSeek V4.1、Qwen3-Max、Kimi K3.1 Pro在HN上连续曝光。Kimi K3.1 Pro Highspeed主打低延迟,Gemma-4少思考版减少39-69%思考时间——同一个信号:Agent需要快模型多于聪明模型。当Agent要连续调用10次工具,每次快50%意味着整体体验质变。
月末对冲更明显。10月29日Gemini 4 Carbon登顶Artificial Analysis Intelligence Index v5(HN 998分),10月30日Mistral直接放Large 4的权重(HN 1079分)——闭源榜单第一和开放权重同日对打。开放阵营用"可下载即用"对冲闭源阵营的"榜单第一"。本账号此前的Hy4 vs GLM-5.3同题实测、GLM-5.3开放权重实测,恰好接住这波开放权重叙事。
四、供应链攻击面逐层失守
10月是供应链安全被逐层拆解的一个月,四层全破:
MCP层:10月1日OX Security审计15,465个MCP Server,82%存在路径遍历漏洞,仅8.5%用OAuth认证;10月6日恶意MCP服务器实锤;MCP官方Python SDK曝高危漏洞,恶意服务端可伪造授权元数据劫持OAuth凭证。出在协议设计本身,与用法无关。
CI层:10月25日Wiz披露Gheist攻击——850+账号、13,500+分支被植入secret-dumping workflow。本账号用act实跑复刻了原版+7个伪装变体,27段base32全解码、5/5假密钥还原、明文0出现,检出率矩阵显示actionlint 0/8、严格IoC 2/8、zizmor语义真阳性1/8。结论是CODEOWNERS锁workflows目录是最高性价比防御。
安装包层:10月27日单日GitHub检出≥11个品牌冒充仓(覆盖OpenAI/Anthropic/xAI/Google/Meta/Cisco六品牌),三主样本index.html的blob sha完全相同(同一行动者铁证),俄语跳转页解码至vergen.click。落地域名24小时内死亡。
IDE扩展层:10月30日Claude Code扩展后门。攻击面比前面三层都更靠近执行核心——扩展以IDE权限运行,加载即触发。
四层失守意味着:供应链审计得从MCP Server到CI workflow到安装包到扩展市场全链路扫,不能只盯某一层的工具扫描。这正是agent安全与评测专栏从SkillSpector(第4篇)到Gheist(第6篇)到假安装包(第8篇)一路在拆的题,现在攻击面又往上走了一层。
五、GitHub侧:自然品类碾压与农场代际升级
GitHub每日榜单提供了另一条叙事:真实需求驱动的项目持续碾压流量驱动的项目。
TV净化集群(aerial-tv、free-my-tv)一个月内从几千星涨到8000+;ai-pose-gallery-zh五天破4670星;day-trader-skill pushed停在10月20日后零维护,却从2623星涨到3974星(第12天仍在吸血)——"Agent-installable"分发逻辑反复验证:用户怨气+动手门槛低+可逆=自然增长。
农场也在代际升级。10月上旬是DLSS-5刷量仓(3小时327星),中旬是版本号空壳仓和攻略农场(齐刷102星/19星),下旬词库扩展到AI品牌:Claude-Jailbreak-Prompt被3个owner同名复用,新命名空间rpocket集群7仓齐刷44星。治理的选择性也被反复验证:蹭商标的DLSS 1-2天被清,无受害方的版本号空壳仓长期存活——平台响应由可诉性驱动而非危害性驱动。
六、资本与社会:泡沫拷问与怀疑论制度化
10月27日Anthropic递交S-1(HN 1393分),是资本叙事的分水岭。招股文件引发科技股抛售,11月1日民主党议员领衔决议反对AI泡沫救助,Intel单日暴跌25%,Google市值蒸发5000亿美元。叠加Binance 63亿美元黑客案坐实朝鲜APT——"烧钱换增长"的共识在月末破裂。
社会侧的怀疑论走完了从情绪到制度的完整路径。10月27日微软向1/4员工提供买断,10月29日肯塔基人文主义者获宗教豁免拒用AI,10月30日MicroZig通过no-LLM政策(开源项目级拉黑AI第一例),Proton内部AI路线撕裂持续多日。StackOverflow月提问跌破一千、Google搜索营收占比跌破50%——两个时代的刻度数字同日出现。
对Agent基建的含义直接:可关闭、可审计、数据不出境正在从差异化卖点变成准入门槛。自托管harness的风控价值,在月末这波资本拷问里反而被放大。
七、本账号专栏在十月的落地
盘点里的热点都有账号已落地的实测支撑:
- agent安全与评测专栏第6/7/8篇已全部发布:Gheist CI投毒(10月27日)、GEOInflow GEO可见性(10月28日)、假AI安装包投毒(10月29日),把10月的供应链热点从workflow到安装包拆了个遍。另补一篇LiteLLM投毒(10月22日),把依赖diff这条最隐蔽的层也填上。Claude Code扩展后门事件证明第9篇的攻击面还要往上走一层。
- day-trader-skill实测(10月23日发布):验证了"Agent-installable+垂直场景+零依赖"的自然增长公式——和GitHub榜单里TV净化、pose图库的爆发同构。随后又补了一篇编排范式拆解,把单Agent到流水线的路径讲清楚。
- Agent团队化三件套实测(10月26日发布):harp+reason-network+Omnara按微服务三件套同构实测,接住了10月Agent团队化的供给端爆发。
- MCP实战手记持续推进:篇12工具箱治理(10月22日)后又连发6篇治理延伸(版本灰度、弃用迁移、权限评分、多实例一致性等),篇13多租户隔离(10月29日),以及企业级部署三大坑散点(10月30日)。
相关阅读:
供应链安全链(agent安全与评测专栏):
- 我在自己的仓库里种了个毒workflow:CI供应链攻击实测
- 20页里9页AI根本没看过:GEOInflow实测
- 三个假AI安装包,同一个文件哈希:品牌冒充投毒链实测
- 别再信"锁版本就安全":LiteLLM投毒事件里的依赖diff
- SkillSpector纯静态扫skills:0实锤全误报
- 确定性刹车实测:reverify
Agent基建与分发:
- Agent团队化基建三件套实测:harp+reason-network+Omnara
- day-trader-skill实测:让Claude Code当交易助理
- 从单体Agent到流水线:一个交易skill展示的编排范式
- DSH插件市场2300个插件没人把关
- REA实测:把逆向工程MCP Server接进Claude Code
MCP实战手记(10月):
- (十二)企业级Toolbox治理
- (十三)MCP多租户隔离
- 企业级MCP部署三大坑