SQLMap CTF 常用命令全集
一、SQLMap 核心使用命令提取(一)目标指定命令(最基础,必用)表格命令格式核心作用关...
一、SQLMap 核心使用命令提取(一)目标指定命令(最基础,必用)表格命令格式核心作用关...
一、SQL 联合查询注入 详细解题步骤 核心前提 目标:通过联合查询注入获取数据库敏感数据(库名、表名、列名、账号密码) 适用场景:页面有数据回显位(查询结果...
一、SQL 联合查询注入 详细解题步骤核心前提目标:通过联合查询注入获取数据库敏感数据(库名、表名、列名、账号密码)适...
前言 SQL注入作为Web安全领域的\"不朽经典\",是数据驱动型应用中的致命威胁。攻击者通过精巧构造的恶意载荷,可绕过认证体系、...
引言 SQL注入(SQL Injection)作为OWASP Top 10长期存在的安全威胁,至今仍是Web安全领域...

BUUCTF在线评测(靶场位置) 进去直接搜索标题BabySQL即可 > 难度:⭐⭐⭐ 进阶 > 考...
BUUCTF在线评测(靶场位置) 进去直接搜索标题BabySQL即可 > 难度:⭐⭐⭐ 进阶 > 考...
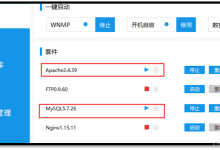
目录 一、SQLI-LABS靶场 1、核心特点 2、关卡难度 二、源码安装法 1、开启Web服务和数据库服务 2、靶场源码下载 (1...
知识点php.ini中disable_functionns可以禁用函数include预防产生原因:include包含点用户可控isset():ro...
SQL注入详解 一、什么是SQL注入? SQL注入(SQL Injection)是一种将恶意SQL代码插入到应用程...
 admin