网络安全是数字时代的基石,但学习过程中必须严守法律红线。
根据《中华人民共和国网络安全法》《数据安全法》等法律法规,任何未经授权的网络测试、数据访问或攻击行为均属违法。本文所有技术讨论与实例均基于合法授权的靶场环境(如Metasploitable、DVWA、Hack The Box等),严禁将文中方法应用于真实系统或非授权场景。
网络安全学习应以提升防御能力为目标,而非成为攻击工具。
一、逻辑漏洞概念
逻辑漏洞是指在论证或系统设计中存在的推理错误或设计缺陷,可能导致错误的结论或安全风险。这些漏洞不是由于
代码编写的错误引起的,⽽是由于系统设计时的逻辑思路有问题,导致系统在某些情况下⽆法正常处理,进⽽被攻击者利⽤。
简单理解:就是编程⼈员的思维逻辑不够严谨造成的漏洞。
它主要分为两类:逻辑谬误(论证中的推理错误)和系统设计缺陷(业务流程或权限控制中的漏洞)。
1、逻辑谬误
这是论证中常见的推理错误,分为形式逻辑谬误和非形式逻辑谬误。
-
形式逻辑谬误:
结构上的错误,如否定前件(“鸟类会飞,企鹅不会飞,所以企鹅不是鸟”)
肯定后件(“油条好吃,面包好吃,所以面包是油条”)等。
-
非形式逻辑谬误:
前提错误,如滑坡谬误(把可能性说成必然性)、以偏概全(用个别例子概括整体)、稻草人谬误(曲解对方观点再攻击)等。
2、系统设计缺陷
这类漏洞主要出现在业务流程和权限控制中,危害巨大且传统防御措施难以应对。
- 业务流程漏洞:如订单金额篡改、验证码回传前端绕过、接口无限制调用等。
- 权限控制漏洞:包括水平越权(平行权限访问控制缺失)和垂直越权(功能级别访问控制缺失)。 例如,普通用户通过修改URL参数访问其他用户数据或管理员功能。
3、如何避免逻辑漏洞
- 对于逻辑谬误:识别常见标志词(如“不是…而是…”),并思考是否存在其他可能性。
- 对于系统设计缺陷:在开发时需进行严格的业务逻辑验证,避免“想当然”的设计,并对用户输入数据保持不信任。
二、逻辑漏洞与常⻅漏洞类型的区别
1、漏洞性质
逻辑漏洞是由于系统设计中的逻辑错误或缺陷引起的,它们允许攻击者通过⾮预期的使⽤⽅式或操作顺
序,规避安全机制或获得未授权的访问。⽽其他漏洞是由于系统没有正确验证⽤户输⼊的数据,或者编
码错误或配置不当引起。
2、攻击方式和目标
逻辑漏洞需要攻击者攻击者需要了解应⽤的业务逻辑,通常利⽤合法⽤户身份,通过规避或操纵流程实
现攻击⽬标。⽽其他常⻅漏洞是通过注⼊恶意代码、操纵输⼊数据或利⽤错误配置直接攻击⽹站应⽤。
3、检测⽅法
逻辑漏洞通常不会被防⽕墙等设备检测到,可以逃逸各种防护,难以通过⾃动化⼯具或防⽕墙检测。需
要⼈⼯审查和业务逻辑分析,通常通过渗透测试和代码审计发现。⽽其他漏洞可以容易被⾃动化扫描⼯
具、防⽕墙(如WAF,Web应⽤防⽕墙)和⼊侵检测系统(IDS)发现。
4、逻辑漏洞的分类
逻辑漏洞进⾏分类的话⼤致可以分为以下⼏种类型
1.)越权类漏洞
越权类漏洞是⼀种常⻅的安全漏洞,发⽣在⽤户可以访问或执⾏其权限范围之外的资源或操作。根据⽤户试图获取的权限类型,越权漏洞可以分为⽔平越权和垂直越权。
⽔平越权:指攻击者以同等权限身份访问其他用户的资源。例如,用户A通过修改URL中的用户ID,访问用户B的个人信息。
垂直越权:指低权限用户访问高权限功能,分为向上越权(如普通用户访问管理员后台)和向下越权(如管理员查看普通用户隐私)。
2.)业务逻辑类漏洞
业务逻辑类漏洞是⼀类与应⽤程序的业务流程和功能相关的漏洞,发⽣在应⽤程序未能正确地实施业务
规则或逻辑上出现缺陷,导致攻击者可以利⽤这些漏洞进⾏未授权的操作或获取敏感信息。
3.)流程跳过类漏洞
流程跳过类漏洞发⽣在攻击者通过绕过或跳过应⽤程序中的某些步骤或检查来达到其⽬的。利⽤应⽤程
序在处理流程中未正确验证关键步骤或状态的漏洞,从⽽使攻击者可以规避验证、授权或其他安全机
制。
三、案例–越权操作
准备条件:pikachu靶场
水平越权URL :http://192.168.70.136/pikachu/vul/overpermission/op1/op1_login.php (IP为靶机IP)
垂直越权URL : http://192.168.70.136/pikachu/vul/overpermission/op2/op2_login.php
1、水平越权
目标:从 lucy 账户登录到 lili 账户
1.)登录 lucy 账户
登录后查看个人信息
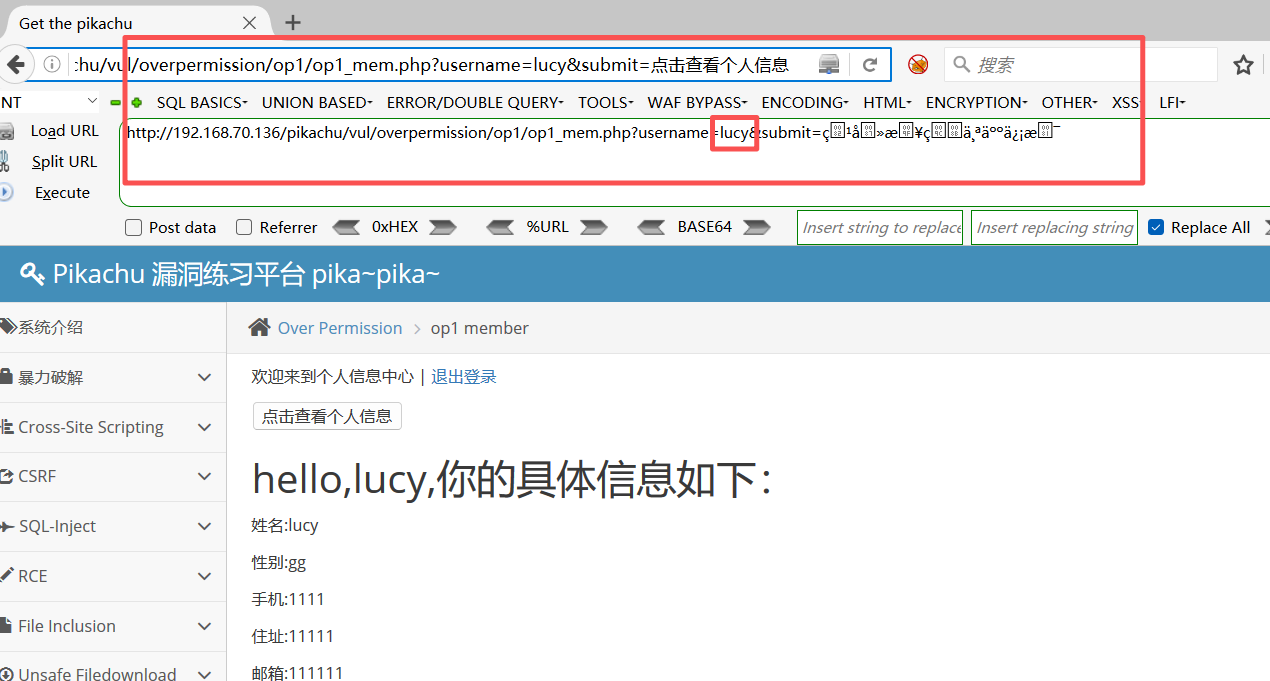
有 get 发送的用户信息。
2.)更改登录用户名
直接在连接中更改用户名为 lili
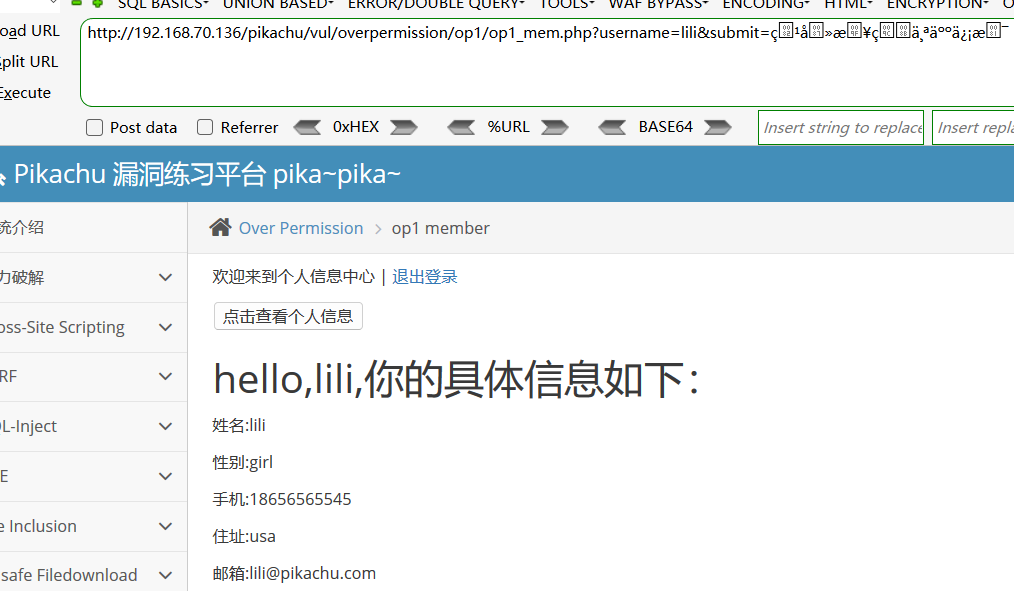
此时网页切换到了 lili 用户的界面。
为什么会这样:
2、垂直越权
目标:从 pikachu 账户获得 admin 超级管理员的添加人员信息的权限
思路:通过在 pikachu 账户登录页面中 添加 admin 超级管理员的添加人员信息的链接达到添加人员信息的目的
1.)获取 admin 超级管理员的添加人员信息的链接
登录 admin 超级管理员 ==> 添加人员信息
得到链接 :http://192.168.70.136/pikachu/vul/overpermission/op2/op2_admin_edit.php
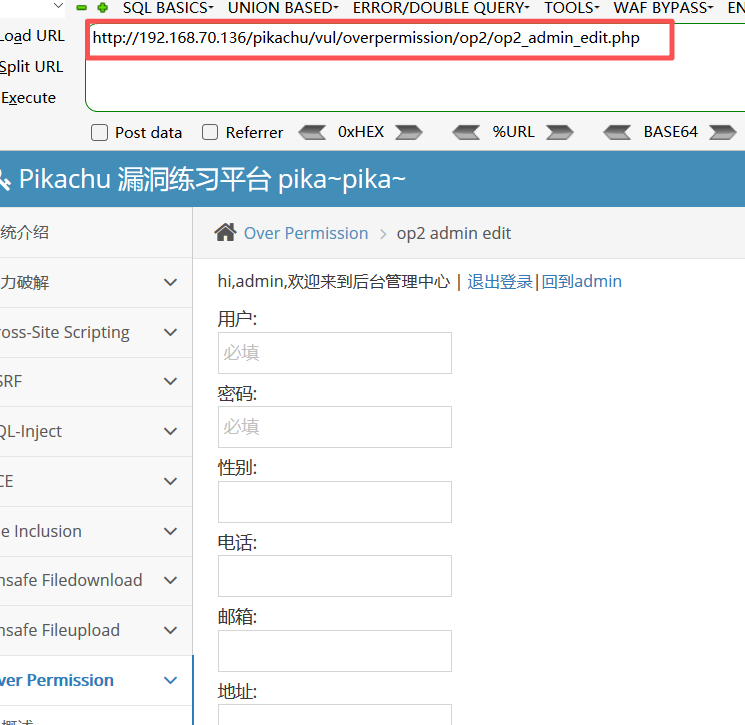
2.)越权添加人员信息
登录 pikachu 账户 并直接转到 admin 超级管理员 添加人员信息的链接
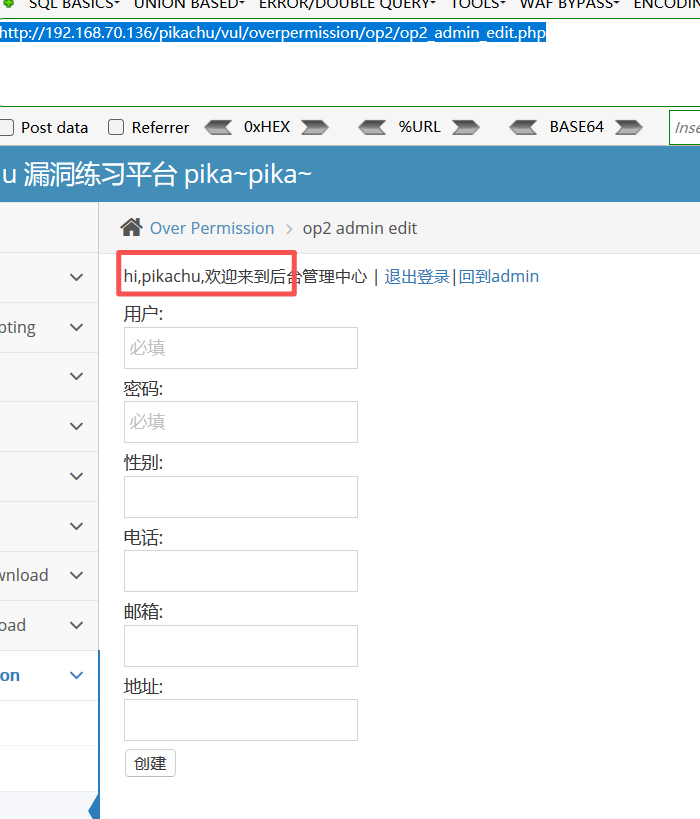
pikachu 账户的登录信息还在,但是却拥有了添加人员信息的权限
四、文章总结与心得
1、本文总结
本文围绕逻辑漏洞展开,系统阐述了其概念、分类、与其他漏洞的区别、典型案例及防御方法。
1. )逻辑漏洞概念
逻辑漏洞是因系统设计中逻辑思路不严谨导致的缺陷,非代码错误,分为逻辑谬误(论证推理错误)和系统设计缺陷(业务流程或权限控制漏洞)。
- 逻辑谬误:包括形式逻辑谬误(如否定前件、肯定后件)和非形式逻辑谬误(如滑坡谬误、以偏概全)。
- 系统设计缺陷:涵盖业务流程漏洞(如订单金额篡改、验证码绕过)和权限控制漏洞(水平越权、垂直越权)。
2.) 与常见漏洞的区别
| 漏洞性质 | 设计逻辑错误,允许非预期操作规避安全机制 | 输入验证缺失、编码错误或配置不当 |
| 攻击方式 | 需了解业务逻辑,通过合法身份操纵流程 | 注入恶意代码、操纵输入数据 |
| 检测方法 | 需人工审查和业务逻辑分析,难被自动化工具发现 | 可通过自动化扫描工具、WAF等检测 |
3.) 逻辑漏洞分类
- 越权类漏洞:水平越权(同等权限用户间资源访问,如修改URL参数访问他人信息)和垂直越权(低权限用户访问高权限功能,如普通用户进入管理员后台)。
- 业务逻辑类漏洞:业务规则实施不当,导致未授权操作或敏感信息泄露。
- 流程跳过类漏洞:绕过关键步骤或检查,规避验证、授权等安全机制。
4. )典型案例(越权操作)
- 水平越权:登录lucy账户后,通过修改URL中的用户名参数直接访问lili账户信息,因系统未验证当前用户与请求用户的权限关联。
- 垂直越权:普通用户pikachu通过直接访问管理员添加人员的URL,在未提升权限的情况下执行管理员操作,因系统未对功能访问权限进行严格校验。
5. )防御方法
- 逻辑谬误:识别标志词(如“不是…而是…”),思考多可能性。
- 系统设计缺陷:严格业务逻辑验证,避免“想当然”设计,对用户输入保持不信任。
2、心得
通过本文学习,认识到逻辑漏洞的隐蔽性和危害性,未来在系统设计与开发中需强化“逻辑校验”意识,从源头减少漏洞产生。