前言
你的网络是否曾因非法IP分配而陷入瘫痪?DHCP Snooping正是解决这一问题的关键利器。
在当今企业网络中,DHCP服务极大简化了IP地址管理,但同时也带来了安全风险。想象一下,当一台非法DHCP服务器接入网络,随意分配错误的IP地址、网关和DNS信息,整个网络可能瞬间瘫痪——而DHCP Snooping正是为了杜绝此类安全隐患而生的网络安全卫士。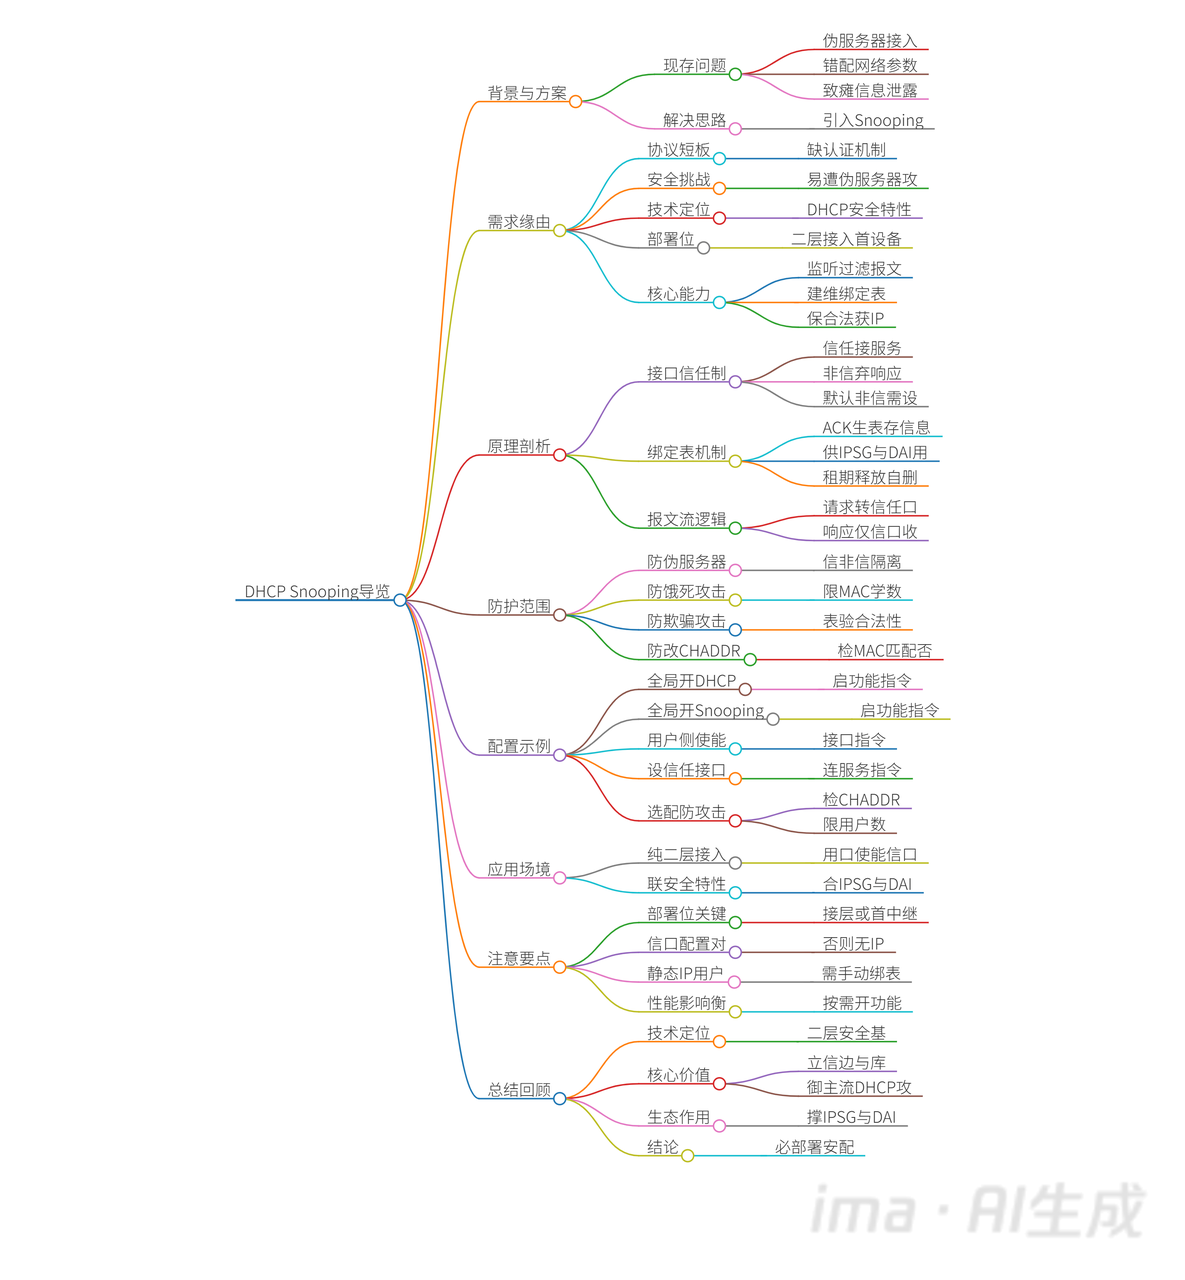
一、 DHCP Snooping:为什么我们需要它?
DHCP协议设计之初缺乏认证机制,这使得网络容易受到多种攻击的威胁。如果网络中存在私自架设的非法DHCP服务器(常被称为\”伪DHCP服务器\”或\”仿冒者\”),客户端可能获取到错误的IP配置,导致无法正常通信或敏感信息泄露。
DHCP Snooping是一种DHCP安全特性,主要部署在二层接入设备或第一个DHCP中继设备上。它通过监听和过滤DHCP报文,建立并维护一张DHCP Snooping绑定表,以此为基础防御多种针对DHCP协议的网络攻击,确保客户端只能从合法的DHCP服务器获取IP地址。
二、 核心技术原理:信任机制与绑定表
信任(Trusted)与非信任(Untrusted)接口
DHCP Snooping的核心在于接口的安全等级划分:
-
信任接口:通常指连接合法DHCP服务器或上游网络的接口。设备会接收并处理从这些接口收到的DHCP服务器响应报文(如Offer、ACK、NAK)。
-
非信任接口:通常指连接用户终端(DHCP客户端)的接口。设