一、buuctf-misc 小明的密码箱
一、打开文件属性后什么都没有发现;
二、使用随波逐流打开图片,查看文件隐写,发现了rar压缩包;
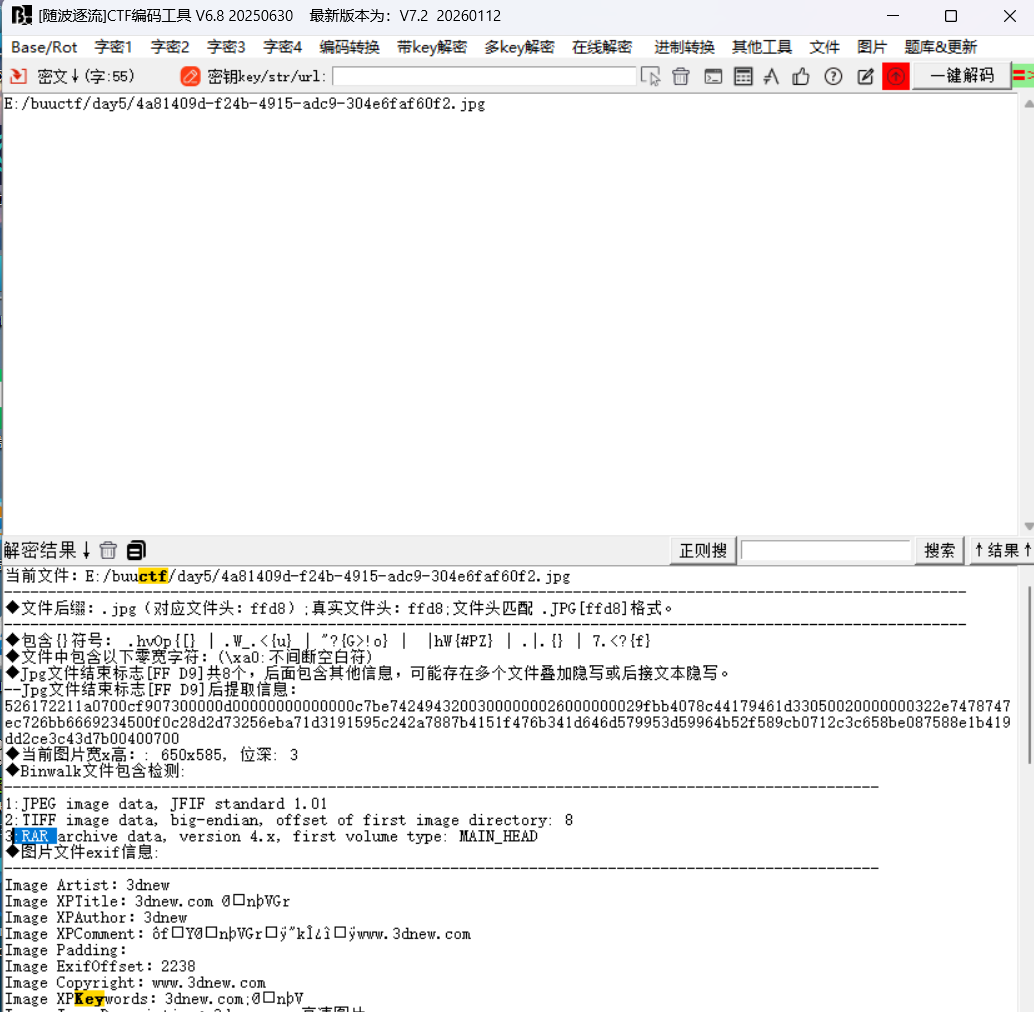
三、使用binwalk分离文件,尝试解压缩,需要密码;联系题目提示,可以猜到密码是四位数字密码;
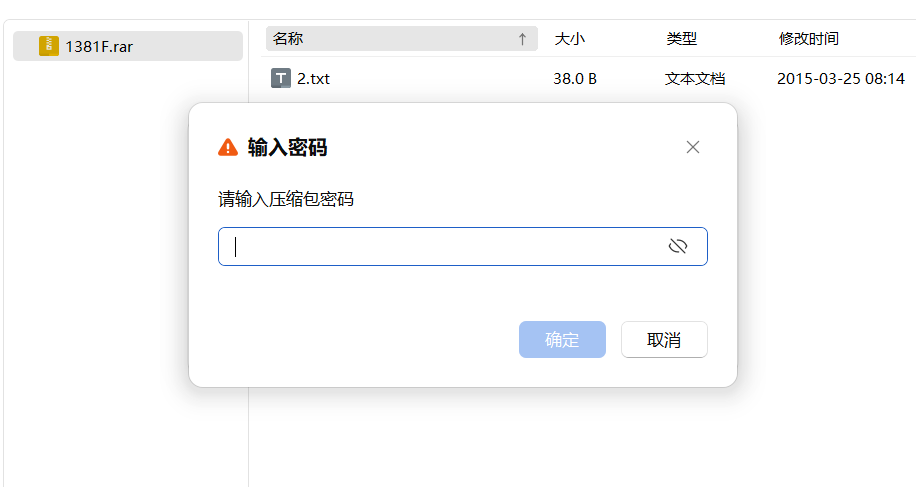
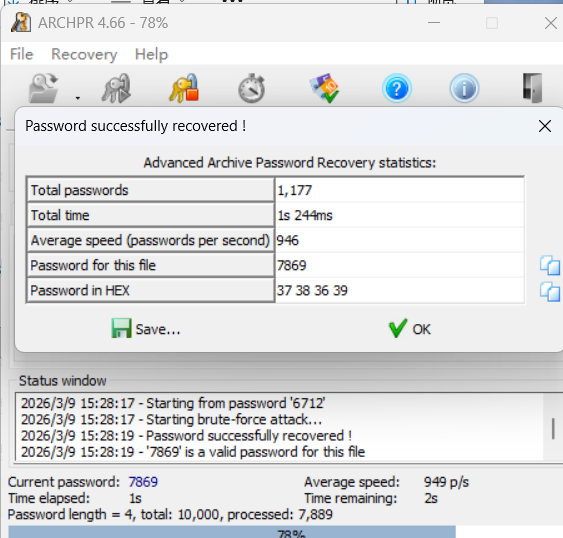
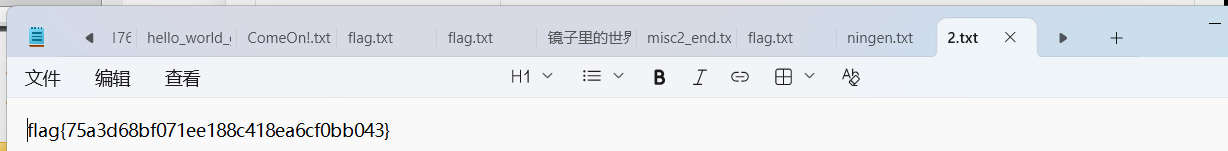
四、打开archpr进行暴力破解,长度为4的数字密码,成功得到密码,解压缩后得到存有flag的txt文件。
二、easycap
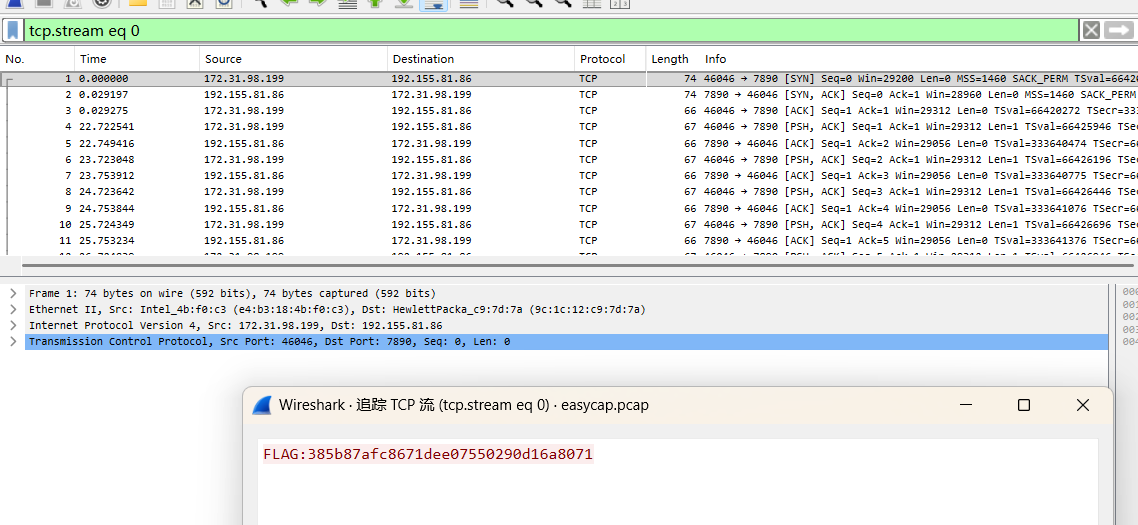
解压缩后得到一个wireshark包,使用wireshark打开以后,右击随便一个包,追踪流,就能看到flag了。
三、隐藏的钥匙
题目提示flag在图片,我们打开图片的属性,没有什么东西;
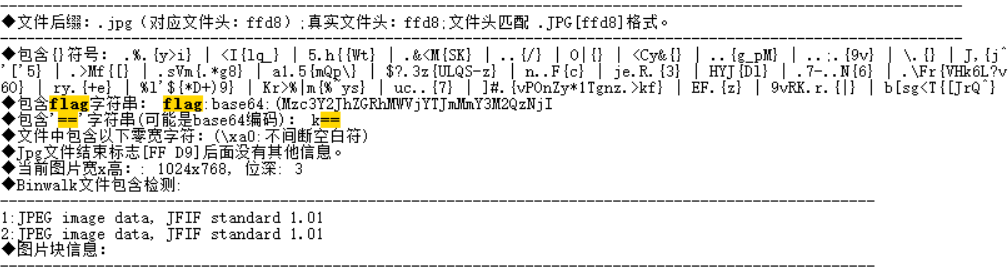
将图片用随波逐流打开,查看文件隐写,发现可能包含base64的加密字符串;
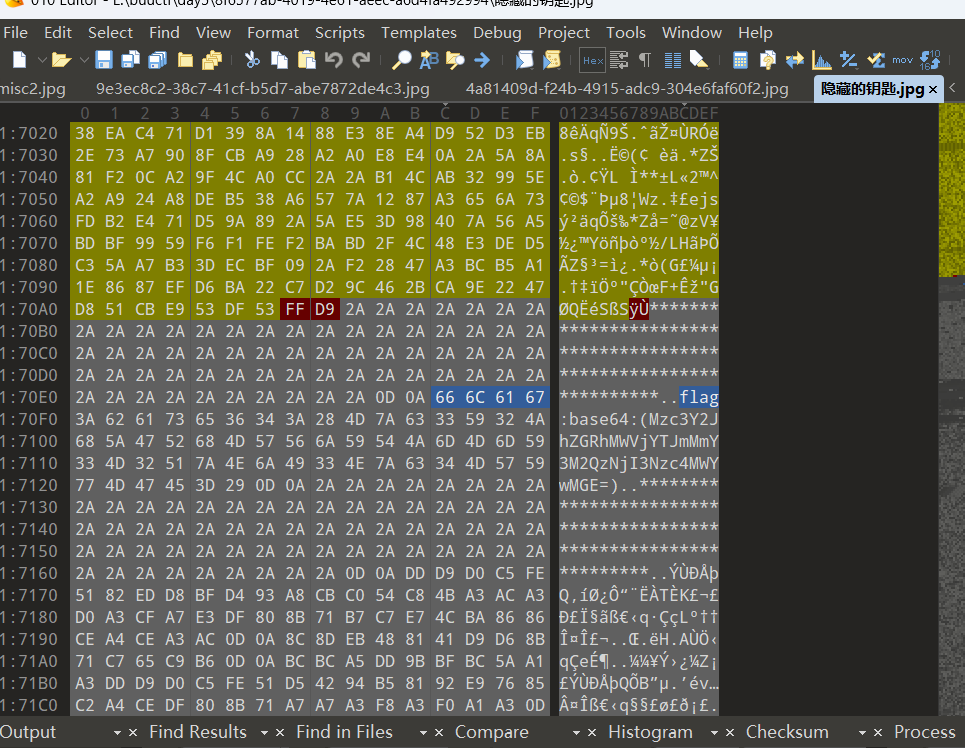
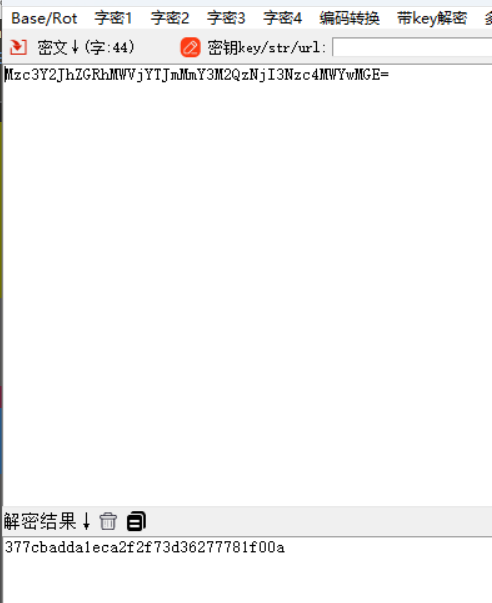
使用010editor打开图片,搜索base64,果然发现了一串base64码,解密后得到了flag。
四、另一个世界
打开图片查看属性,什么都没有;
使用随波逐流打开图片,查看图片隐写,也什么都没有发现;
读取图片为16进制,搜索关键词flag等,发现也没有找到;将16进制拉到最后,发现了一串二进制字符串,将二进制转化为ascii码,得到了一串字符;
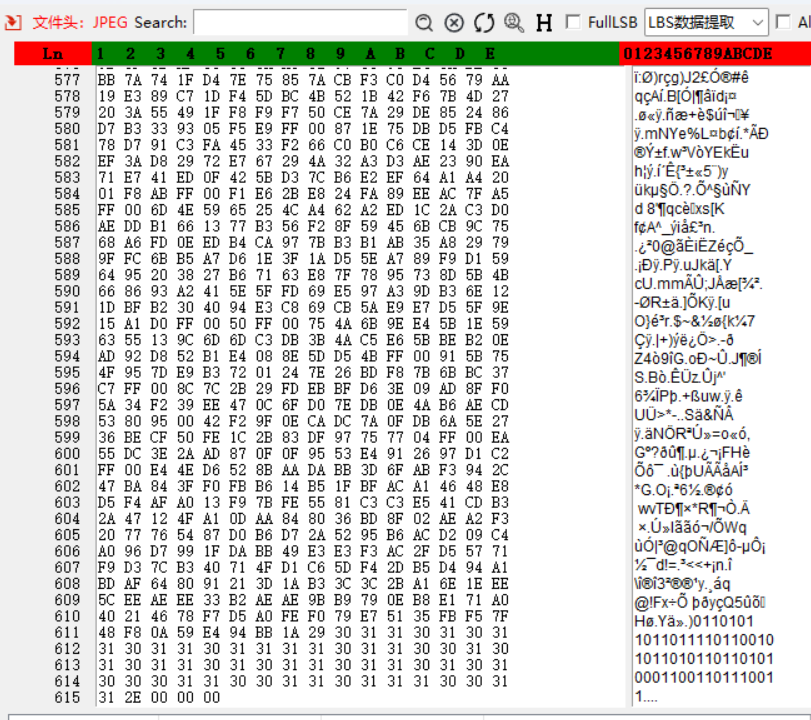
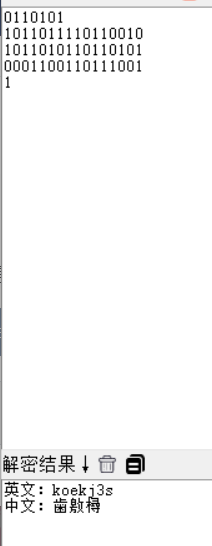
尝试将得到的字符串作为flag输入,发现正确。
五、数据包中的线索
使用wireshark打开数据包,发现http较少,筛选后只得到了几个,其中有一个包很大,右击进行http追踪流,发现了很长一段字符串;
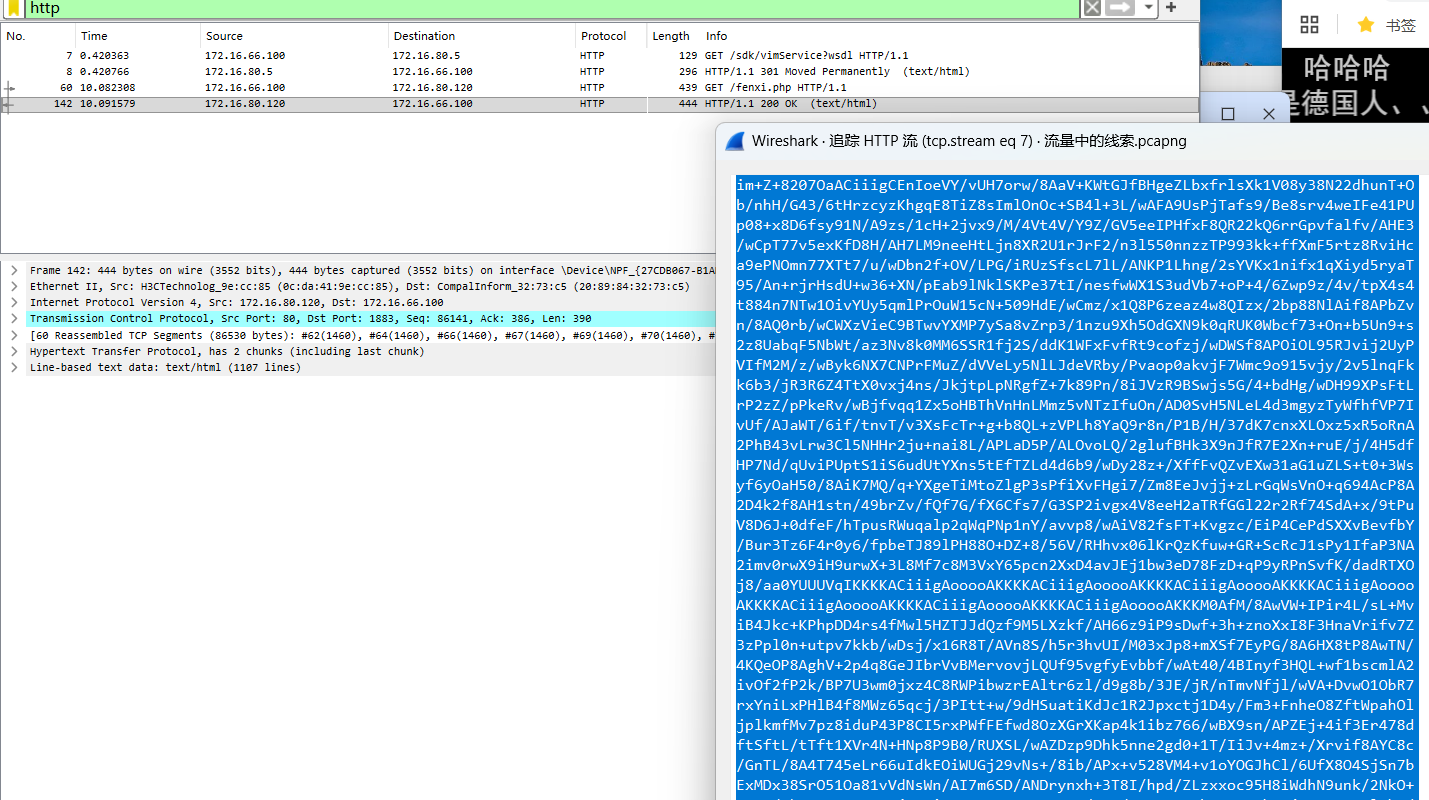
猜测是由图片转base64,使用随波逐流将base64转为图片;
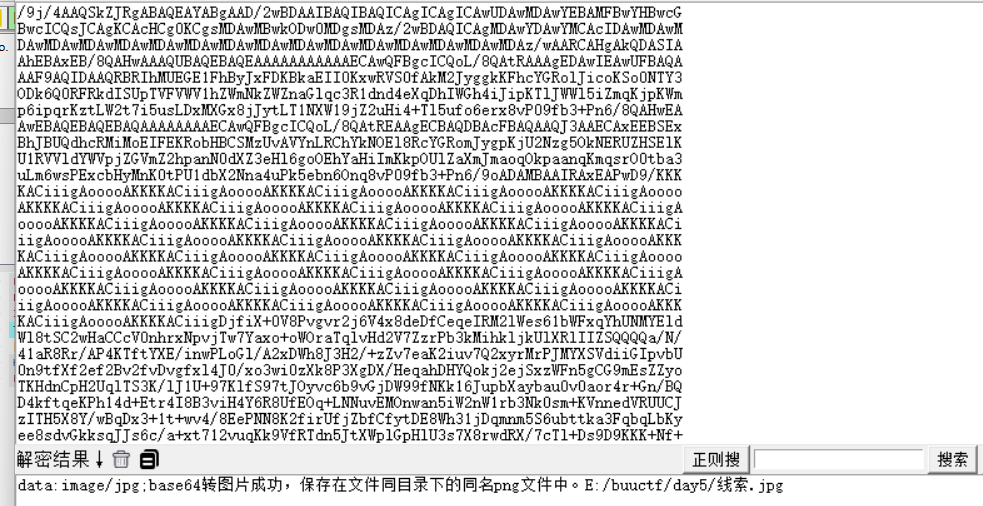
打开得到的图片,得到了flag。