LDAP简介
LDAP全称是Lightweight Directory Access Protocol,轻量目录访问协议
LDAP是设计用来访问目录数据库的一个协议。 在这之前我们先介绍一下目录服务。目录数据库是由目录服务数据库和一套访问协议组成。 目录服务数据库也是一种数据库,这种数据库相对于我们熟知的关系型数据库(比如MySQL,Oracle),主要 有以下几个方面的特点。
1. 它成树状结构组织数据,类似文件目录一样。
2. 它是为查询、浏览和搜索而优化的数据库,也就是说LDAP的读性能特别强,但是写性能差,而且还 不支持事务处理、回滚等复杂功能。 为了能够访问目录数据库,必须设计一台能够访问目录服务数据库的协议,LDAP是其中一种实现协议。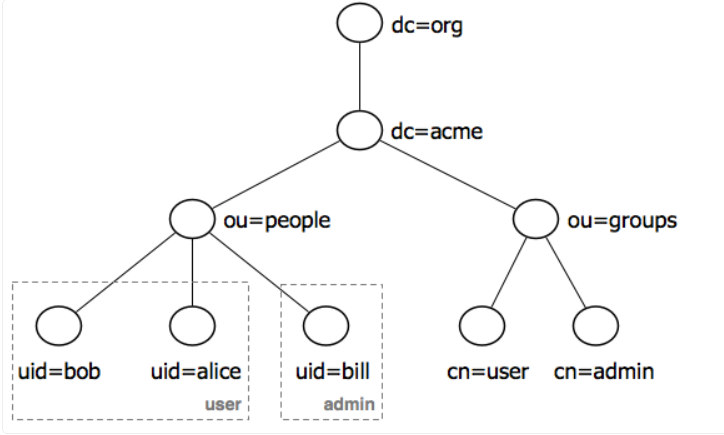
Active Directory简介
LDAP是设计用来对目录服务数据库(在这里的实现就是微软的Active Directory)的访问的协议。Active Directory存储着整个域内所有的计算机,用户等的所有信息。 如果我们想访问域内的Active Directory,有两种办法
1. 域内的每一台域控都有一份完整的本域的Active Directory,可以通过连接域控的389/636端口(636端口是LDAPS)来进行连接查看修改。
2. 如果用户知道某个对象处于哪个域,也知道对象的标识名,那么通过上面第一种方式搜索对象就非 常容易。但是考虑到这种情况,不知道对象所处的域,我们不得不去域林中的每个域搜索。为了解 决这个问题,微软提出全局编录服务器(GC,Global Catalog), 全局编录服务器中除了保存本域中 所有对象的所有属性外,还保存林中其它域所有对象的部分属性,这样就允许用户通过全局编录信 息搜索林中所有域中对象的信息。也就是说如果需要在整个林中进行搜索,而不单单是在具体的某 个域进行搜索的时候,可以连接域控的3268/3269端口。
Naming Context和Application Partitions
之前的内容都是在讲Active Directory的基本概念,接下来我们来具体的探究下Active Directory具体有啥 东西
RDN 说明
CN=DisplaySpecifiers 定义了Active Directory管理单元的各种显示格式
CN=Extended-Rights 扩展权限对象的容器



