Linux 服务器安全配置:iptables + SELinux 防御策略全解析

🌸你好呀!我是 lbb小魔仙
🌟 感谢陪伴~ 小白博主在线求友
🌿 跟着小白学Linux/Java/Python
📖 专栏汇总:
《Linux》专栏 |
《Java》专栏 |
《Python》专栏
- Linux 服务器安全配置:iptables + SELinux 防御策略全解析
-
- 一、iptables 与 SELinux 的核心作用及互补关系
-
- 1.1 iptables 核心作用
- 1.2 SELinux 核心作用
- 1.3 二者互补关系
- 二、CentOS/RHEL 系统 SELinux 启用与配置
-
- 2.1 启用 SELinux enforcing 模式
- 2.2 SELinux 策略调整
-
- 2.2.1 端口策略调整
- 2.2.2 目录与文件策略调整
- 2.2.3 布尔值策略调整
- 2.3 SELinux 日志分析
- 三、典型 iptables 规则配置示例
-
- 3.1 基础环境准备
- 3.2 核心规则配置(含防攻击、端口管控)
- 3.3 规则说明
- 四、iptables 与 SELinux 纵深防御架构流程图
- 五、常见配置误区及排错技巧
-
- 5.1 SELinux 常见误区与排错
-
- 误区1:直接禁用 SELinux 规避权限问题
- 排错技巧:解读 SELinux 拒绝日志
- 误区2:上下文修改后重启失效
- 5.2 iptables 常见误区与排错
-
- 误区1:规则顺序混乱导致防护失效
- 排错技巧:查看规则顺序并调整
- 误区2:规则保存后未生效
- 5.3 联合排错思路
- 六、总结
在 Linux 服务器安全体系中,网络层防护与应用层访问控制是构建纵深防御的核心环节。iptables 作为内核态的包过滤防火墙,负责网络流量的准入管控;SELinux(Security-Enhanced Linux)作为强制访问控制(MAC)机制,实现应用进程与资源的精细化权限隔离。二者协同工作,形成“网络层拦截+应用层管控”的双重屏障,弥补了单一防护机制的短板——iptables 抵御外部网络攻击,SELinux 防范内部权限滥用及漏洞提权,共同构筑 Linux 服务器的安全基石。
一、iptables 与 SELinux 的核心作用及互补关系
1.1 iptables 核心作用
iptables 基于 Linux 内核 netfilter 框架,通过规则链(PREROUTING、INPUT、FORWARD、OUTPUT、POSTROUTING)和表(filter、nat、mangle 等)对网络数据包进行过滤、转发、修改等操作。其核心价值在于网络层准入控制,可精准限制端口访问、拦截恶意流量、防范网络攻击(如 SYN Flood),是服务器抵御外部网络威胁的第一道防线。
1.2 SELinux 核心作用
SELinux 突破了传统 Linux 自主访问控制(DAC)的局限,由内核强制执行预设策略,对进程、文件、端口等资源实施精细化权限管控。每个进程和资源都被赋予安全上下文(Security Context),仅当策略允许上下文间的访问关系时,操作才能执行。即使进程被入侵提权,SELinux 也能限制其访问范围,避免攻击扩散至整个系统。
1.3 二者互补关系
iptables 聚焦“外部流量是否允许进入服务器”,属于宏观的网络层防护;SELinux 聚焦“进入服务器的流量能访问哪些资源”,属于微观的应用层防护。例如,iptables 可开放 80 端口允许 Web 访问,但无法阻止恶意请求通过 80 端口篡改 Web 目录文件;而 SELinux 可限制 Nginx 进程仅能读写特定目录和端口,即使 Nginx 被入侵,也能阻止攻击者篡改系统核心文件。二者协同实现“外防入侵、内防扩散”的纵深防御目标。
二、CentOS/RHEL 系统 SELinux 启用与配置
CentOS/RHEL 系统默认预装 SELinux,但可能处于 permissive(宽容模式)或 disabled(禁用模式)。需将其配置为 enforcing(强制模式),并根据业务需求调整策略。
2.1 启用 SELinux enforcing 模式
# 查看 SELinux 模式
getenforce
# 查看详细配置
sestatus
输出为 Enforcing 则已启用强制模式;Permissive 为宽容模式(仅记录日志不阻止操作);Disabled 为禁用模式。
setenforce 1
# 编辑 SELinux 配置文件
vi /etc/selinux/config
# 将 SELINUX 改为 enforcing
SELINUX=enforcing
# 保存退出后,重启系统生效
reboot
提示:若系统已运行关键业务,建议先切换至 permissive 模式观察日志,确认无业务影响后再切换至 enforcing 模式。
2.2 SELinux 策略调整
SELinux 策略通过模块管理,核心命令为 semanage 和 setsebool,需提前安装 policycoreutils-python 包:
yum install -y policycoreutils-python
2.2.1 端口策略调整
若服务使用非标准端口(如 Nginx 监听 8081 端口),需添加 SELinux 端口上下文:
# 查看 http 服务允许的端口
semanage port -l | grep http_port_t
# 添加 8081 端口至 http_port_t 上下文
semanage port -a -t http_port_t -p tcp 8081
# 验证配置
semanage port -l | grep http_port_t
2.2.2 目录与文件策略调整
若 Web 目录位于非默认路径(如 /data/www),需修改目录上下文为 httpd_sys_content_t:
# 修改目录上下文(递归生效)
chcon -R -t httpd_sys_content_t /data/www
# 永久保存上下文(避免重启后失效)
semanage fcontext -a -t httpd_sys_content_t "/data/www(/.*)?"
restorecon -R /data/www
2.2.3 布尔值策略调整
通过布尔值快速开启/关闭特定功能,例如允许 Nginx 访问网络:
# 查看 http 相关布尔值
getsebool -a | grep http
# 允许 Nginx 访问网络(临时生效)
setsebool httpd_can_network_connect 1
# 永久生效
setsebool -P httpd_can_network_connect 1
2.3 SELinux 日志分析
SELinux 拒绝操作的日志默认记录在 /var/log/audit/audit.log,可通过 ausearch 和 aureport 工具分析:
# 搜索近 24 小时 SELinux 拒绝日志
ausearch -m AVC,USER_AVC -ts recent -i
# 按服务统计拒绝次数
aureport -a | grep httpd
# 生成详细分析报告
ausearch -m AVC -c nginx -i > selinux_nginx_deny.log
日志中 denied 关键字对应被拦截的操作,scontext 为源上下文(进程),tcontext 为目标上下文(资源),可据此调整策略。
三、典型 iptables 规则配置示例
iptables 规则遵循“顺序匹配、先匹配先执行”原则,建议按“允许信任流量→拦截恶意流量→开放业务端口→默认拒绝”的顺序配置。以下示例适用于 CentOS/RHEL 7 系统(CentOS 8 建议使用 firewalld,若需 iptables 需手动安装)。
3.1 基础环境准备
# 安装 iptables-services(CentOS 7)
yum install -y iptables-services
# 停止 firewalld 并禁用
systemctl stop firewalld
systemctl disable firewalld
# 启动 iptables 并设置开机自启
systemctl start iptables
systemctl enable iptables
3.2 核心规则配置(含防攻击、端口管控)
# 清空现有规则
iptables -F
iptables -X
iptables -Z
# 允许回环接口流量(本地进程通信必备)
iptables -A INPUT -i lo -j ACCEPT
iptables -A OUTPUT -o lo -j ACCEPT
# 允许已建立连接和相关联的流量
iptables -A INPUT -m state –state ESTABLISHED,RELATED -j ACCEPT
# 限制 SSH 访问(仅允许 192.168.0.0/24 网段,防止暴力破解)
iptables -A INPUT -p tcp –dport 22 -s 192.168.0.0/24 -j ACCEPT
iptables -A INPUT -p tcp –dport 22 -j DROP
# 开放 Web 服务端口(80、443)
iptables -A INPUT -p tcp –dport 80 -j ACCEPT
iptables -A INPUT -p tcp –dport 443 -j ACCEPT
# 防 SYN Flood 攻击(限制半连接数量)
iptables -A INPUT -p tcp –syn -m limit –limit 10/s –limit-burst 20 -j ACCEPT
iptables -A INPUT -p tcp –syn -j DROP
# 禁止 ICMP 协议(禁止 ping,可选)
iptables -A INPUT -p icmp –icmp-type echo-request -j DROP
# 默认拒绝所有 INPUT 和 FORWARD 流量,允许 OUTPUT 流量
iptables -P INPUT DROP
iptables -P FORWARD DROP
iptables -P OUTPUT ACCEPT
# 保存规则(重启后生效)
service iptables save
# 查看规则
iptables -L -n –line-numbers
3.3 规则说明
-
半连接限制规则中,–limit 10/s 表示每秒允许 10 个 SYN 包,–limit-burst 20 表示突发上限为 20 个,超过则拦截;
-
SSH 访问限制需根据实际管理网段调整,若需远程异地访问,可添加多个 -s 参数指定网段;
规则修改后需执行 service iptables save 保存,否则重启后规则丢失。
四、iptables 与 SELinux 纵深防御架构流程图
以下通过 Mermaid 流程图展示二者协同工作的防御架构,体现网络层、系统层、应用层的安全联动:
#mermaid-svg-pRX8zWAkHRGSqAnz{font-family:\”trebuchet ms\”,verdana,arial,sans-serif;font-size:16px;fill:#333;}@keyframes edge-animation-frame{from{stroke-dashoffset:0;}}@keyframes dash{to{stroke-dashoffset:0;}}#mermaid-svg-pRX8zWAkHRGSqAnz .edge-animation-slow{stroke-dasharray:9,5!important;stroke-dashoffset:900;animation:dash 50s linear infinite;stroke-linecap:round;}#mermaid-svg-pRX8zWAkHRGSqAnz .edge-animation-fast{stroke-dasharray:9,5!important;stroke-dashoffset:900;animation:dash 20s linear infinite;stroke-linecap:round;}#mermaid-svg-pRX8zWAkHRGSqAnz .error-icon{fill:#552222;}#mermaid-svg-pRX8zWAkHRGSqAnz .error-text{fill:#552222;stroke:#552222;}#mermaid-svg-pRX8zWAkHRGSqAnz .edge-thickness-normal{stroke-width:1px;}#mermaid-svg-pRX8zWAkHRGSqAnz .edge-thickness-thick{stroke-width:3.5px;}#mermaid-svg-pRX8zWAkHRGSqAnz .edge-pattern-solid{stroke-dasharray:0;}#mermaid-svg-pRX8zWAkHRGSqAnz .edge-thickness-invisible{stroke-width:0;fill:none;}#mermaid-svg-pRX8zWAkHRGSqAnz .edge-pattern-dashed{stroke-dasharray:3;}#mermaid-svg-pRX8zWAkHRGSqAnz .edge-pattern-dotted{stroke-dasharray:2;}#mermaid-svg-pRX8zWAkHRGSqAnz .marker{fill:#333333;stroke:#333333;}#mermaid-svg-pRX8zWAkHRGSqAnz .marker.cross{stroke:#333333;}#mermaid-svg-pRX8zWAkHRGSqAnz svg{font-family:\”trebuchet ms\”,verdana,arial,sans-serif;font-size:16px;}#mermaid-svg-pRX8zWAkHRGSqAnz p{margin:0;}#mermaid-svg-pRX8zWAkHRGSqAnz .label{font-family:\”trebuchet ms\”,verdana,arial,sans-serif;color:#333;}#mermaid-svg-pRX8zWAkHRGSqAnz .cluster-label text{fill:#333;}#mermaid-svg-pRX8zWAkHRGSqAnz .cluster-label span{color:#333;}#mermaid-svg-pRX8zWAkHRGSqAnz .cluster-label span p{background-color:transparent;}#mermaid-svg-pRX8zWAkHRGSqAnz .label text,#mermaid-svg-pRX8zWAkHRGSqAnz span{fill:#333;color:#333;}#mermaid-svg-pRX8zWAkHRGSqAnz .node rect,#mermaid-svg-pRX8zWAkHRGSqAnz .node circle,#mermaid-svg-pRX8zWAkHRGSqAnz .node ellipse,#mermaid-svg-pRX8zWAkHRGSqAnz .node polygon,#mermaid-svg-pRX8zWAkHRGSqAnz .node path{fill:#ECECFF;stroke:#9370DB;stroke-width:1px;}#mermaid-svg-pRX8zWAkHRGSqAnz .rough-node .label text,#mermaid-svg-pRX8zWAkHRGSqAnz .node .label text,#mermaid-svg-pRX8zWAkHRGSqAnz .image-shape .label,#mermaid-svg-pRX8zWAkHRGSqAnz .icon-shape .label{text-anchor:middle;}#mermaid-svg-pRX8zWAkHRGSqAnz .node .katex path{fill:#000;stroke:#000;stroke-width:1px;}#mermaid-svg-pRX8zWAkHRGSqAnz .rough-node .label,#mermaid-svg-pRX8zWAkHRGSqAnz .node .label,#mermaid-svg-pRX8zWAkHRGSqAnz .image-shape .label,#mermaid-svg-pRX8zWAkHRGSqAnz .icon-shape .label{text-align:center;}#mermaid-svg-pRX8zWAkHRGSqAnz .node.clickable{cursor:pointer;}#mermaid-svg-pRX8zWAkHRGSqAnz .root .anchor path{fill:#333333!important;stroke-width:0;stroke:#333333;}#mermaid-svg-pRX8zWAkHRGSqAnz .arrowheadPath{fill:#333333;}#mermaid-svg-pRX8zWAkHRGSqAnz .edgePath .path{stroke:#333333;stroke-width:2.0px;}#mermaid-svg-pRX8zWAkHRGSqAnz .flowchart-link{stroke:#333333;fill:none;}#mermaid-svg-pRX8zWAkHRGSqAnz .edgeLabel{background-color:rgba(232,232,232, 0.8);text-align:center;}#mermaid-svg-pRX8zWAkHRGSqAnz .edgeLabel p{background-color:rgba(232,232,232, 0.8);}#mermaid-svg-pRX8zWAkHRGSqAnz .edgeLabel rect{opacity:0.5;background-color:rgba(232,232,232, 0.8);fill:rgba(232,232,232, 0.8);}#mermaid-svg-pRX8zWAkHRGSqAnz .labelBkg{background-color:rgba(232, 232, 232, 0.5);}#mermaid-svg-pRX8zWAkHRGSqAnz .cluster rect{fill:#ffffde;stroke:#aaaa33;stroke-width:1px;}#mermaid-svg-pRX8zWAkHRGSqAnz .cluster text{fill:#333;}#mermaid-svg-pRX8zWAkHRGSqAnz .cluster span{color:#333;}#mermaid-svg-pRX8zWAkHRGSqAnz div.mermaidTooltip{position:absolute;text-align:center;max-width:200px;padding:2px;font-family:\”trebuchet ms\”,verdana,arial,sans-serif;font-size:12px;background:hsl(80, 100%, 96.2745098039%);border:1px solid #aaaa33;border-radius:2px;pointer-events:none;z-index:100;}#mermaid-svg-pRX8zWAkHRGSqAnz .flowchartTitleText{text-anchor:middle;font-size:18px;fill:#333;}#mermaid-svg-pRX8zWAkHRGSqAnz rect.text{fill:none;stroke-width:0;}#mermaid-svg-pRX8zWAkHRGSqAnz .icon-shape,#mermaid-svg-pRX8zWAkHRGSqAnz .image-shape{background-color:rgba(232,232,232, 0.8);text-align:center;}#mermaid-svg-pRX8zWAkHRGSqAnz .icon-shape p,#mermaid-svg-pRX8zWAkHRGSqAnz .image-shape p{background-color:rgba(232,232,232, 0.8);padding:2px;}#mermaid-svg-pRX8zWAkHRGSqAnz .icon-shape rect,#mermaid-svg-pRX8zWAkHRGSqAnz .image-shape rect{opacity:0.5;background-color:rgba(232,232,232, 0.8);fill:rgba(232,232,232, 0.8);}#mermaid-svg-pRX8zWAkHRGSqAnz .label-icon{display:inline-block;height:1em;overflow:visible;vertical-align:-0.125em;}#mermaid-svg-pRX8zWAkHRGSqAnz .node .label-icon path{fill:currentColor;stroke:revert;stroke-width:revert;}#mermaid-svg-pRX8zWAkHRGSqAnz :root{–mermaid-font-family:\”trebuchet ms\”,verdana,arial,sans-serif;}
允许合法流量(如80/443端口)
拦截恶意流量(如SYN Flood、非法端口)
验证安全上下文匹配
上下文不匹配(权限不足)
资源操作合规
资源操作违规
外部网络流量
iptables 网络层过滤
系统内核层
丢弃并记录日志
SELinux 应用层访问控制
业务进程(Nginx/SSH等)
拒绝访问并记录audit.log
访问目标资源(文件/端口)
业务正常响应
流程图说明:外部流量首先经过 iptables 过滤,非法流量直接被丢弃;合法流量进入系统后,由 SELinux 验证进程与资源的上下文权限,仅当二者匹配时允许业务访问,否则拒绝并记录日志。这种分层管控确保了即使 iptables 被绕过(如内部攻击),SELinux 仍能阻止权限滥用。
五、常见配置误区及排错技巧
5.1 SELinux 常见误区与排错
误区1:直接禁用 SELinux 规避权限问题
部分运维人员遇到 SELinux 拒绝访问时,直接将 SELinux 设为 disabled,这会彻底丧失应用层防护。正确做法是分析 audit.log,针对性调整策略。
排错技巧:解读 SELinux 拒绝日志
示例日志:type=AVC msg=audit(1690000000.123:456): avc: denied { write } for pid=1234 comm="nginx" name="data" dev="sda1" ino=789 scontext=system_u:system_r:httpd_t:s0 tcontext=unconfined_u:object_r:default_t:s0 tclass=dir
日志解读:Nginx 进程(scontext=httpd_t)试图写入目录(tclass=dir),但目录上下文为 default_t,与 httpd_t 不匹配,导致被拒绝。解决方案:将目录上下文改为 httpd_sys_rw_content_t(可写权限)。
误区2:上下文修改后重启失效
使用 chcon 命令修改上下文后,重启系统或重新挂载目录会失效。需通过 semanage fcontext 永久添加上下文规则,再执行 restorecon 生效。
5.2 iptables 常见误区与排错
误区1:规则顺序混乱导致防护失效
iptables 规则按顺序匹配,若将“默认拒绝”规则放在前面,会导致所有流量被拦截。正确顺序应为:允许信任流量→拦截恶意流量→开放业务端口→默认拒绝。
排错技巧:查看规则顺序并调整
# 查看规则及行号
iptables -L -n –line-numbers
# 删除错误顺序的规则(如删除第5行)
iptables -D INPUT 5
# 插入规则到指定行(如插入到第3行)
iptables -I INPUT 3 -p tcp –dport 80 -j ACCEPT
误区2:规则保存后未生效
CentOS 7 中,iptables -F 仅清空内存中的规则,重启后会恢复。若需永久删除规则,需执行 service iptables save 覆盖规则文件(/etc/sysconfig/iptables)。
5.3 联合排错思路
当业务访问异常时,建议按以下顺序排查:
检查 iptables 规则:iptables -L -n –line-numbers,确认端口是否开放、规则顺序是否正确;
检查 SELinux 状态及日志:getenforce 确认是否为 enforcing 模式,ausearch -m AVC -i 查看是否有拒绝记录;
临时关闭 SELinux(setenforce 0)和 iptables(service iptables stop),验证是否为防护规则导致异常,缩小排查范围。 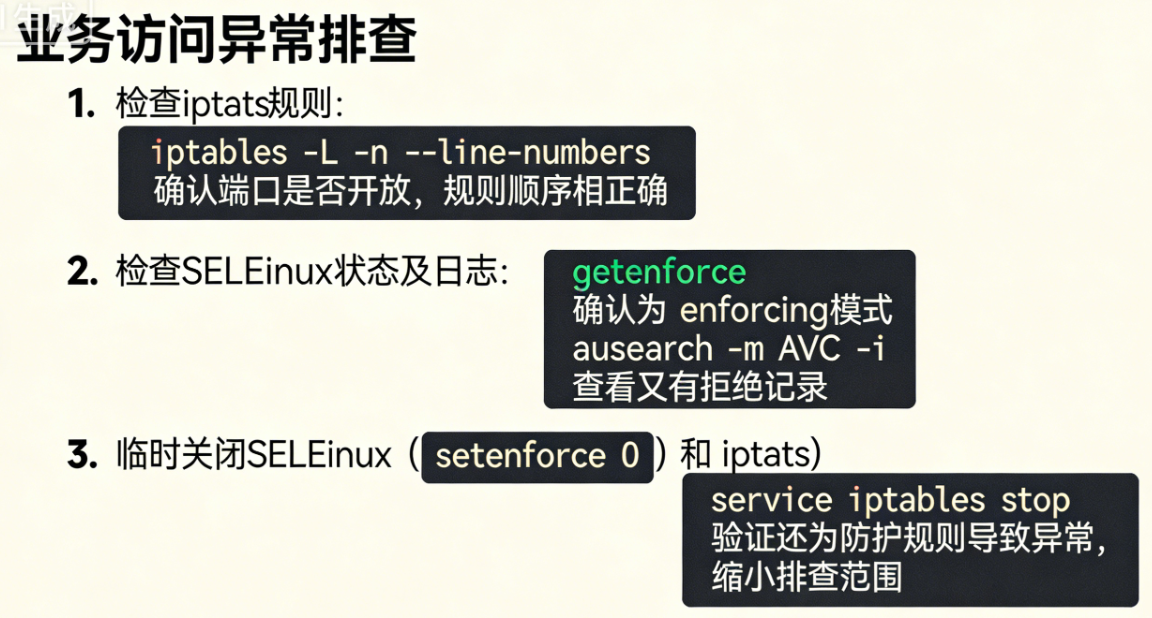
六、总结
iptables 与 SELinux 作为 Linux 服务器安全的核心组件,二者协同构建的纵深防御体系,是抵御内外网攻击的关键。iptables 负责网络层流量管控,实现“外防入侵”;SELinux 负责应用层权限隔离,实现“内防扩散”。中级 Linux 运维人员需熟练掌握二者的配置方法、策略调整及排错技巧,避免因配置误区导致业务异常或安全漏洞。
在实际生产环境中,建议结合日志监控、定期漏洞扫描等手段,持续优化防护策略,确保服务器在业务稳定运行的同时,具备较强的安全抵御能力。
📕个人领域 :Linux/C++/java/AI 🚀 个人主页 :有点流鼻涕 · CSDN 💬 座右铭 : “向光而行,沐光而生。”