前言介绍:什么是 Yakit
Yakit 是一款开源的网络安全测试工具,由国内团队开发,集成了抓包、扫描、漏洞验证等多种功能,界面友好,适合安全测试人员日常使用。它支持 Windows、macOS 和 Linux 三大平台,安装方式也比较灵活。
安装前的准备
在开始安装之前,建议先确认以下几点:
- 操作系统:确认你的电脑是 Windows、macOS 还是 Linux,不同系统安装方式略有差异。
- 网络环境:安装过程中需要从官网或 GitHub 下载安装包,请确保网络畅通。
- 磁盘空间:Yakit 本体加上依赖组件大约需要 1GB 左右的空间,请预留足够空间。
- Java 环境(可选):Yakit 的部分功能依赖 Java,如果电脑上没有安装 Java,安装向导一般会自动处理,但提前装好 JDK 8 或更高版本会更省心。
安装步骤
下载安装包
Yakit 的官方下载渠道主要有两个:
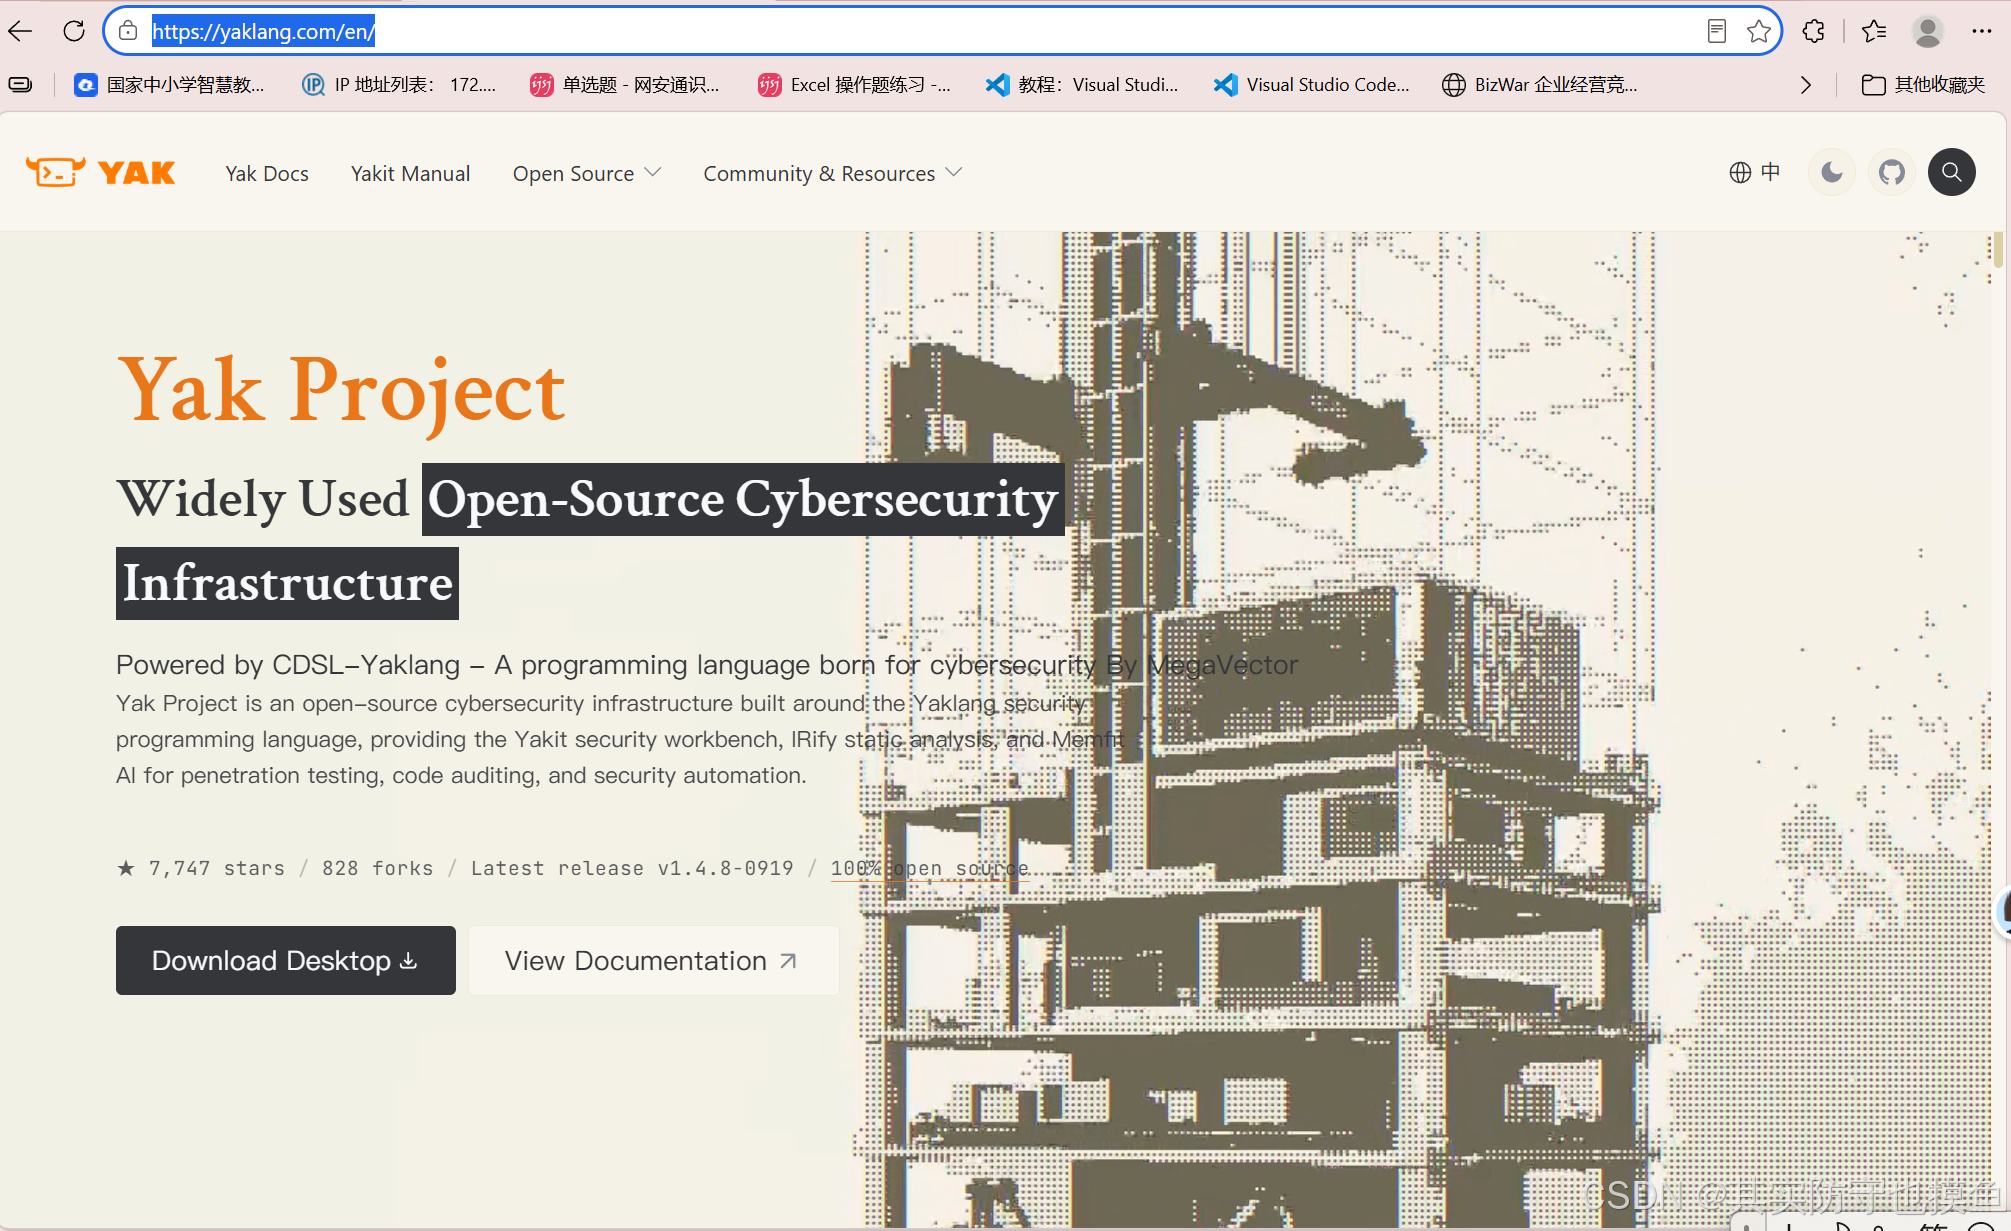 Yak Project | Open-Source Cybersecurity Infrastructure
 https://yaklang.com/en/
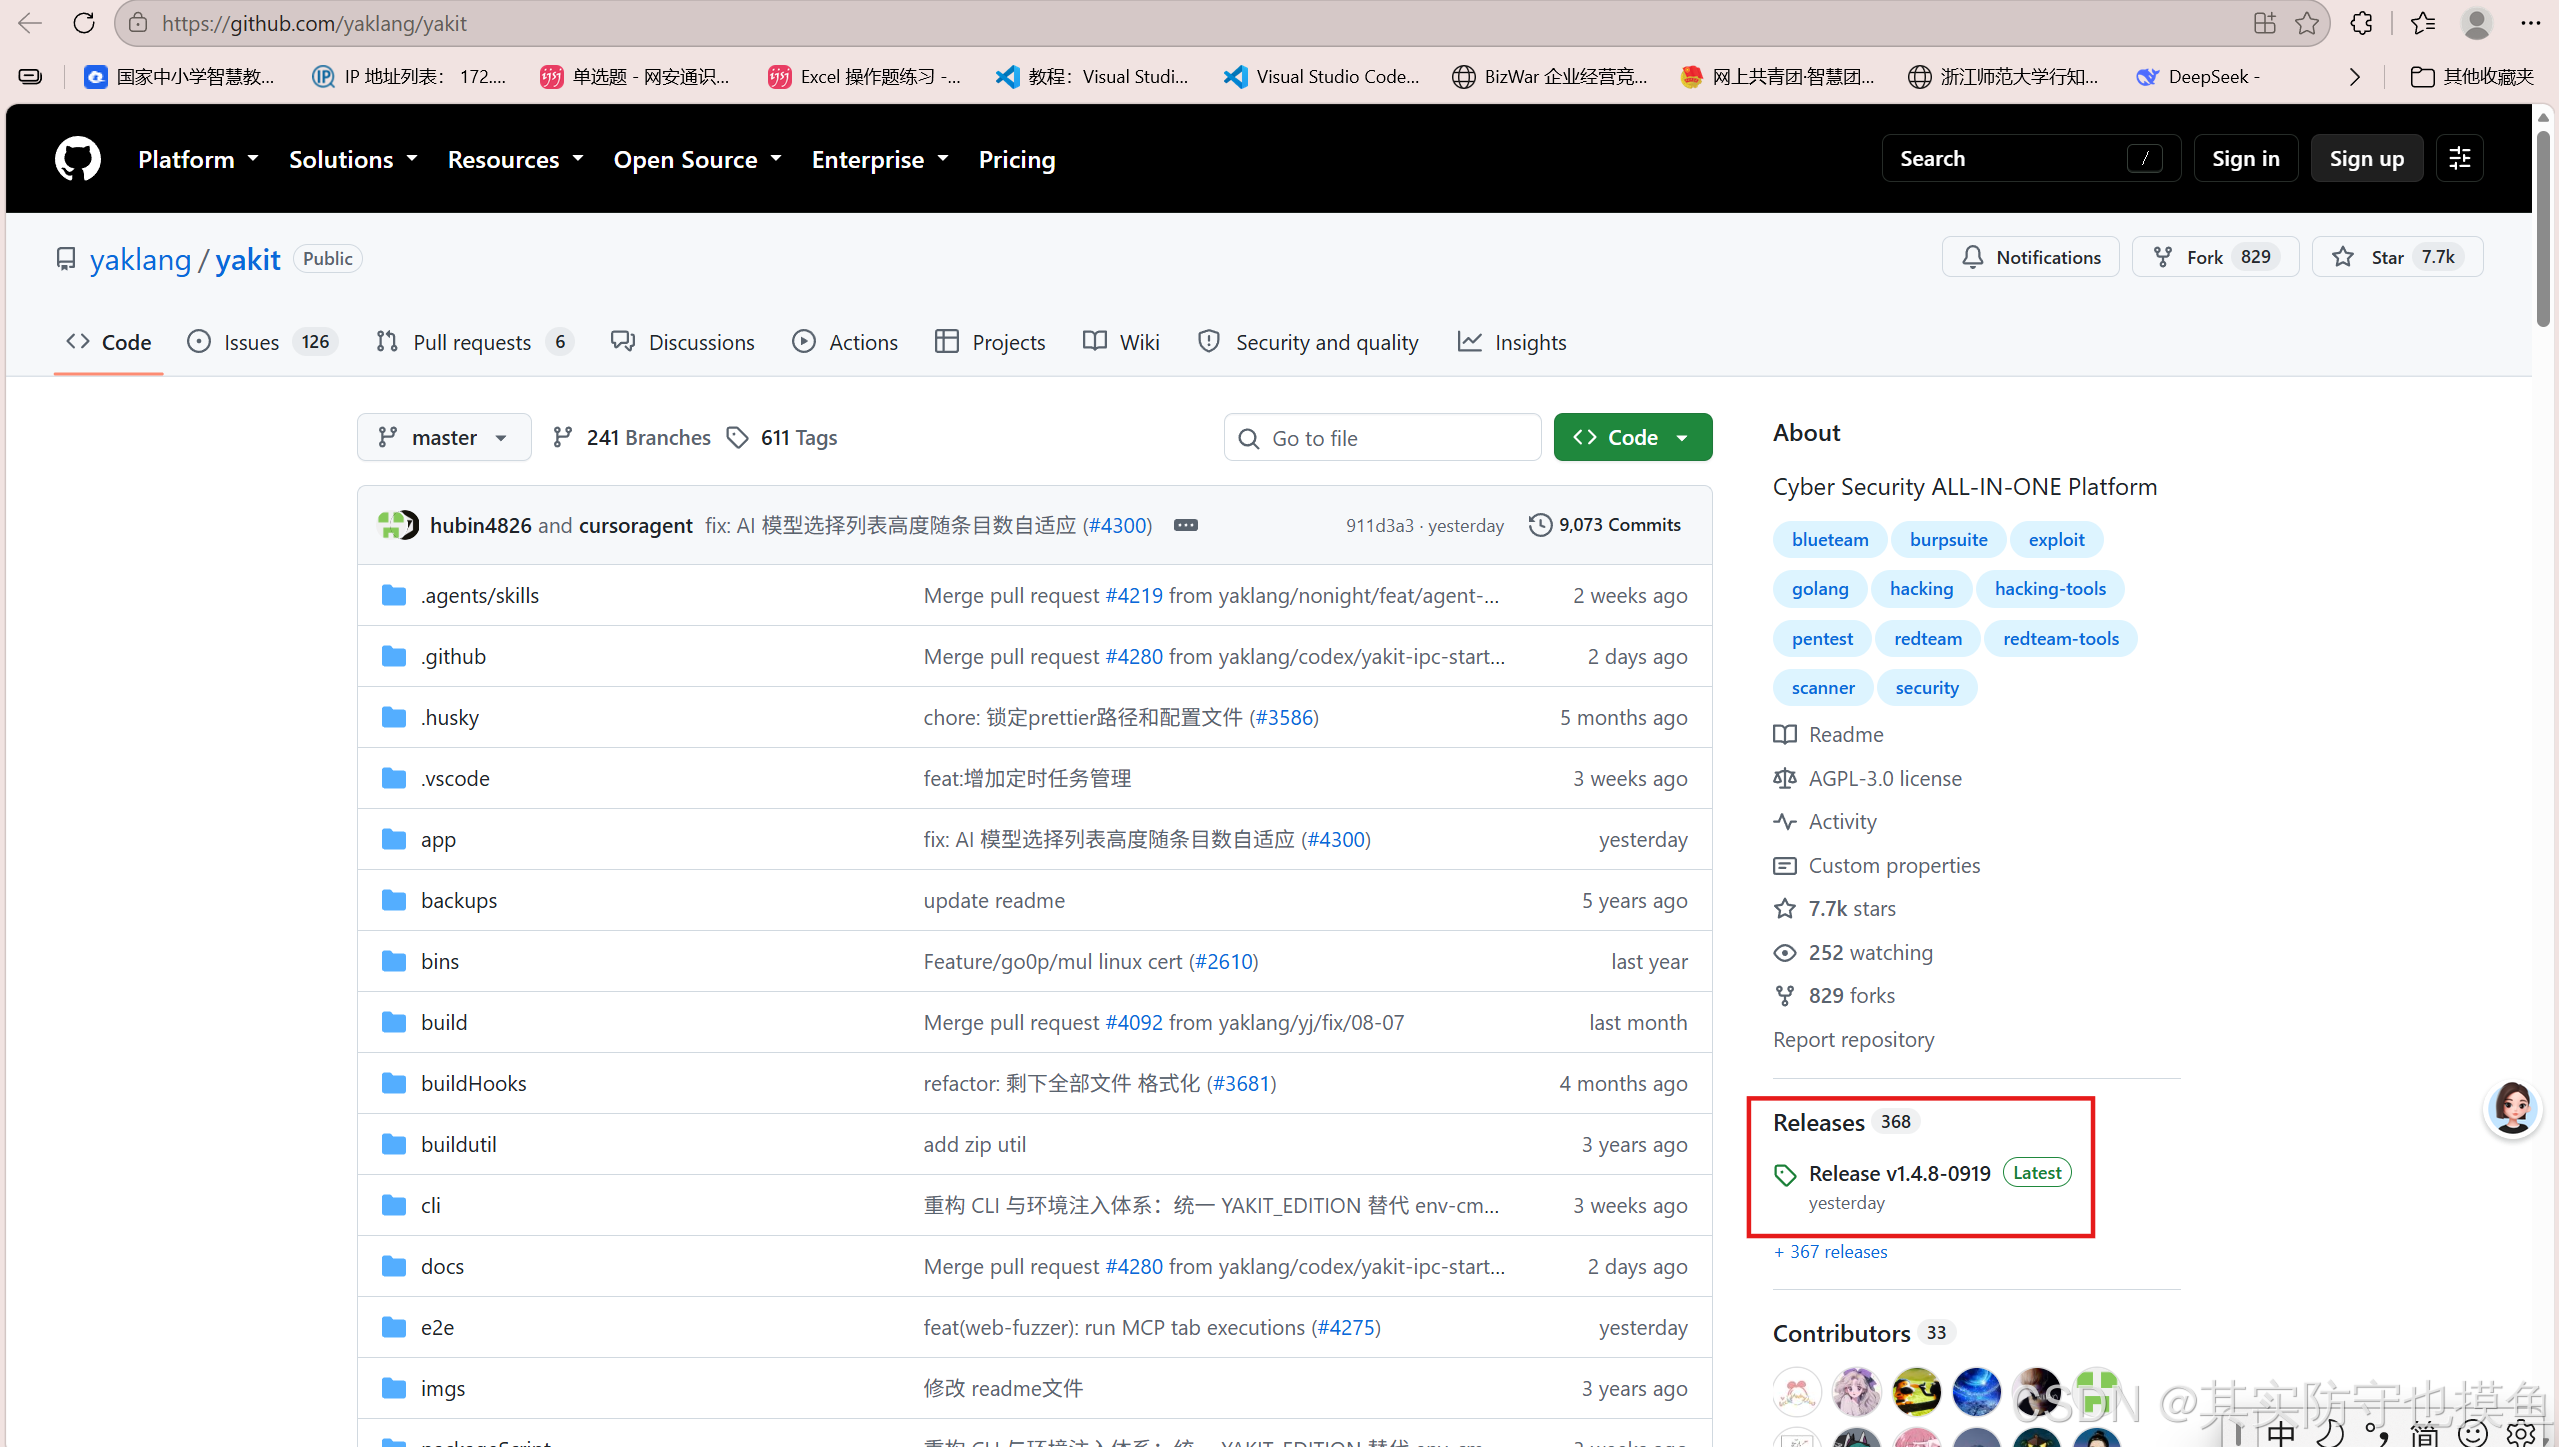 GitHub – yaklang/yakit: Cyber Security ALL-IN-ONE Platform · GitHubhttps://github.com/yaklang/yakit
下载时注意区分系统版本,例如 Windows 用户选择 .exe 安装包,macOS 用户选择 .dmg 文件,Linux 用户选择 .deb、.rpm 或 .tar.gz 压缩包。
Windows 系统安装和配置步骤
Windows 下的安装过程比较直观,按以下步骤操作即可: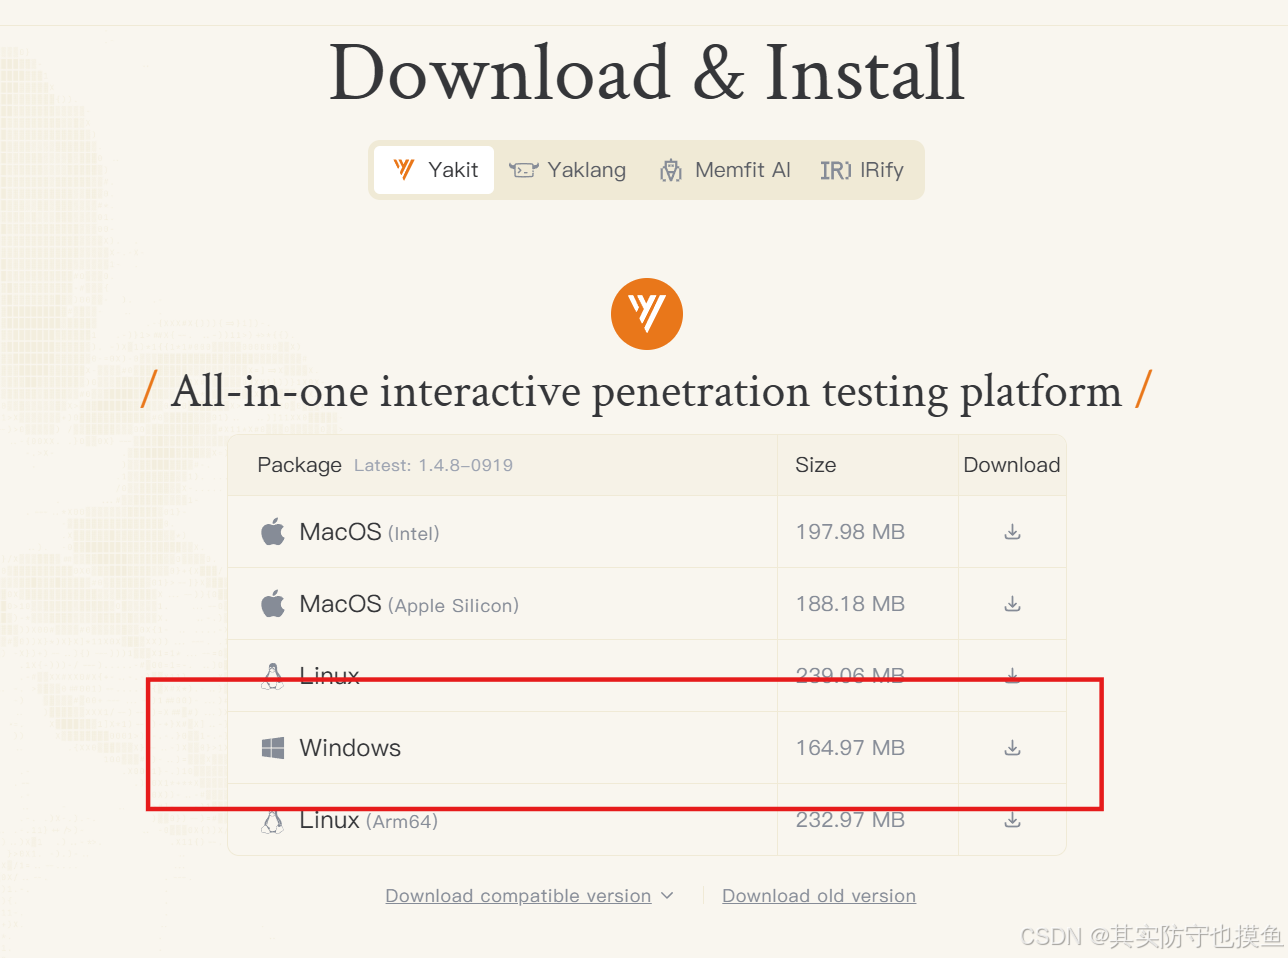
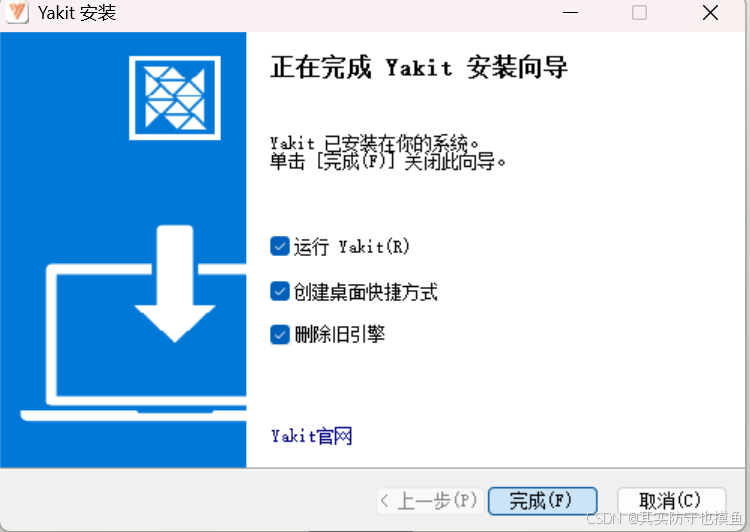
首次启动时,Yakit 会自动检查并下载核心引擎组件,这个过程可能需要几分钟,请耐心等待。如果下载缓慢,可以在设置中切换镜像源。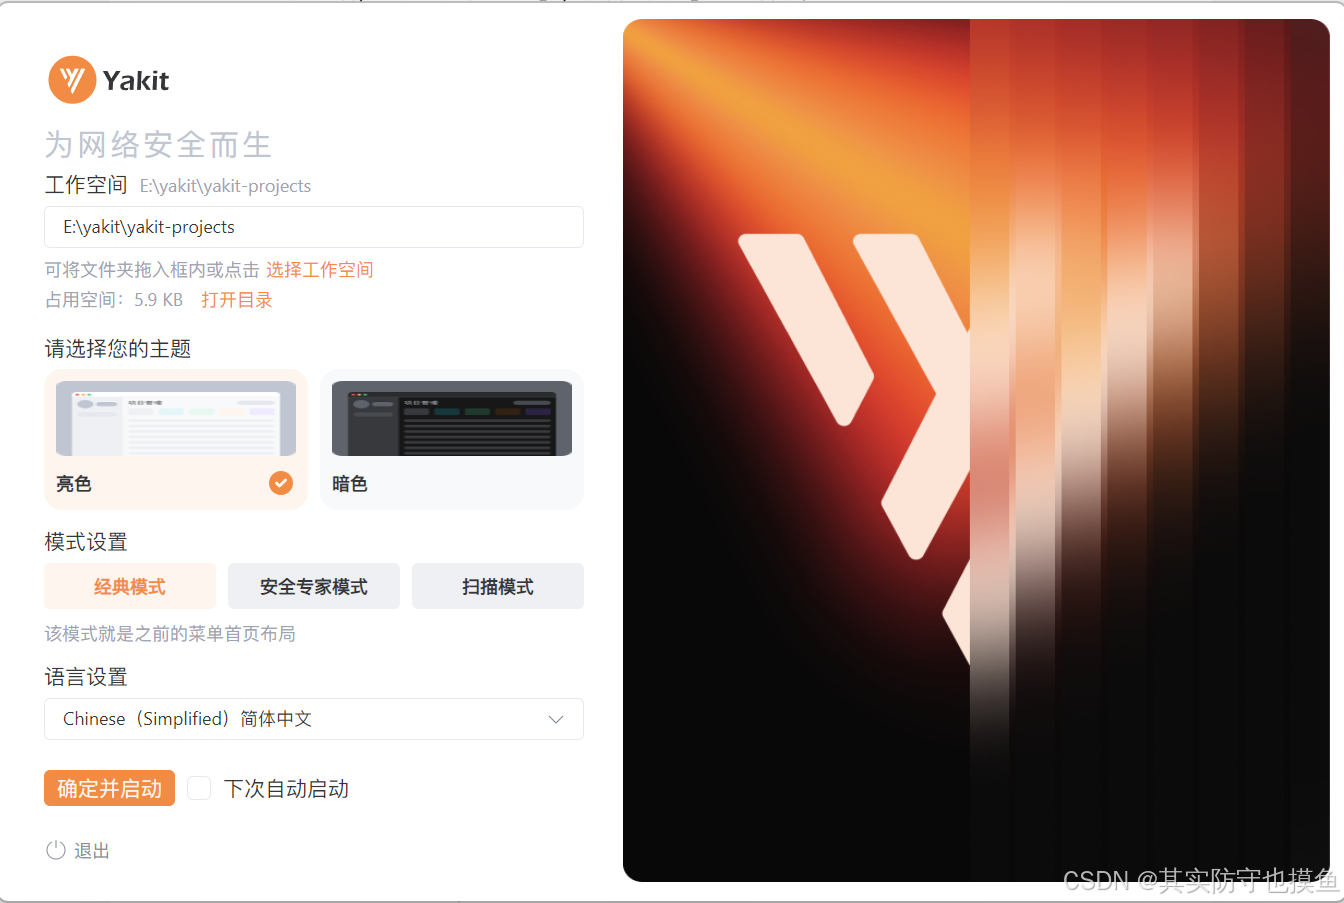
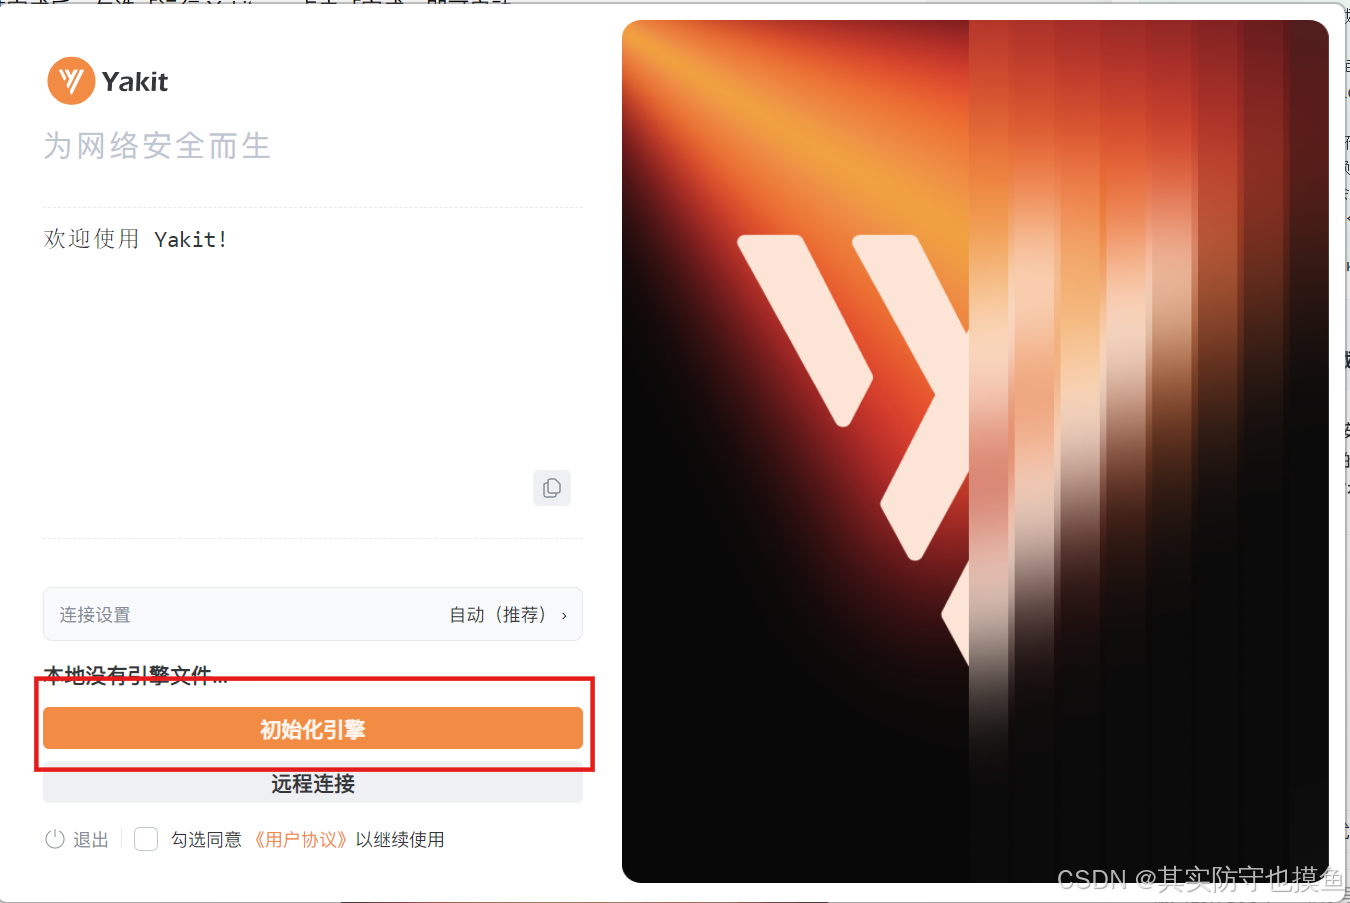
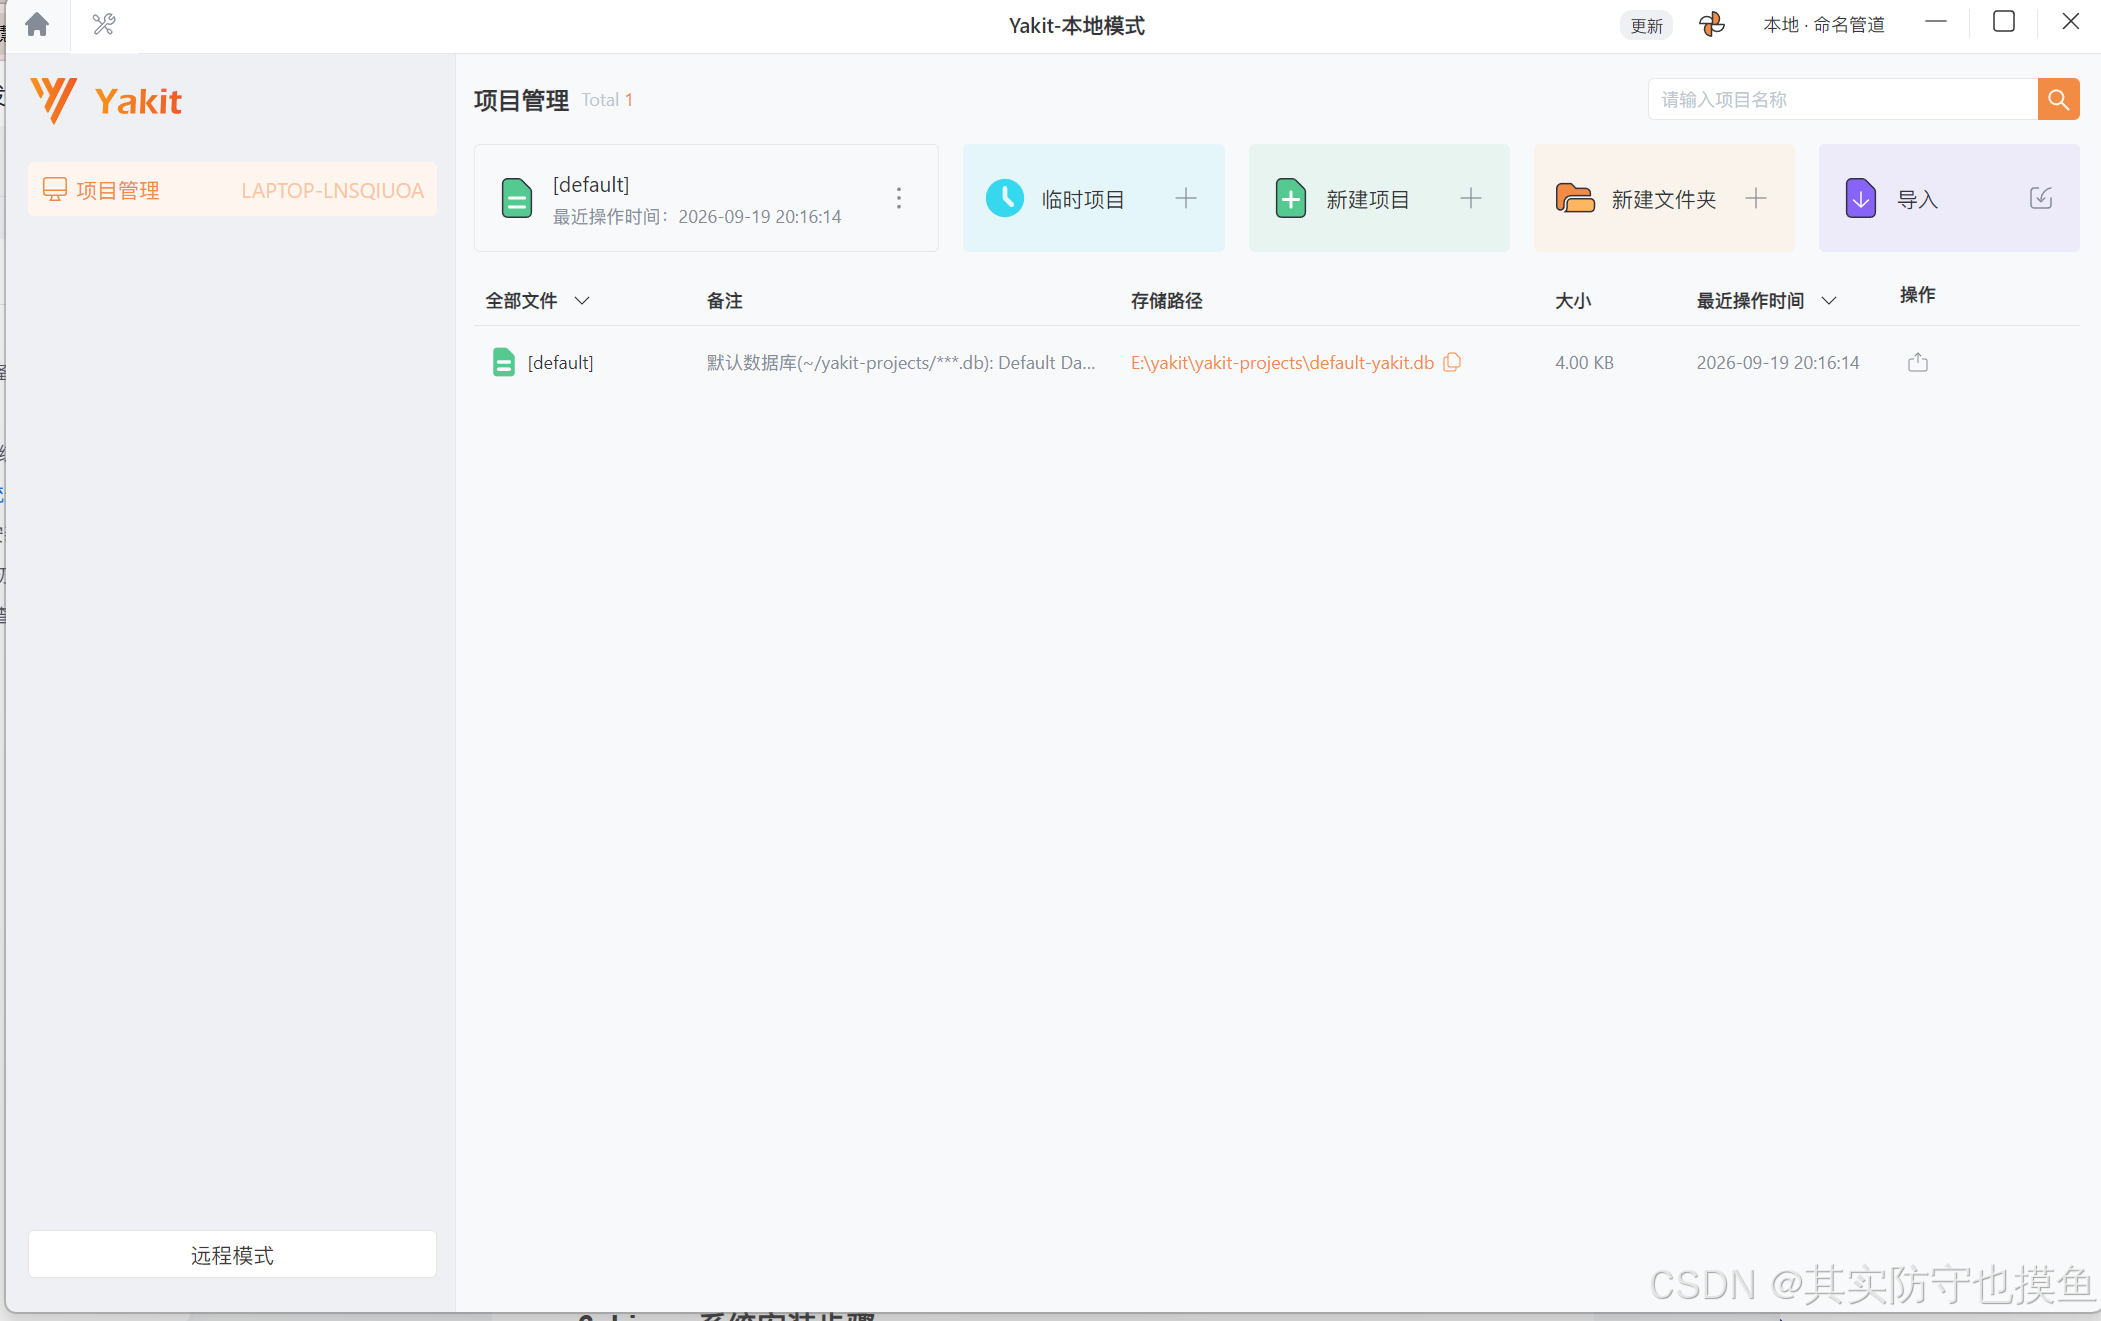
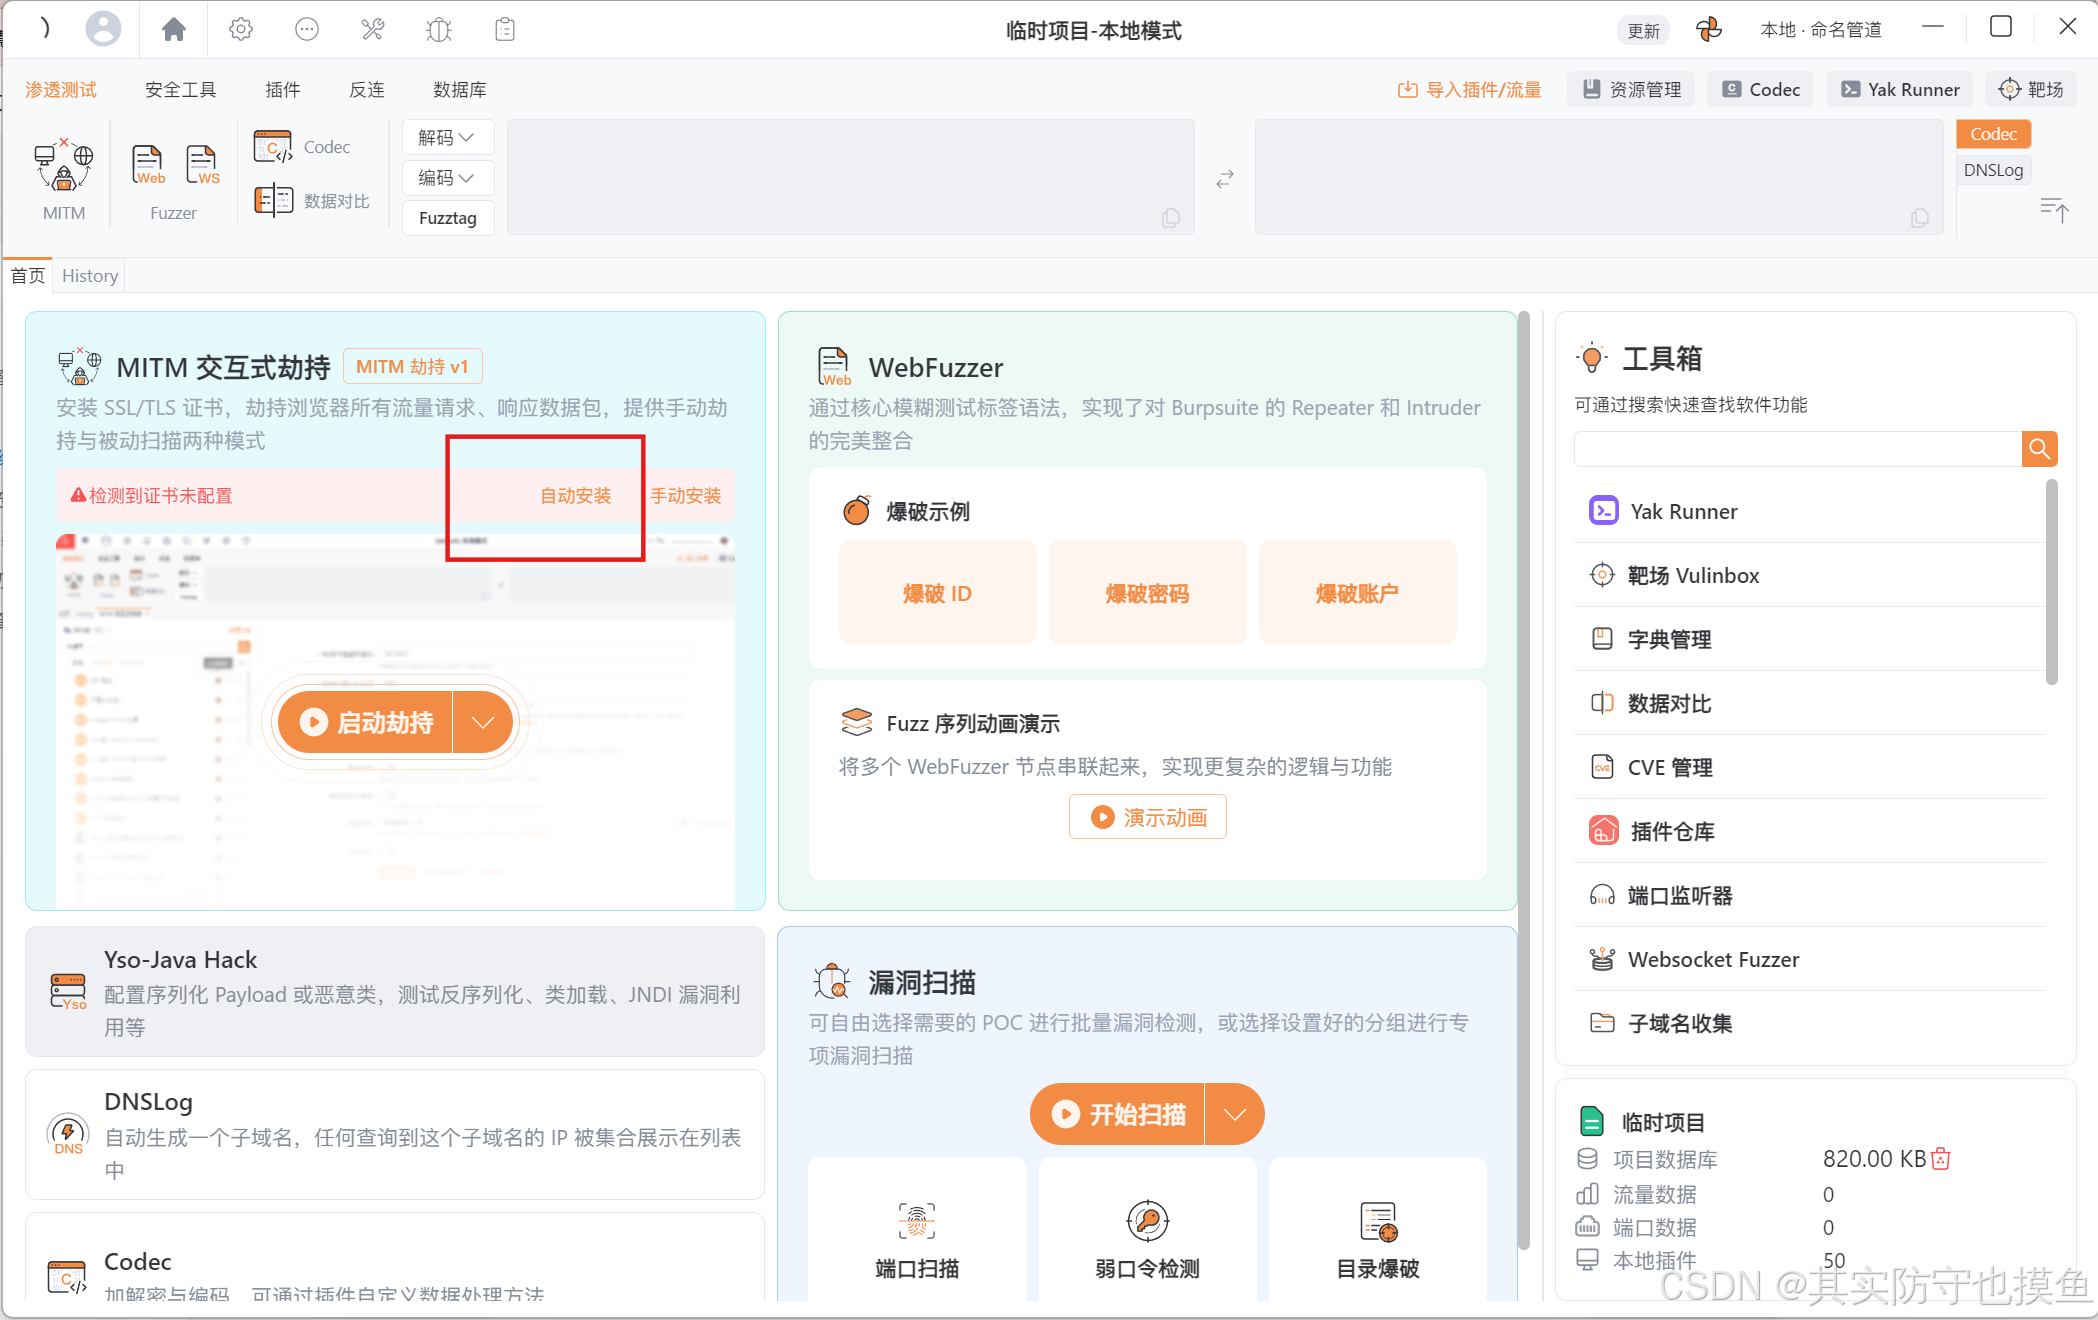
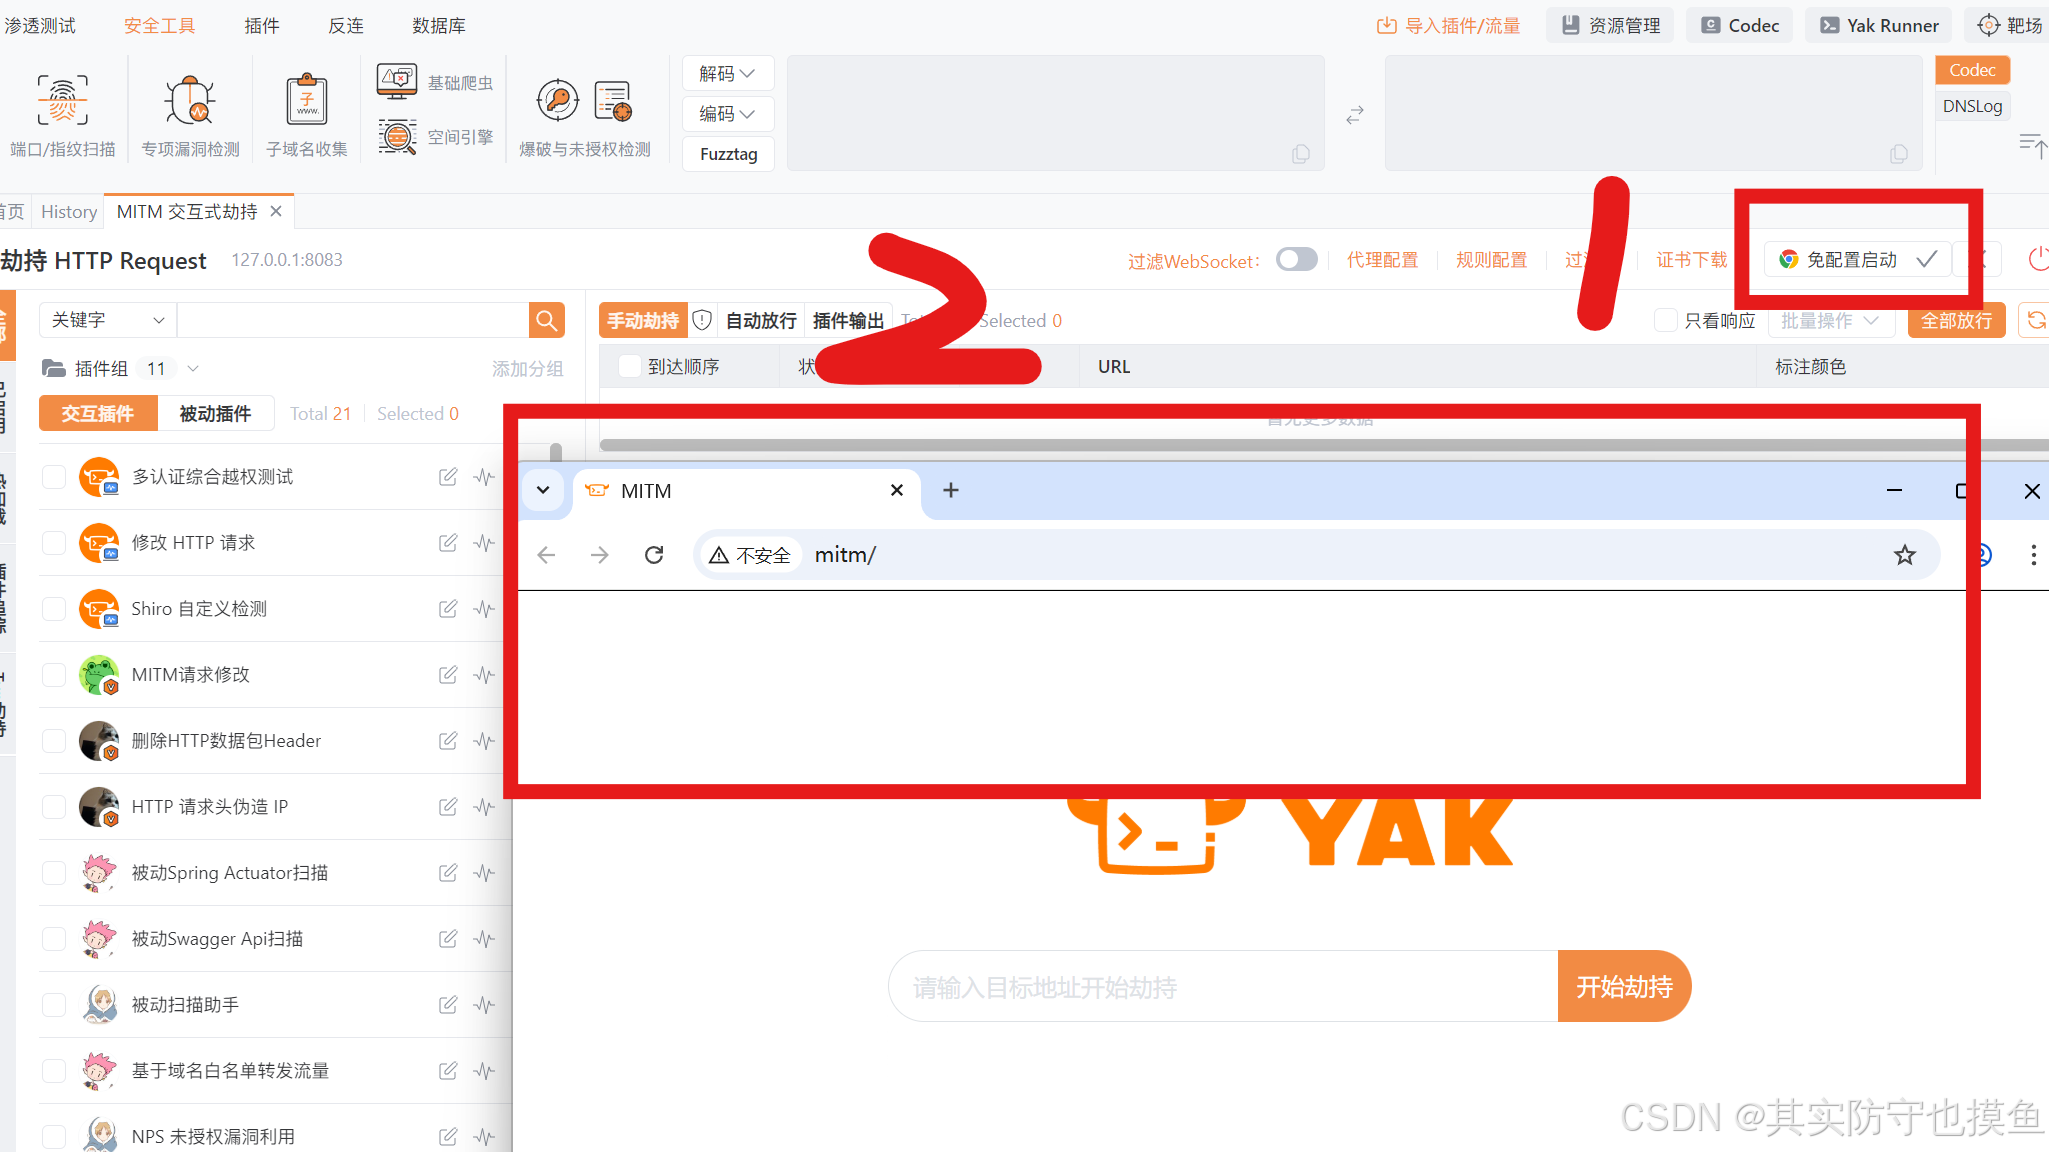
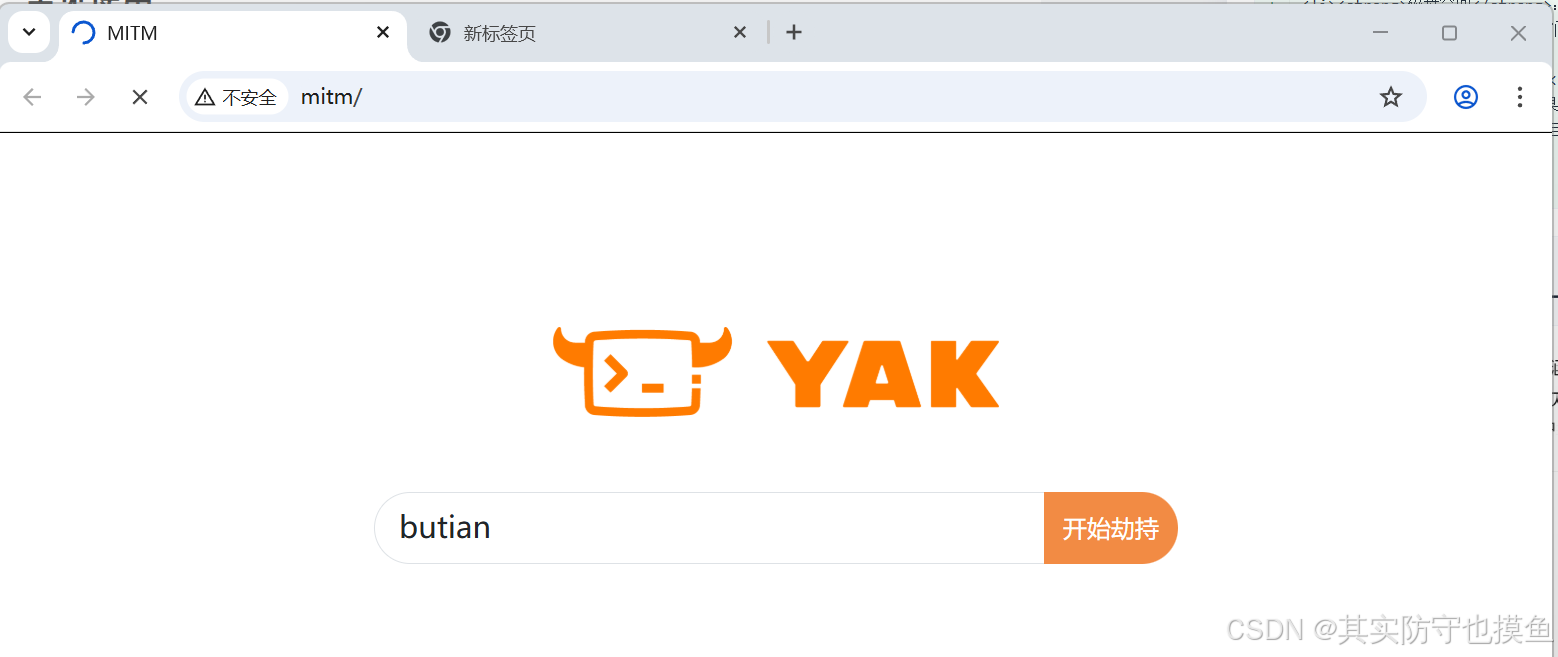
可以选择自动安装证书,之后可以使用,免配置启动劫持,弹出yakit自带浏览器(一般是打开谷歌进入)进行抓包改包(详情可看后面常见使用模块)
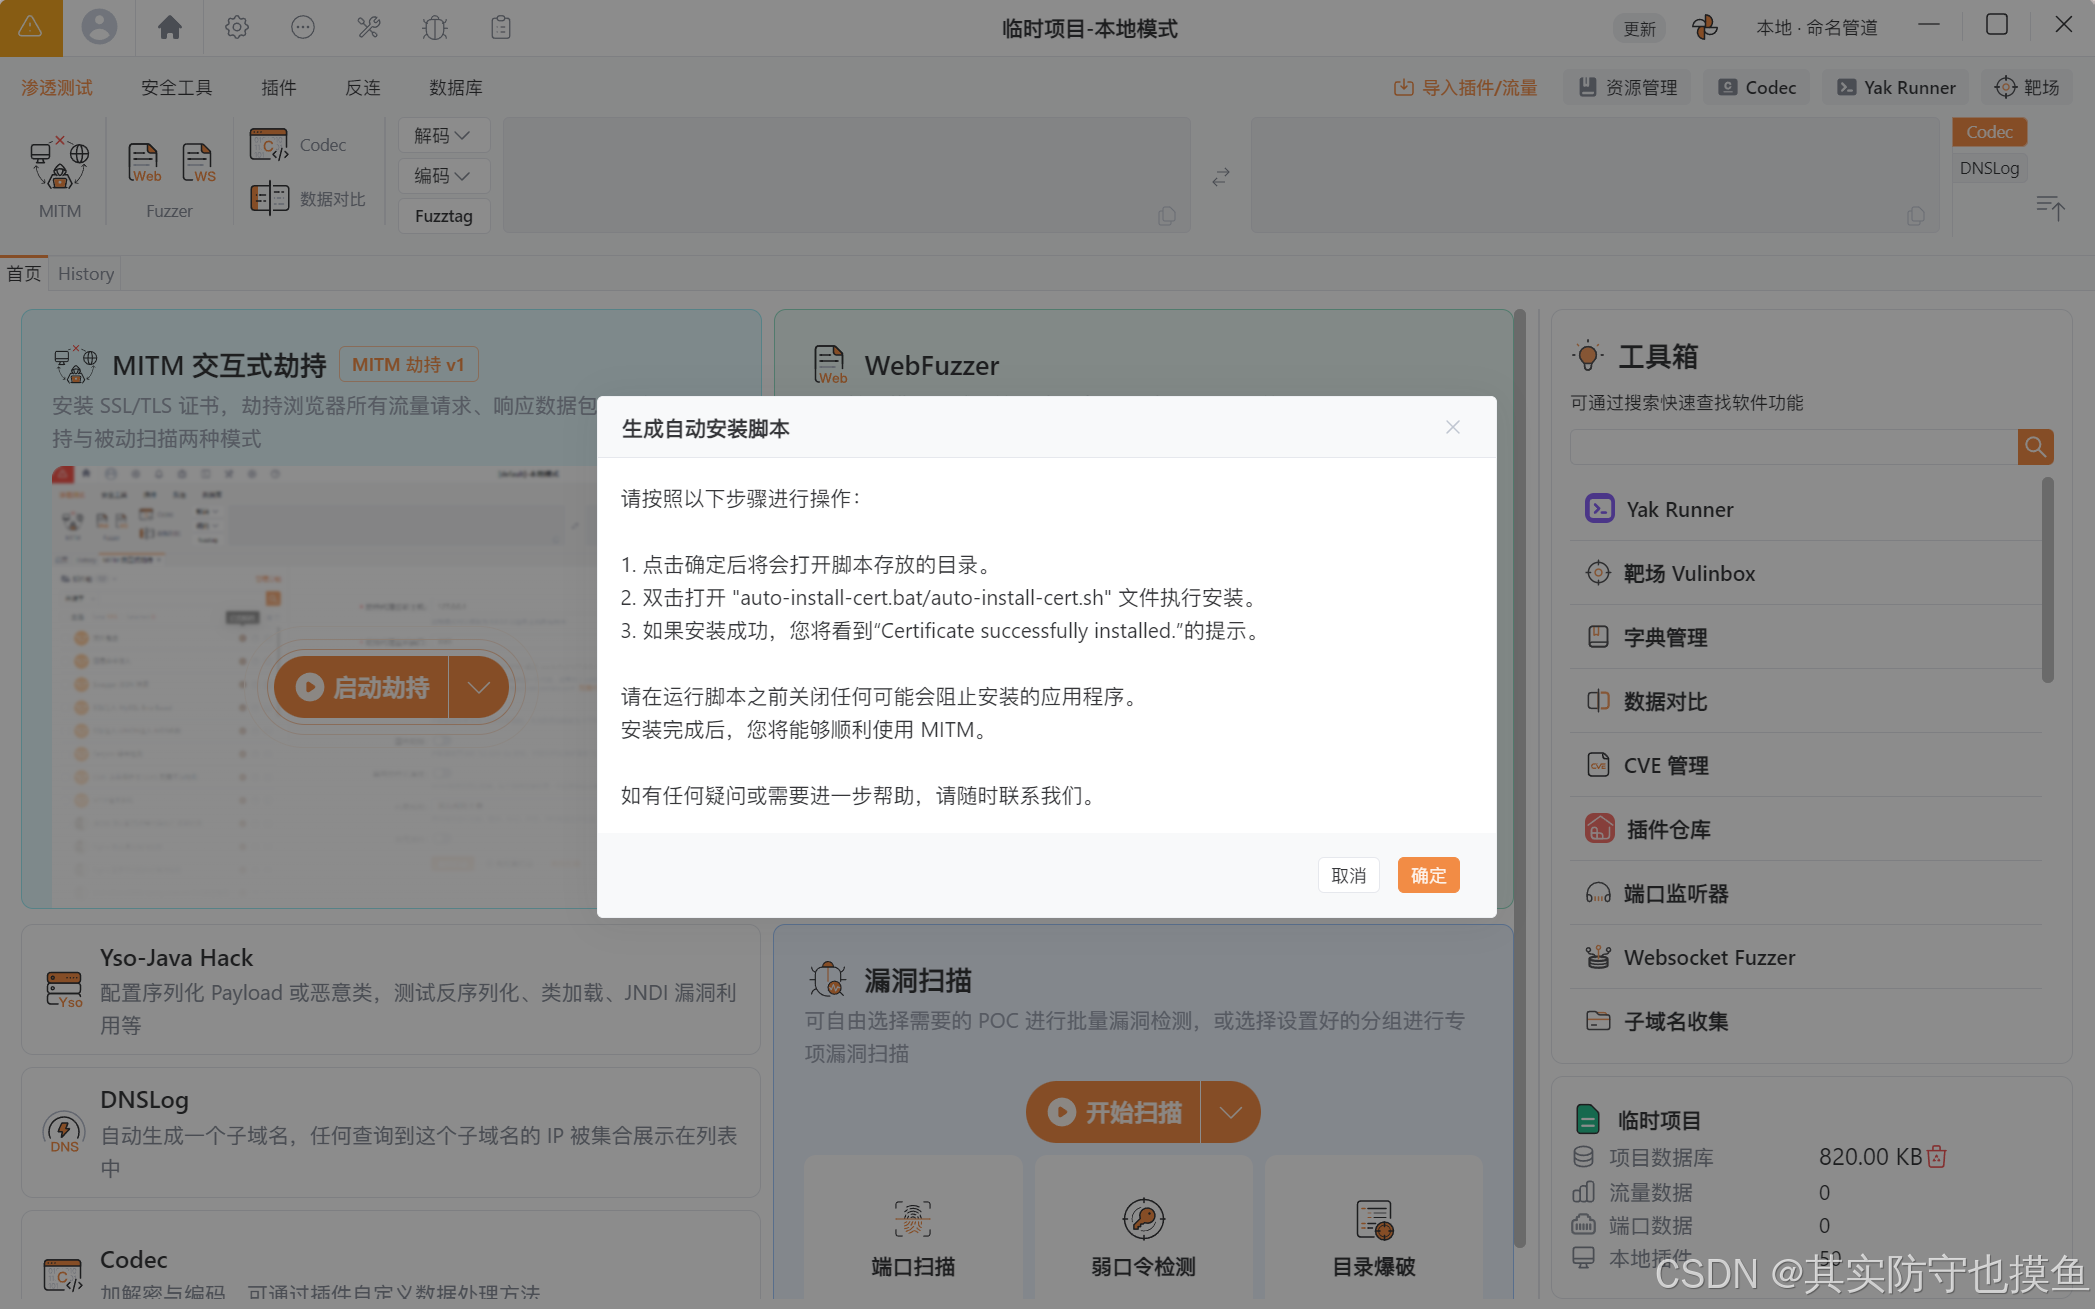
会自动打开以下文件
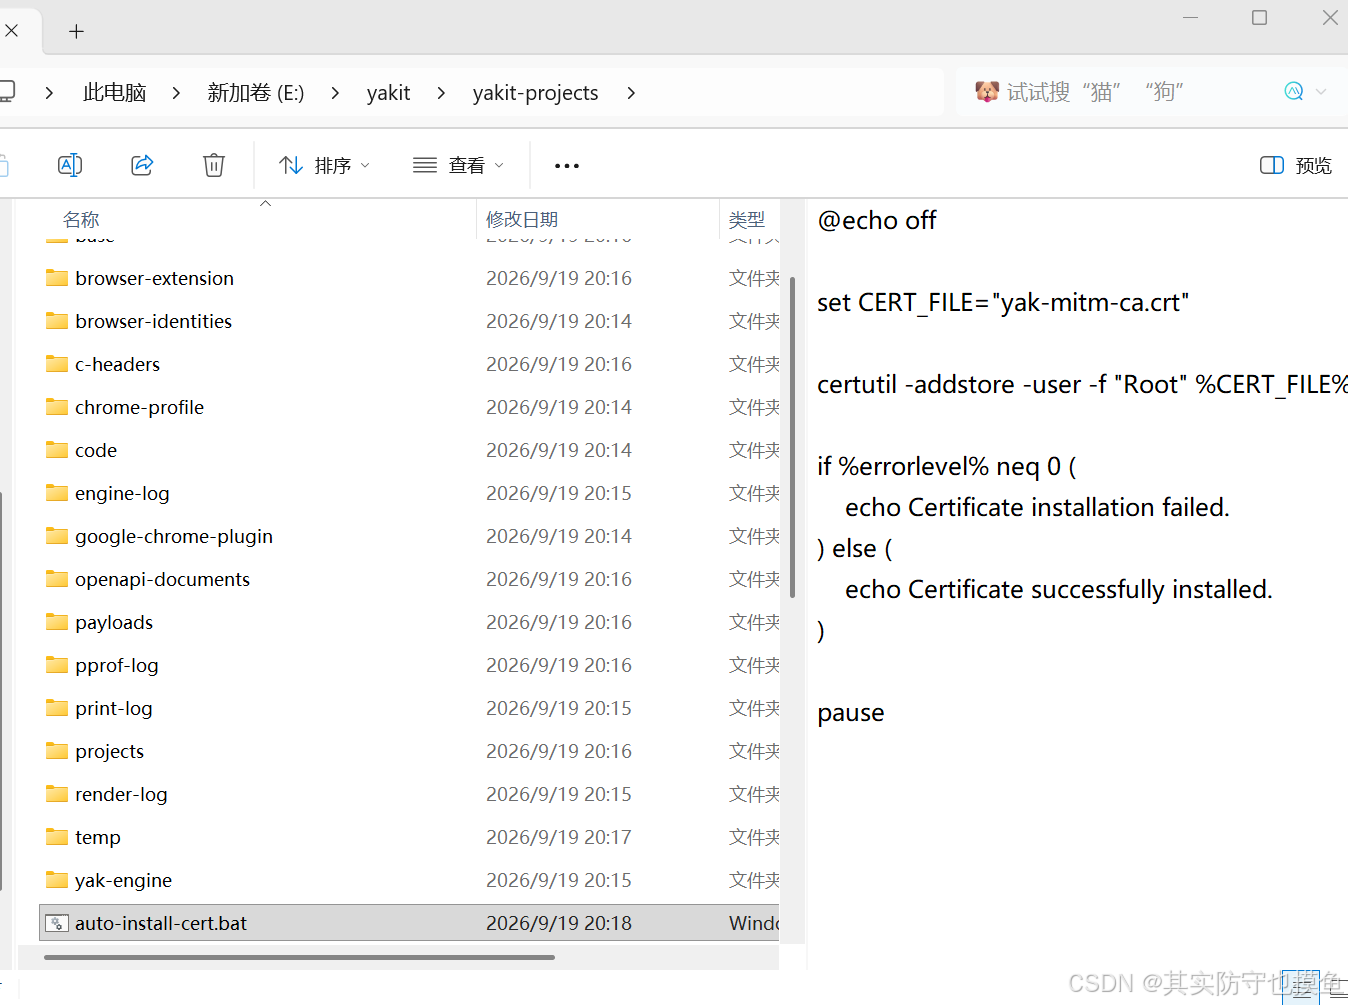
选择开头为auto的文件,运行一下就能自动安装好
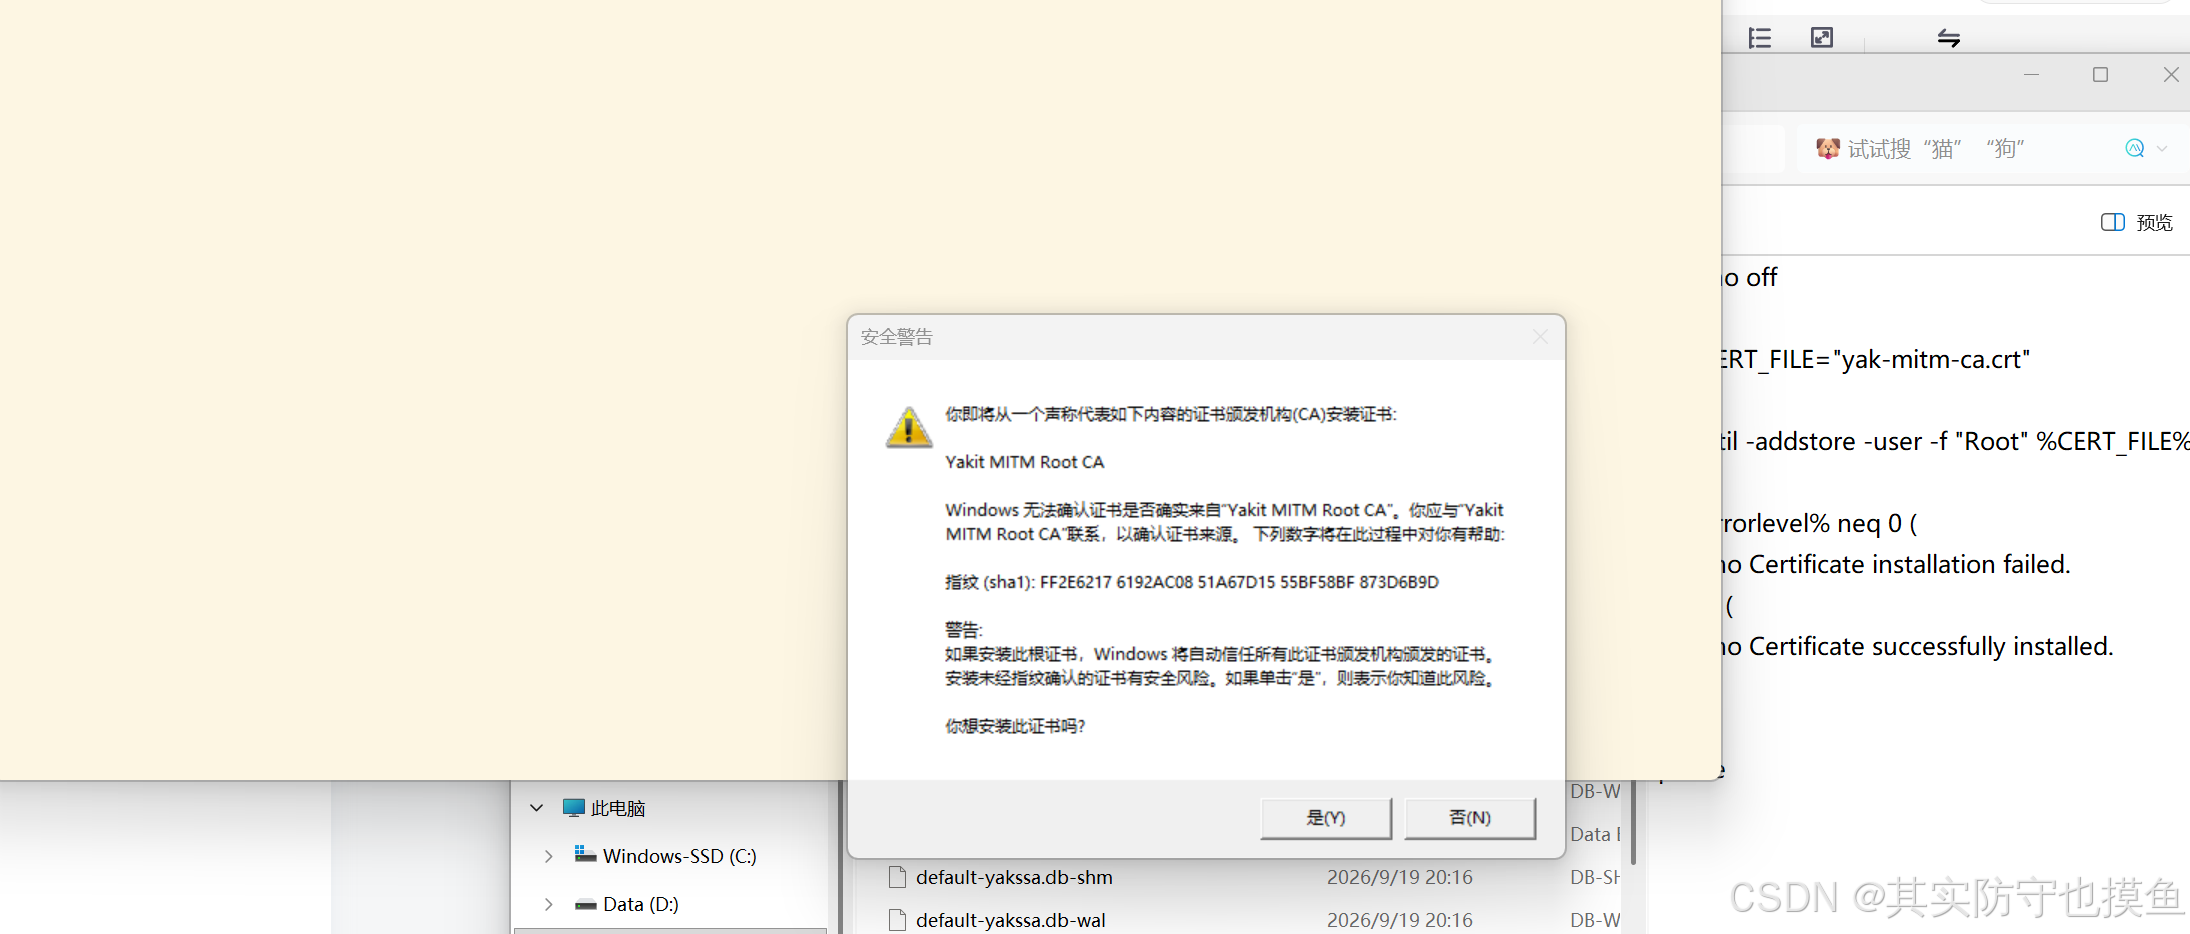
对于你在电脑上学习使用 Yakit 来说,用自动安装就完全足够了,效果和使用免配置浏览器、手动配置浏览器没有任何区别。手动安装是为更复杂的测试场景准备的备用技能。
手动安装的步骤其实和bp是差不多的,网上很多教材,实在不会的话找教程跟着做就行。
macOS 系统安装步骤
macOS 用户安装 Yakit 时,需要注意系统安全策略的限制:
Linux 系统安装步骤
Linux 用户可以根据自己的发行版选择安装方式。以 Ubuntu/Debian 为例:
# 下载 .deb 安装包后,在终端执行
sudo dpkg -i yakit_xxx.deb
如果提示依赖缺失,执行修复
sudo apt-get install -f
对于 CentOS/RHEL 系统,使用 .rpm 包:
sudo rpm -ivh yakit_xxx.rpm
如果下载的是 .tar.gz 压缩包,解压后直接运行目录中的可执行文件即可,无需安装。
首次启动与初始化
无论哪个平台,首次启动 Yakit 后都会进入初始化流程:
- 引擎初始化:Yakit 会下载并启动核心引擎,这是后续所有功能的基础。
- 账号登录(可选):可以注册或登录账号,用于同步配置和插件;也可以选择跳过,本地使用不受影响。
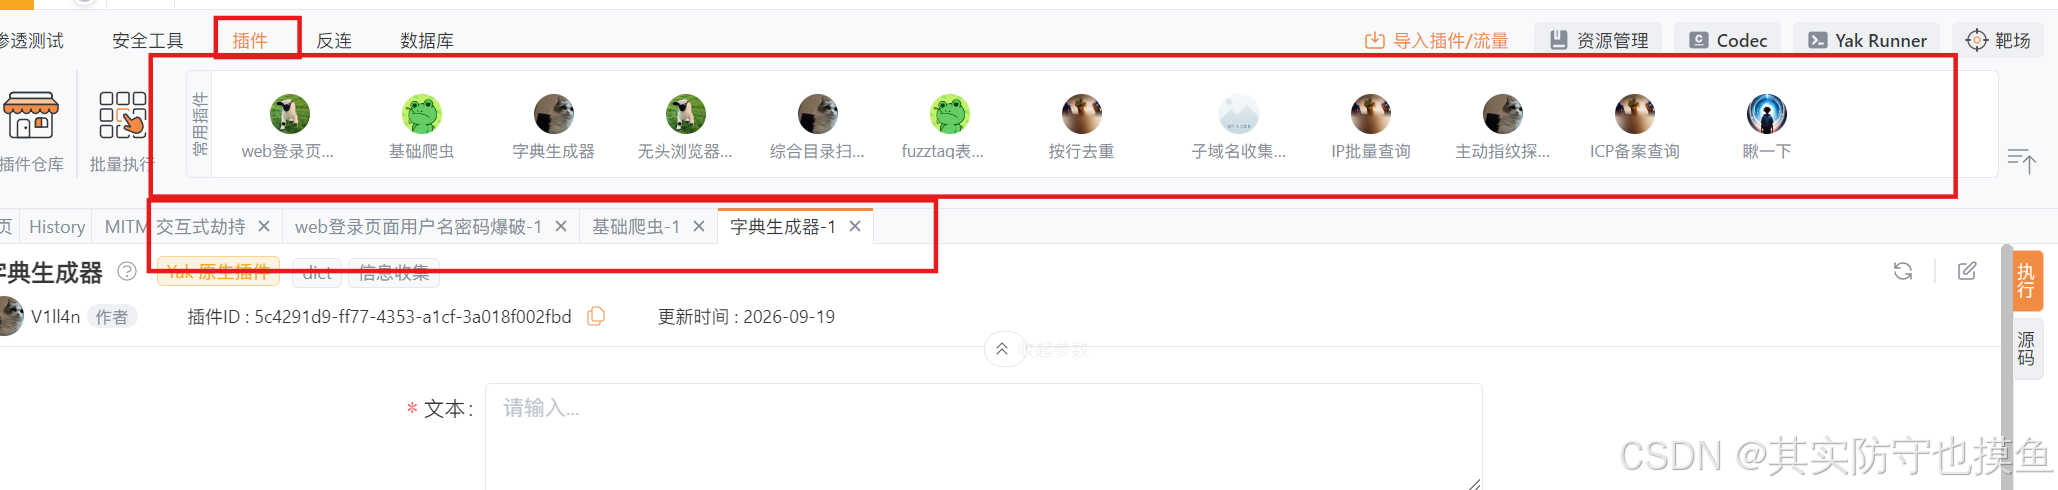
- 插件更新:建议在「插件商店」中更新常用插件,以获取最新功能。
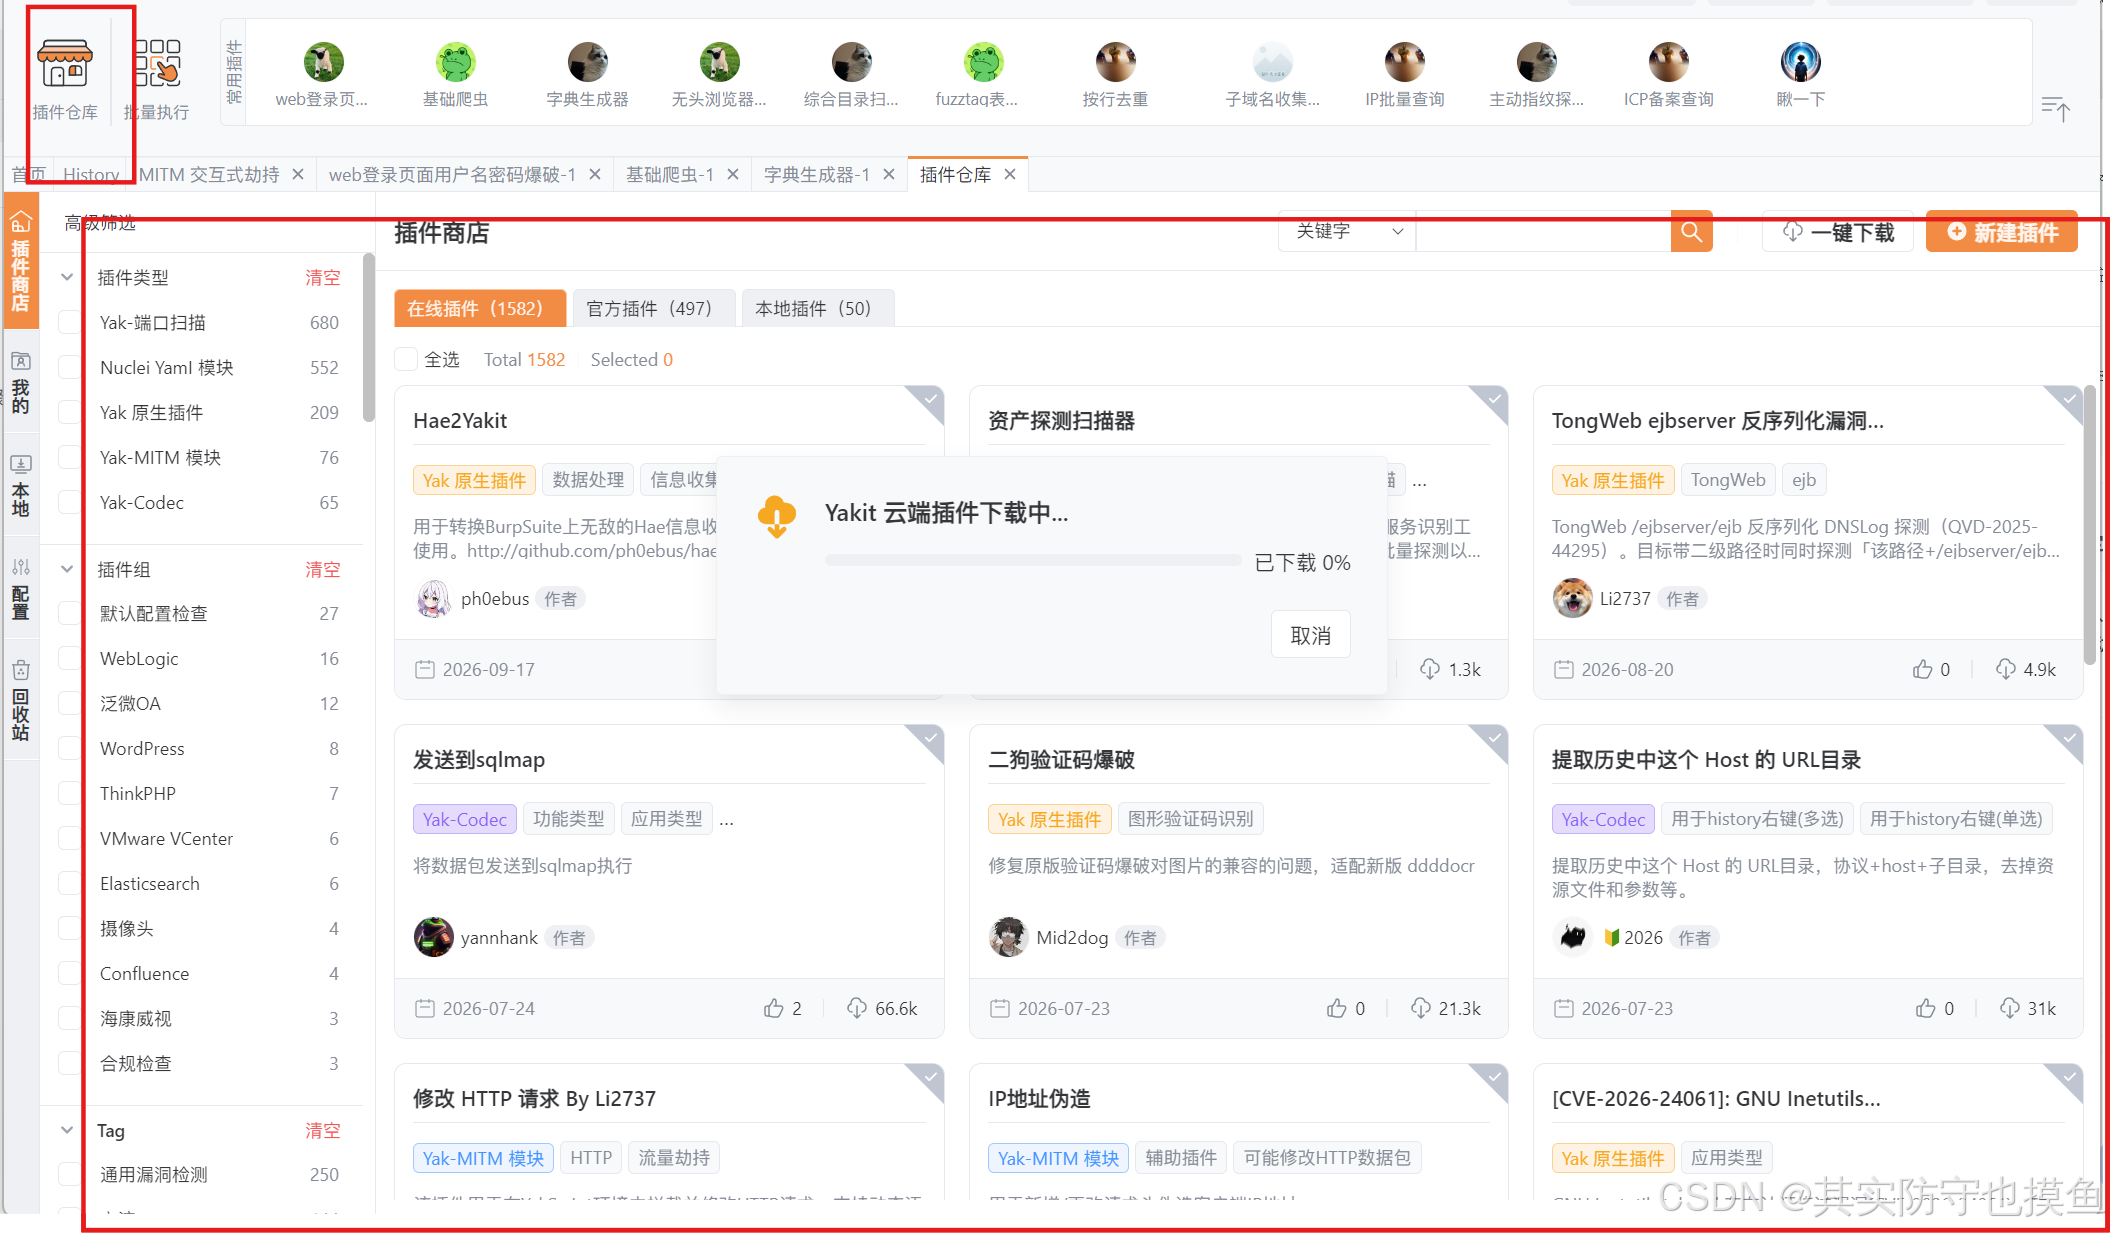
完成以上步骤后,你就成功安装并启动了 Yakit,可以开始体验它的各项功能了。
常见使用
Yakit 的功能覆盖了从信息收集到漏洞挖掘的全流程:
MITM 中间人劫持
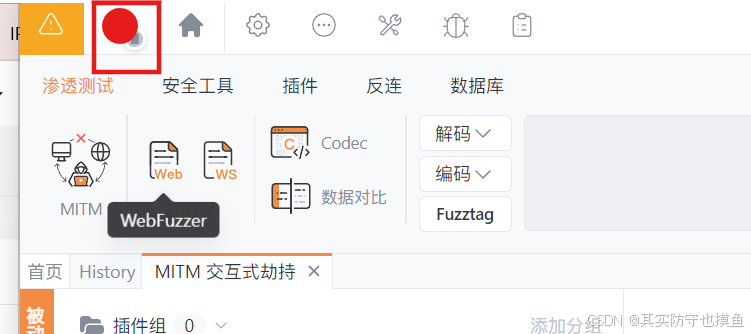
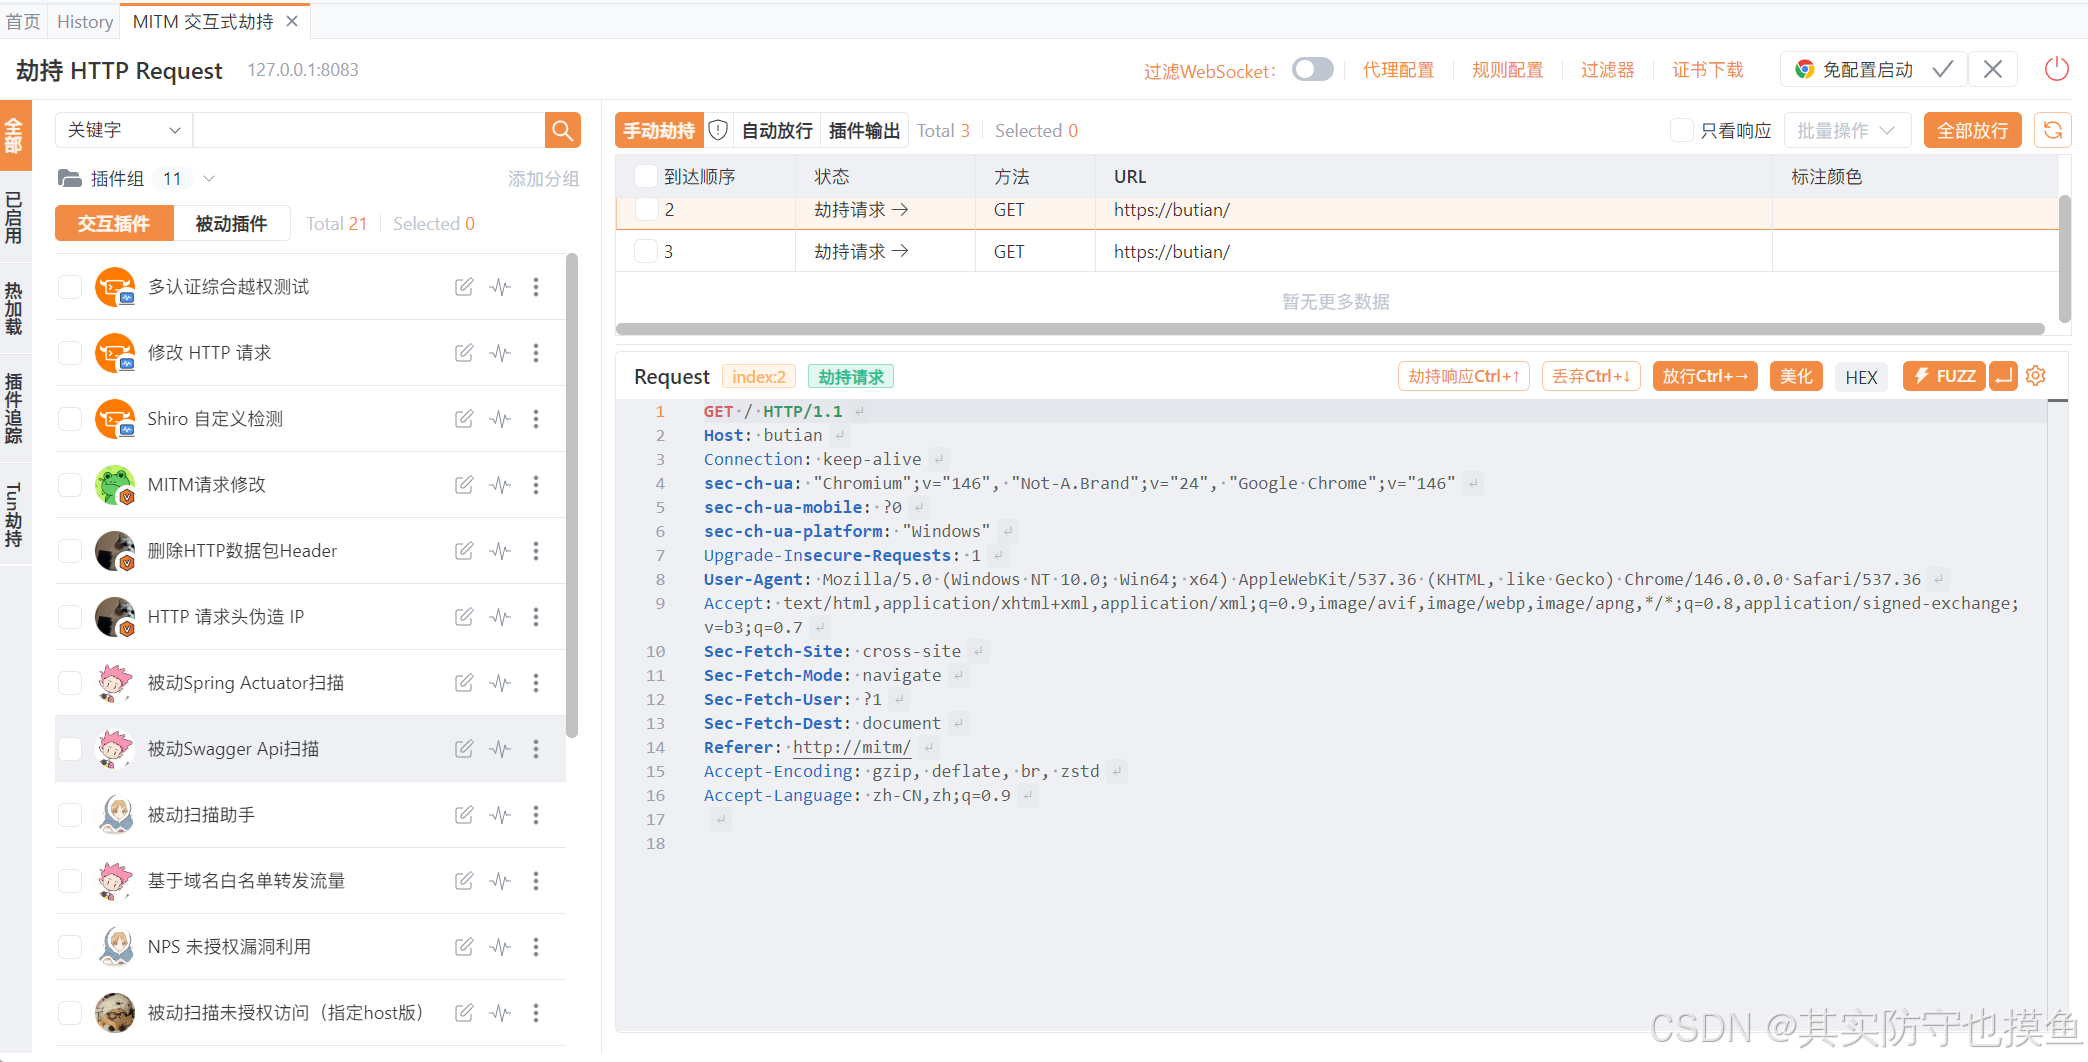
- 这是 Yakit 的基础能力。你可以像 Burp Suite 一样,拦截浏览器与服务器之间的 HTTP/HTTPS 流量,查看、篡改请求和响应包,并进行重放测试。如图所示,
Web Fuzzer(可视化模糊测试)
- 替代了传统工具中繁琐的 Repeater + Intruder 模块。它支持一键生成 Payload,可以进行单参数或多参数的笛卡尔积爆破,内置了智能的 Fuzztag 语法(如变量嵌套、文件上传、加密参数爆破等)。
🚀 Web Fuzzer SQL 注入测试详细步骤
这里我们以一个经典的漏洞靶场(如 DVWA)为例,展示如何对搜索框或参数进行模糊测试:
第一步:抓取正常的 HTTP 请求
首先,确保你已经启动了 Yakit 的 MITM 劫持模块(点击“劫持启动”)。
打开 Yakit 免配置启动的浏览器,访问目标靶场页面(例如 SQL Injection 测试页)。
在搜索框中输入一个正常参数(比如 1),点击提交。
回到 Yakit 界面,在左侧的“History”(历史)记录中找到刚才发送的那个 HTTP GET 请求。
第二步:将请求发送到 Web Fuzzer
右键点击刚才抓取到的那个请求包。
在弹出的菜单中选择 “发送到 Web Fuzzer”(或者直接按快捷键 Ctrl+R),此时界面会自动跳转到 Web Fuzzer 标签页。
此时,你会看到一个完整的 HTTP 请求包,其中可能包含类似 …/sqli/?id=1&Submit=Submit HTTP/1.1 的内容。
第三步:使用 Fuzztag 标记注入点(核心操作)
Yakit 最强大的地方在于 Fuzztag(模糊测试标签) 语法。我们不需要像传统工具那样去“清空占位符”,直接在原请求上操作即可:
将鼠标光标放在请求包中参数 id= 后面的数字 1 上。
直接手动输入 Fuzztag 语法。例如,要测试 SQL 注入常用的 Payload,你可以将 1 替换为: {{x(sql_payload)}} (其中 sql_payload 是你提前导入或系统内置的 SQL 注入字典名)
更简单的右键操作:你也可以直接右键点击鼠标,选择 “插入标签” -> “插入模糊测试字典标签” -> 选择你电脑里准备好的 SQL 注入字典文件。
操作完成后,请求包里的参数会变成:…/sqli/?id={{x(sql_payload)}}&Submit=Submit HTTP/1.1。Yakit 会自动识别 {{}} 中的内容并准备生成 Payload。
第四步:执行测试与结果分析
点击 Web Fuzzer 界面左上角的 “发送请求” 按钮。
Fuzzer 引擎会解析你写的标签,生成成千上万个不同的 SQL Payload,并自动替换请求中的参数批量发送出去。
分析结果:
在下方的响应列表中,你可以通过点击表头,对 “响应大小”(Body Length) 进行倒序排序。
正常的参数返回的页面大小通常是一样的,而那些触发了数据库报错、或者返回了额外数据的 SQL Payload,其“响应大小”会明显异常。
双击这些响应大小异常的数据包,查看右侧的 Response(响应体),如果看到了 SQL 语法报错或预期外的数据回显,就说明该参数存在 SQL 注入漏洞。
漏洞检测与扫描
- 批量与专项检测: 集成了大量插件,可以一键检测 SQL注入、XSS、RCE、Shiro、Log4j2 等常见漏洞。
- Nuclei 生态兼容: 兼容 Nuclei 的 YAML 模板,并能接管模板管理,方便生成自定义的 Yak 模块进行漏洞模拟。
1. 首次使用:一键更新 POC/模板(至关重要!)
Yakit 的检测能力依赖于本地下载的 POC 库和 Nuclei 模板,第一次使用前必须先更新“弹药库”。
- 操作:在 Yakit 主界面的右上角,找到并点击 「一键更新」 按钮。
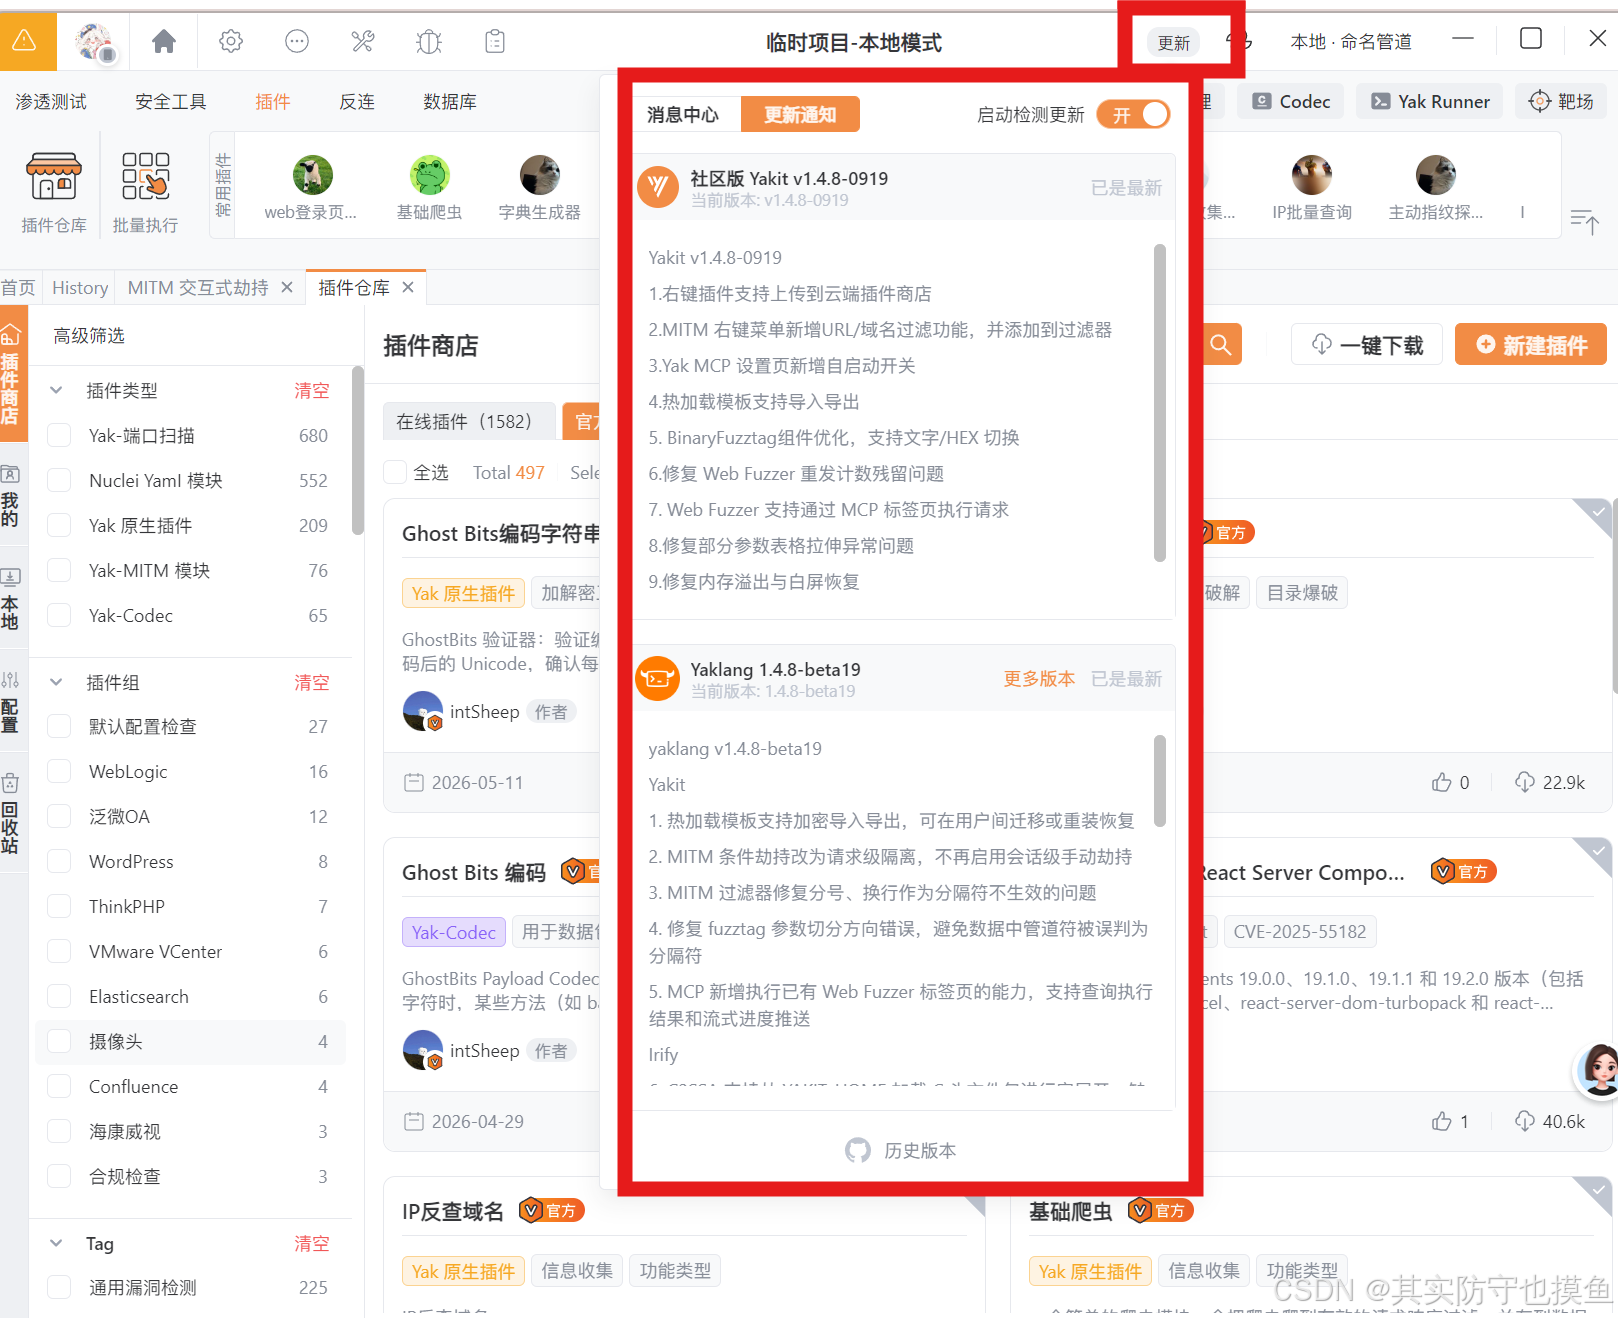
- 等待:等待进度条走完,Yakit 会自动从云端拉取最新的漏洞插件和 Nuclei YAML 模板(如 Shiro、Fastjson、Log4j2、XSS 等)。
- 注意:更新完成后,建议重启一次 Yakit 让数据生效。
2. 专项漏洞检测(针对已知框架/中间件)
当你明确知道目标使用了某种技术栈(比如 ThinkPHP、Weblogic 等)时,用这个功能进行精准打击。
- 进入模块:在左侧菜单栏点击 「专项漏洞检测」。
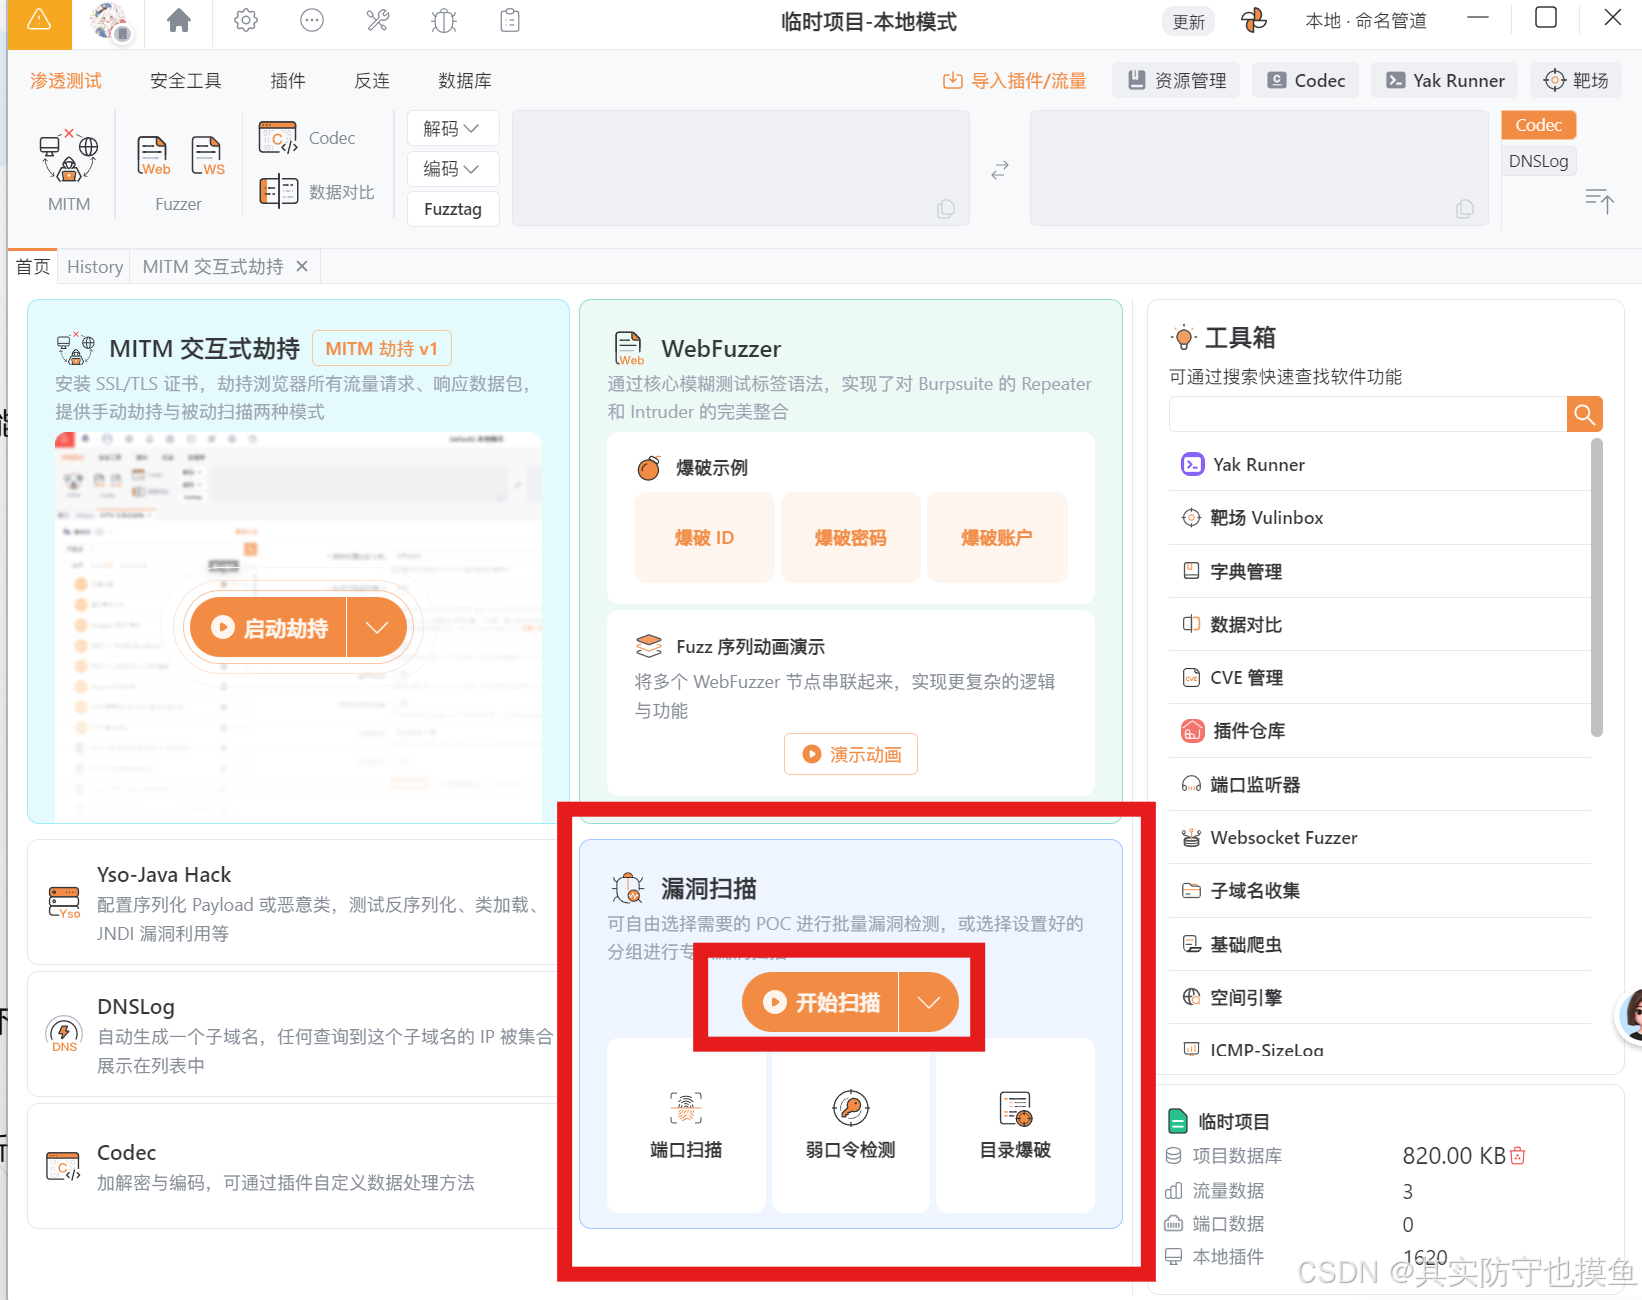
- 选择插件:在左侧的插件分类里,选择你要检测的框架或中间件(例如选中 ThinkPHP 或 Shiro)。

- 输入目标:在右侧的文本框中输入目标地址(注意带上协议和端口,如 http://192.168.1.100:8080)。
- 开始执行:点击上方的 「执行任务」 按钮,下方就会实时显示出扫描出的漏洞结果(包括漏洞名称、风险等级、匹配到的 URL)。
- 批量检测:如果你有几十个 IP 需要扫,可以勾选「额外配置」,点击 「上传文本文件」,批量导入目标 IP 列表,进行无人值守的批量扫描。
3. 兼容 Nuclei 生态(调用 YAML 模板)
Yakit 深度集成了 Nuclei,你不需要在命令行输入复杂的 nuclei -t xxx 命令,在图形界面就能完成调用和管理。
- 模板接管:Yakit 已经内置了 Nuclei 的核心调用逻辑。当你进行漏洞扫描时,它会自动调用本地数据库里已下载的 Nuclei YAML 模板。
- 自定义/更新模板:如果你有自己的 .yaml 格式漏洞检测脚本,或者想从本地导入 Nuclei 模板:
- 点击界面右上角的 「导入资源」(或类似的管理按钮)。
- 选择 「导入 Nuclei 资源」,指向你本地存放 YAML 模板的文件夹即可。
- 调用优势:使用 Yakit 调用 Nuclei 最大的好处是,它会自动帮你管理标签(Tags)、并发数和超时时间,并且扫描结果会直接汇总在 Yakit 的漏洞面板里,方便你统一导出报告,不用再去翻找黑框框(终端)里的输出日志。
信息收集
- 高度集成的资产发现工具,支持端口探测、服务指纹识别、子域名收集、基础网页爬虫、目录扫描以及联动奇安信 Hunter 等空间搜索引擎进行资产画像。
这是红队/渗透测试的第一步,快速摸清目标的攻击面。


另外,如果您已经通过抓包(MITM)拿到了目标网址,一个更高效的联动方法是: 在 MITM 抓包界面,直接右键点击目标请求包 -> 选择 「发送到 WebFuzzer」(即截图左上角的那个 WebFuzzer 模块),在里面进行更深度的信息收集和 Fuzz 测试。
弱口令与未授权爆破
- 针对 SSH、FTP、MySQL 等常见服务和协议,支持使用自定义字典进行弱口令爆破和未授权访问检测。


针对暴露在互联网上的数据库、服务器等高危服务进行检测。
插件生态与代码审计
- 内置 Yak Cloud IDE,提供智能提示。同时拥有插件商店,支持社区开发者贡献的第三方插件。此外,还配套了代码审计工具 IRify,支持静态代码分析与缺陷扫描。
当内置功能不够用时,你可以像手机装 App 一样扩展 Yakit 的能力。
Yakit 的插件生态非常丰富,截至 2026 年 8 月,官方线上插件商店已收录了 1300 多个插件,涵盖了渗透测试的各个环节。结合社区口碑和实战高频使用场景,我为你整理了一份核心插件推荐清单,并附上了安装技巧。
🔎 信息收集与资产探测类
- 端口/指纹扫描:Yakit 的基础插件,支持 SYN 扫描和 Connect 扫描,能自动识别开放端口对应的服务(如 Nginx、Tomcat、MySQL)和操作系统指纹,是前期资产摸底的第一步。
- 基础爬虫 / 综合目录扫描:在抓包或访问目标站点时,自动爬取网站的目录结构、敏感文件(如 .git、.env、backup.zip)和隐藏接口,快速发现信息泄露风险。
- 子域名收集 / IP 批量查询:输入主域名后,自动联动多个公开数据源(如证书透明度日志、DNS 记录)挖掘子域名,并批量查询子域名对应的真实 IP 地址,帮助扩大攻击面。
🛡️ 漏洞检测与扫描类
- Nuclei Yaml 模块(通用漏洞检测):这是 Yakit 最强大的漏洞检测能力来源。它兼容 Nuclei 的 YAML 模板生态,可以一键检测 Log4j2、Shiro、Fastjson、ThinkPHP RCE 等海量 CVE 漏洞和通用漏洞。
- 主动指纹探测:不同于被动抓包识别,该插件可以主动向目标发送特定的探测包,精准识别目标使用的 CMS、框架版本、中间件类型,为后续的专项漏洞检测提供依据。
- hae(信息泄露检测):一款非常受欢迎的被动扫描插件。在 MITM 抓包过程中,它会自动根据正则规则检测响应包中的敏感信息(如身份证、手机号、AccessKey、内网 IP),并用不同颜色标注泄露等级,无需手动配置即可自动加载。
💥 漏洞利用与辅助工具类
- sqlmap 联动插件:当你在 MITM 中捕获到疑似 SQL 注入的请求时,可以直接右键发送到该插件。Yakit 会自动调用本地安装的 sqlmap 进行深度注入检测,省去了手动复制数据包到命令行的繁琐步骤。
- 字典生成器 / Payload 生成器:内置了常用的弱口令字典、目录字典、SQL 注入 Payload、XSS Payload 等,也可以根据目标特征自定义生成专属字典,配合 Web Fuzzer 使用效果极佳。
- 流量转发 / SOCKS 代理插件:支持将本地流量转发到远程服务器的 Xray 等工具进行扫描,或者搭建 SOCKS5 代理实现内网穿透,在红队攻防演练中非常实用。
📝 自动化报告类
- 自动化报告插件:扫描或测试结束后,可以一键将发现的漏洞、资产信息汇总,生成 HTML 或 PDF 格式的渗透测试报告,并自动进行风险分级,方便后续交付和复盘。
⚙️ 插件安装与使用小技巧
你可以先从 端口/指纹扫描 和 Nuclei 通用漏洞检测 这两个插件入手,它们能覆盖大部分日常渗透测试场景。
如果你电脑配置尚可(内存 16G 以上),且磁盘空间充足,直接一键下载全部插件是完全可行的,很多资深玩家也是这么做的,相当于把 Yakit 打造成一个“全功能武器库”,随时应对各种突发场景。
如果你更倾向于轻量化使用,建议采用“核心插件常驻 + 按需安装”的策略:
- 常驻插件:只安装你日常高频使用的(如端口扫描、Nuclei 模块、基础爬虫、被动信息泄露检测等)。
- 按需安装:遇到特定目标或特殊漏洞场景时,再去插件仓库临时搜索安装对应的专项插件,用完即删,保持环境整洁。
常见问题排查
安装过程中如果遇到问题,可以参考以下排查思路:
| 启动后一直卡在初始化 | 引擎下载失败或网络问题 | 检查网络,或在设置中切换镜像源后重试 |
| macOS 提示无法打开 | 系统安全策略拦截 | 在「隐私与安全性」中点击「仍要打开」 |
| Linux 安装报依赖错误 | 缺少系统依赖库 | 执行 sudo apt-get install -f 修复依赖 |
| 部分功能提示缺少 Java | 未安装 Java 运行环境 | 安装 JDK 8 或更高版本后重启 Yakit |
小结
Yakit 的安装过程并不复杂,核心就是下载对应平台的安装包、按向导完成安装、首次启动时完成引擎初始化。如果在某个环节卡住,多半是网络或系统权限问题,按上文排查即可。安装完成后,建议先从官方文档了解基本操作,再逐步深入使用。