关于等保一体机,大家经常会提到一个问题:这一台设备里到底装了什么?
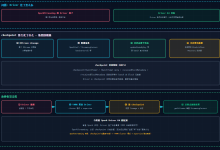
而要回答这个问题,用等级保护的框架来看最清楚。《信息安全技术 网络安全等级保护基本要求》(GB/T 22239—2019)把安全要求组织为「一个中心、三重防护」:安全管理中心,加上安全通信网络、安全区域边界、安全计算环境三层防护。
等保一体机的做法,是把这几层需要的能力集成到一台设备里,通过统一界面管理。这样做的出发点其实很实际:分层把设备买齐并不难,难的是让它们彼此配合。
下面按网络安全与数据安全两类逐项拆开——本篇先讲网络安全部分的五项。
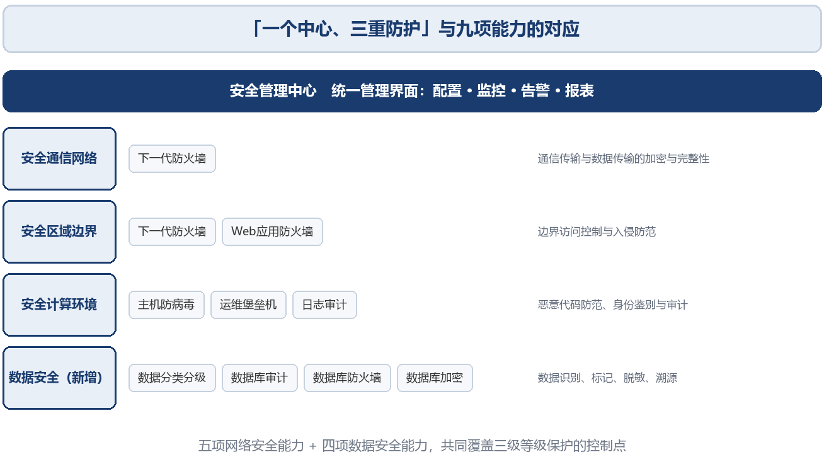
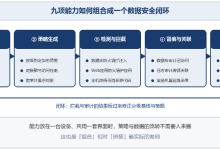
图1 「一个中心、三重防护」与九项能力的对应关系
一、五项网络安全能力,各守一段
五项能力的共同点,是各自都对应等保明确要求的控制点,没有一项属于「锦上添花」。
下一代防火墙守边界。系统采用全状态包检测(SPI)技术跟踪连接全过程,内置 Suricata 入侵检测引擎,规则库超过 1 万条,覆盖端口扫描、漏洞利用、恶意软件通信、C&C 远程控制与 DoS/DDoS 攻击;支持IPsec 与 OpenVPN 两种 VPN 协议、多种 NAT 模式,以及流量监控与分析。
值得单独一提的是高可用。系统支持双机热备,通过专用心跳链路同步状态,主设备故障时备设备可在 1 秒内完成接管,连接状态与策略无缝切换。对于串接在出口的设备,这一项直接关系到业务连续性。
Web 应用防火墙护应用。基于 OWASP ModSecurity CRS v4 规则引擎,超过 1000 条防护规则,覆盖OWASP Top 10 风险,检测类型包括 SQL 注入、XSS 跨站脚本、命令注入、文件包含等;另有 CC 攻击防护、Bot 检测、自定义规则、SSL 证书管理与业务脱敏。
主机防病毒管终端。在被保护主机上部署轻量级防病毒 Agent,实现恶意代码的定时扫描、实时防护与集中管控,对应等保「安全计算环境·恶意代码防范」的要求。
病毒库的维护方式也值得留意。病毒库由上游统一维护,经「防火墙 → WAF → Agent」的链路逐级下发,确保全网版本一致;同时支持 Agent 联网更新与离线导入,覆盖完全隔离的涉密与专网场景,病毒库老化超过 48 小时会自动告警。
日志审计串线索。集中采集网络设备、安全设备、服务器、数据库与应用系统的异构日志,接入方式支持Syslog、SNMP Trap、WMI 与文件采集代理等多种形式,提供实时关联分析、安全事件告警、合规报表与可视化仪表盘。
日志存储支持按日志类型、严重级别与时间范围设置差异化保留周期,并可归档至外部存储长期保存。这一点在测评阶段很实用:不同类型日志的留存要求并不相同,统一设成一个周期往往两头不讨好。
运维堡垒机控操作。提供统一的运维入口与权限管控,涵盖身份认证、访问控制、操作审计、会话录像与命令控制,把服务器、网络设备和数据库的运维操作收拢到一处。
它的价值在测评里体现得比较直接:既能证明运维操作有授权,也能证明有命令级管控与会话录像。资产账号密码的统一托管与周期轮换,则从源头上缓解了长期存在的弱口令问题。
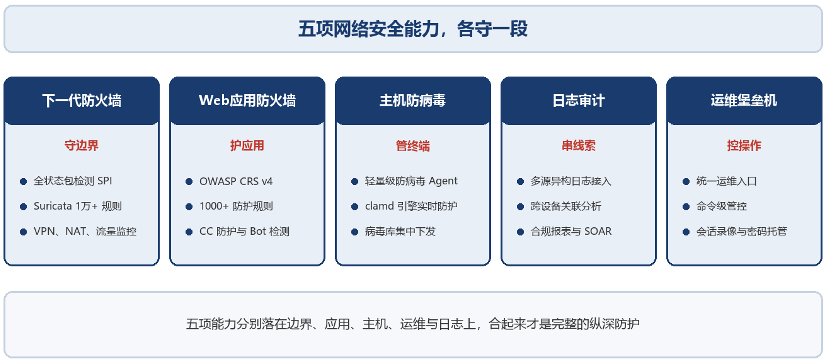
图2 五项网络安全能力各守一段
|
模块 |
守哪一段 |
关键能力 |
对应控制点 |
|
下一代防火墙 |
边界 |
全状态包检测、Suricata入侵检测与防御、VPN、NAT、流量监控 |
边界访问控制、入侵防范 |
|
Web应用防火墙 |
应用 |
OWASP CRS v4规则引擎、CC攻击防护、Bot检测、虚拟补丁、业务脱敏 |
Web应用入侵防范、数据脱敏 |
|
主机防病毒 |
终端 |
轻量级防病毒Agent、定时扫描与实时防护、病毒库集中管控 |
安全计算环境·恶意代码防范 |
|
日志审计 |
全链路 |
多源异构日志集中采集、跨设备关联分析、合规报表、安全事件响应 |
安全审计、日志留存 |
|
运维堡垒机 |
运维 |
统一运维入口、身份认证与访问控制、命令级管控、会话录像 |
身份鉴别、访问控制、安全审计 |
二、这五项能力对应哪些测评项
从测评角度看,五项能力各有明确的落点。
边界侧对应访问控制与入侵防范;应用侧对应 Web 应用防护与数据脱敏;主机侧对应恶意代码防范;日志侧对应安全审计与日志留存;运维侧对应身份鉴别、访问控制与安全审计。
需要注意的是等级差异。二级系统的重点在边界防护、主机防护、日志审计与运维管控;三级系统在此基础上把应用层防护纳入范围,并把数据库访问纳入审计。选型前先确认自己的定级,比对着产品参数比较半天更有效。
三、这五项能力之间怎么配合
五项能力单独看都不复杂,放在一起才体现出差别。
一个典型的配合场景是这样的:防火墙在边界记录了一次被拒绝的连接请求,日志审计把它与入侵检测告警关联;如果同一来源随后出现了对 Web 应用的异常访问,Web 应用防火墙会命中规则并拦截;主机防病毒则在终端侧拦住可能落地的恶意文件。
这个链条里,真正有价值的不是某一台设备拦住了什么,而是同一来源的行为在多个环节被串了起来。运维侧的堡垒机则保证「谁做的操作」这一点说得清——策略之外,人的行为同样需要记录。
四、能力之外:一体机形态带来的差别
把五项能力放进一台设备,带来的不只是机柜空间的节省。
比较实际的差别有三点。一是策略可以联动,防火墙与 Web 应用防火墙的策略可互相引用,日志审计能同时看到所有模块产生的事件。二是证据集中,报表从统一界面导出,不需要分别登录五套系统。
三是可靠性需要单独评估。设备内部各能力运行在相互隔离的虚拟机中,单项故障互不影响;但整机层面能力集中,硬件故障时多个能力会同时受影响,需要通过双机热备来覆盖。这一点在选型和部署方案里都要说清楚,不能简单概括成「可靠性高」。
五、落到实现层
以数达安全的数安版等保一体机(DS-CMP)为例,网络安全部分的五项能力与数据安全部分的四项能力内置在同一台设备,通过统一管理界面完成配置、监控、告警与报表导出。产品按定级等级与安全侧重划分,按自身规模选择对应档位即可。
六、几个常见疑问
关于这五项能力,下面几个问题出现的频率比较高。
这些能力与单独采购的设备有什么区别?能力本身是一致的,差别在交付形态:内置在同一台设备上、共用一套管理界面,策略与日志天然互通,部署与运维的工作面更小。
能力可以按需启用吗?可以。各项能力以一级功能模块形式按需组合。实际使用中建议先启用与目标等级对应的部分,再根据运行情况逐步扩展,避免一次全部铺开带来的运维负担。
五个模块都启用,性能会不会成为瓶颈?这与设备档位直接相关。同一版本下通常再分三档,对应不同的资产规模、吞吐性能与并发能力,按自身规模选档即可——真正的问题往往是选小了,而不是选贵了。
如果只想先补最急的一项,该选哪个?多数单位的经验是先上日志审计。它不改变现有网络结构,部署阻力最小,同时能立刻回答「现在到底发生了什么」这个问题。
自建机房和云上部署,能力会有差别吗?能力一致,形态不同。自建机房通常以实体机方式部署,接口位置清晰、流量路径可控;业务已在云上的场景则以云主机方式部署,用安全组实现内外网隔离,由防火墙云主机提供公网入口。
七、小结
回到开头的问题:一台等保一体机里装的是九项能力——五项网络安全能力加四项数据安全能力,共同覆盖三级等级保护的控制点要求。
本篇讲的是网络安全五项,数据安全部分的四项能力,本系列前几篇已经分别展开,可以一并参考。
选型时建议按这个顺序:先按定级确定需要覆盖的控制点,再核对设备的能力清单,最后确认证据的导出方式。顺序不要颠倒。