N1飞牛NAS做AI接口中转层:New-API接本地Ollama,再用Token把模型能力分发出去
前言
本地 Ollama 跑起来以后,真正开始接第三方应用时,问题往往会从“模型能不能运行”变成“接口怎么统一”。不同应用各自保存地址和参数,后面再增加别的模型或云端 API,配置会越来越分散;如果还想给不同客户端单独发令牌,管理起来就更容易乱。
New-API放在这里,更像是一层统一的AI接口入口。下游应用不必分别记住每个模型服务的地址,而是先由New-API管理渠道,再通过统一的令牌和OpenAI兼容接口提供调用。
这篇把New-API部署在N1飞牛NAS上,完成初始化后,再单独准备一个Windows上的Ollama和qwen3.5:0.8b模型,先确认本地API能够正常响应,然后把这个Ollama渠道接入New-API。
接着再创建令牌,用New-API提供的接口实际调用刚才接入的本地模型。这样验证的就不只是“后台里看到了一个渠道”,而是Ollama → New-API → Token → OpenAI兼容请求这条调用链确实能够走通。
最后再通过cpolar把New-API页面和接口提供给局域网之外的设备使用。整篇真正跑的是N1飞牛NAS部署New-API → 接入本地Ollama → 创建令牌 → 调用OpenAI兼容接口 → 外部网络继续访问这条链,重点是把本地模型从单机服务变成一个更容易统一分发和管理的API入口。
1 什么是New-API?
New-API 是一款基于经典项目 One API 升级而来的大模型接口聚合网关与资产分布管理系统。它可以统一对接各类云端 LLM 服务和本地开源模型,并向第三方 AI 客户端与应用提供标准化的 OpenAI API 协议支持。下面列出几个和这篇实际使用最相关的能力:
- 异构接口自动转换:原生支持将数十种不同格式的大模型 API 乃至本地运行的 Ollama 服务,无缝跨界转换为标准的 OpenAI 接口格式,实现下游应用零门槛一键接入。
- 精细化权限与额度管控:内置完善的可视化管理面板,支持多用户账户隔离。你可以针对每个下发出去的 Token 令牌设定精确的调用额度、并发频率限制及请求有效期,实现算力安全跨网分享。
- 高可用智能路由调度:允许将多个免费或付费 API 整合进统一的模型通道池(Channel),系统支持按权重动态轮询及故障自动重试响应,有效规避单点失效,确保 AI 服务的高可用性。
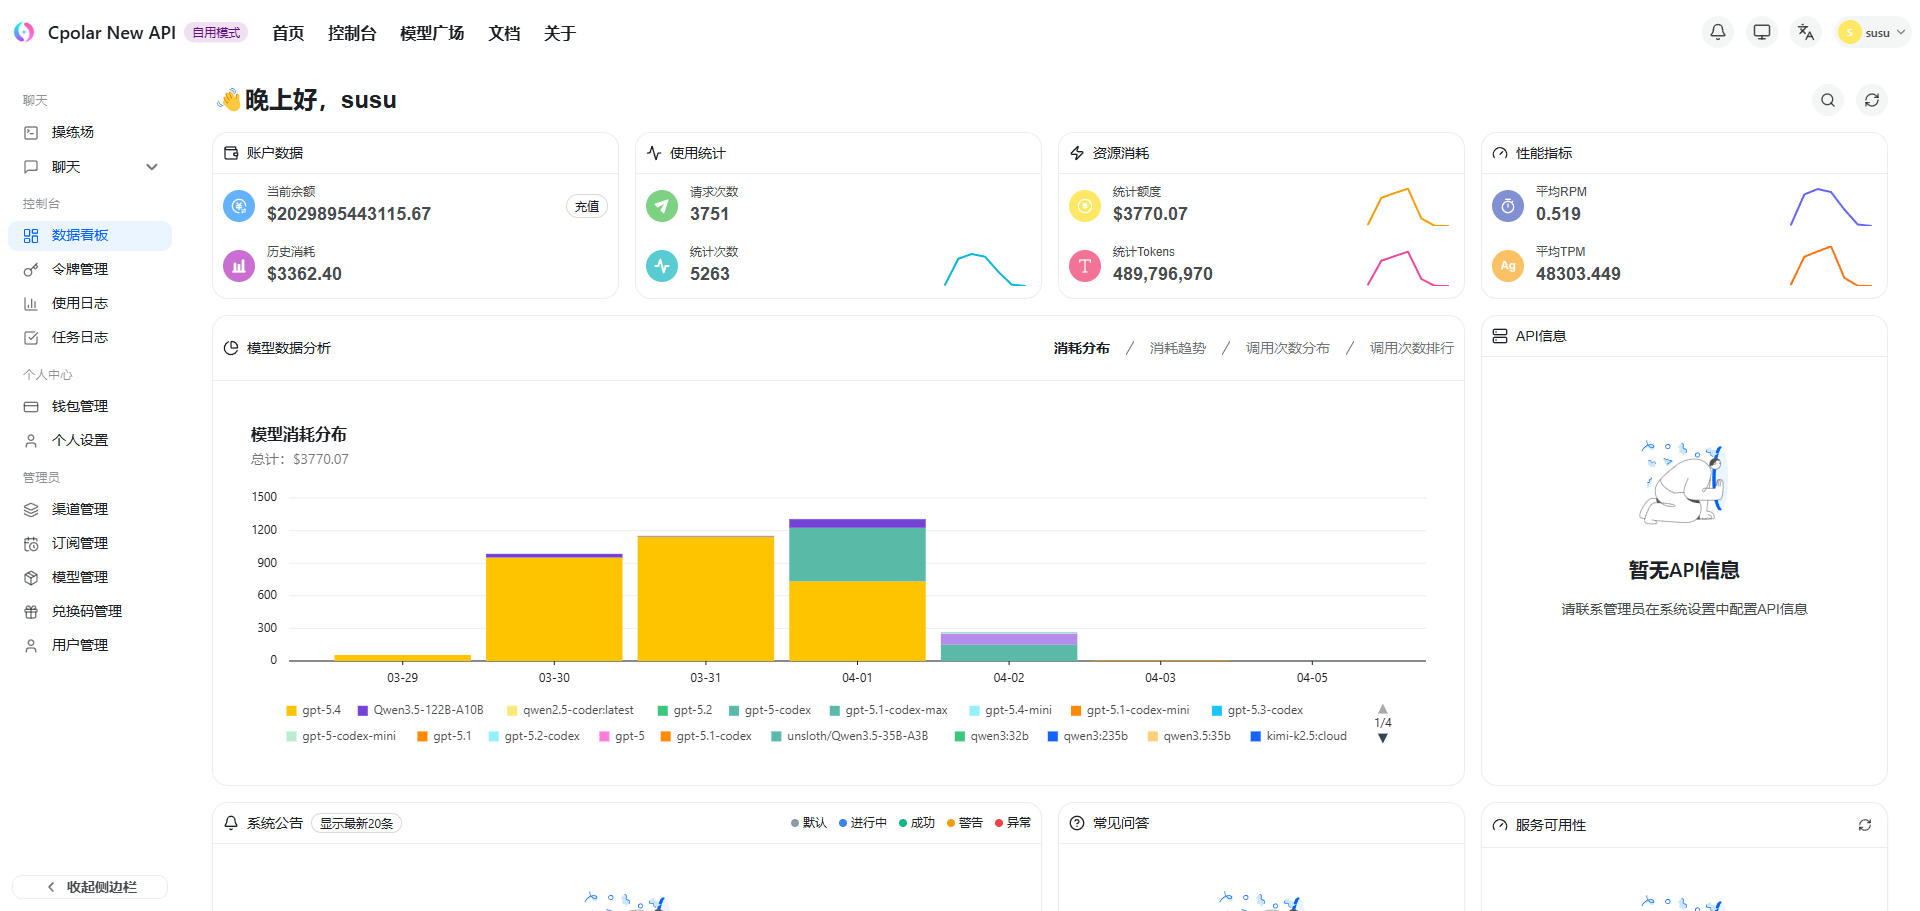
- 全透明数字资产监控:配备丰富清晰的图表看板,从每一个模型、每一次请求到每一个用户的 Token 消耗量与延时表现均被精准记录,资金消耗实现百分之百透明。
2 Docker一键部署New-API
这次继续使用一台刷入 ARM 版飞牛 NAS的 N1 盒子,并直接利用飞牛系统里的 Docker 环境部署 New-API。
先打开飞牛NAS桌面的【Docker】,确认【Docker服务】处于开启状态: 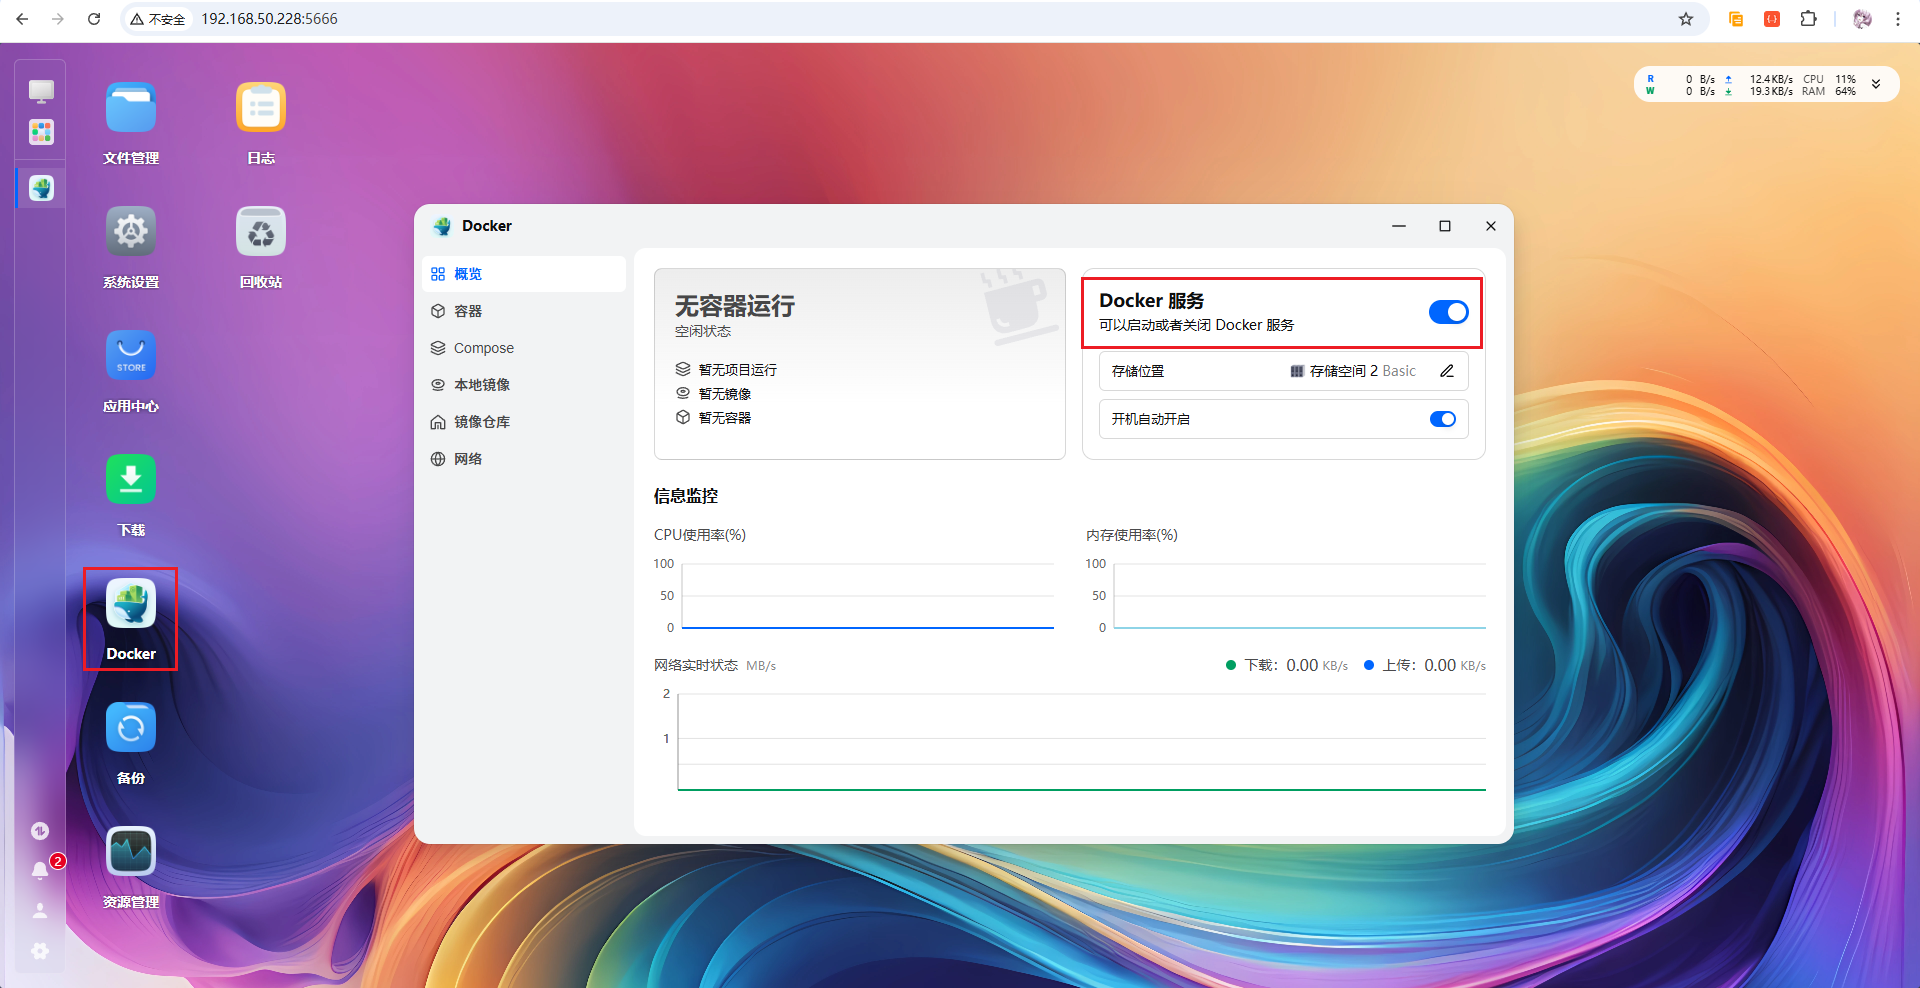
然后进入【系统设置】中,选择【SSH】,将其启用: 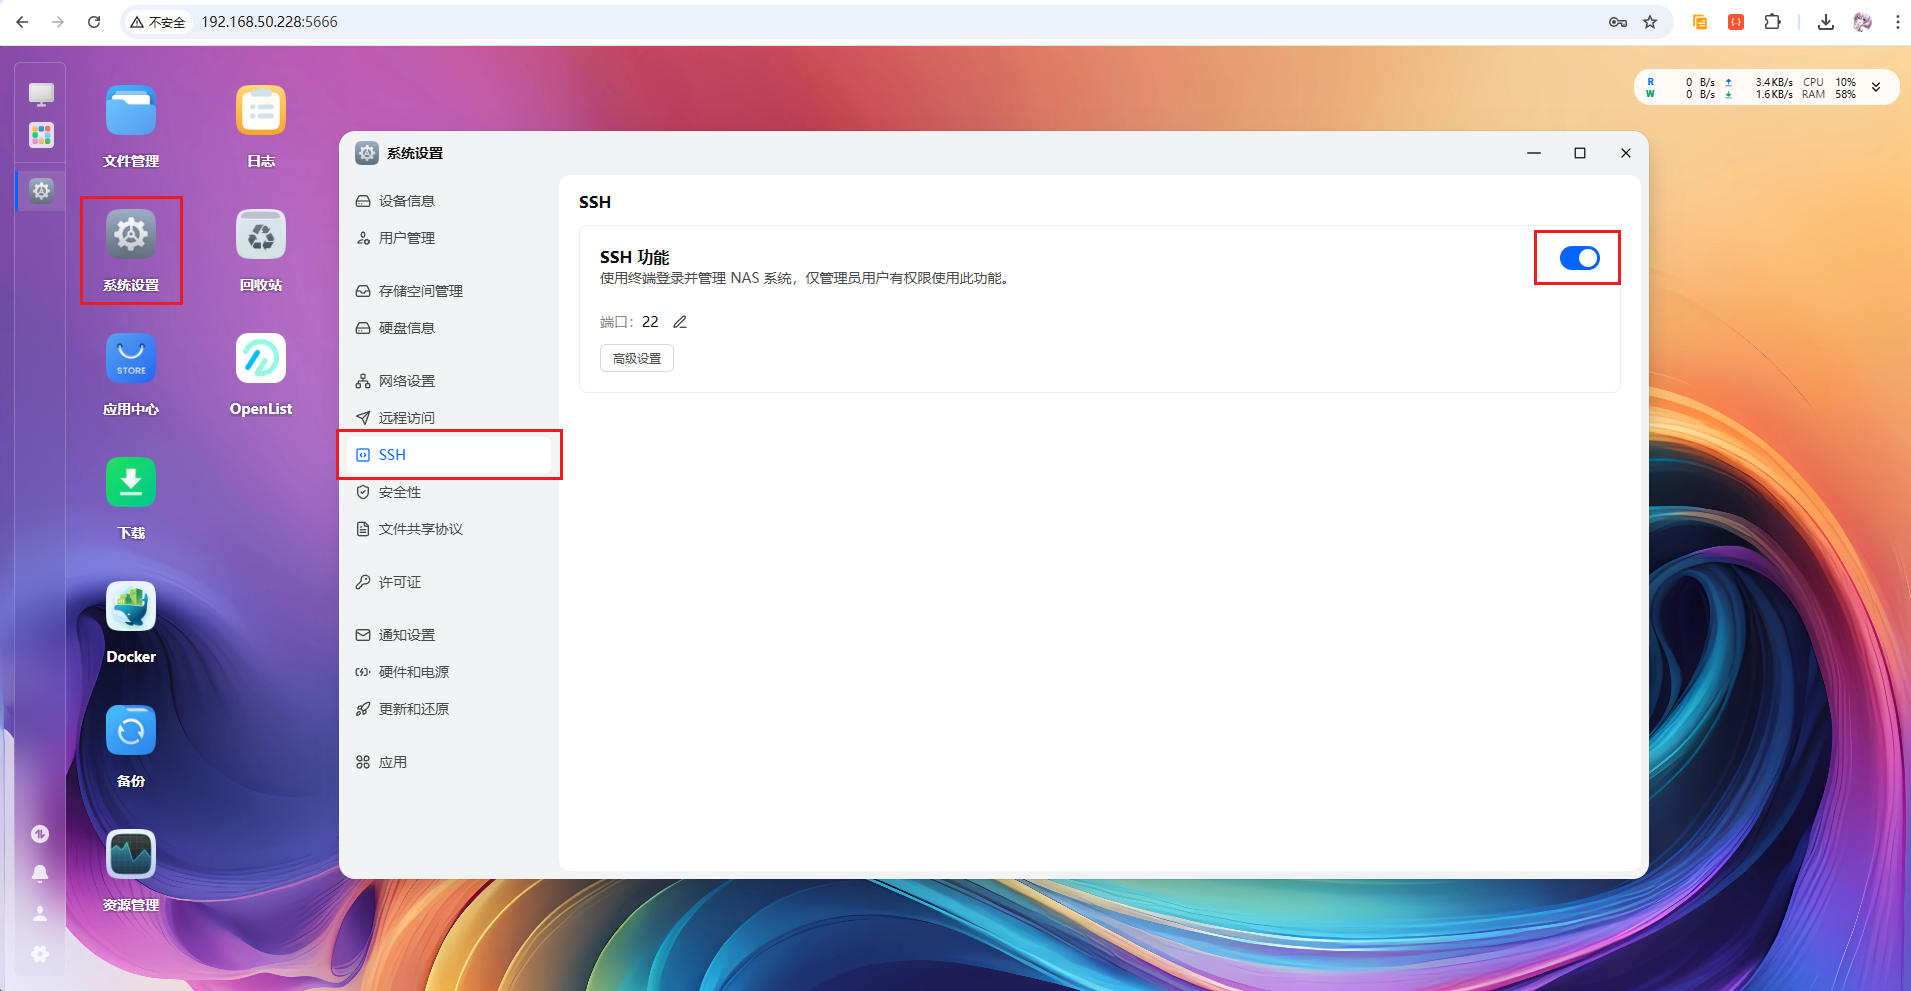
接着,电脑摁下【Win + X】键,选择【终端(管理员)】打开PowerShell窗口: 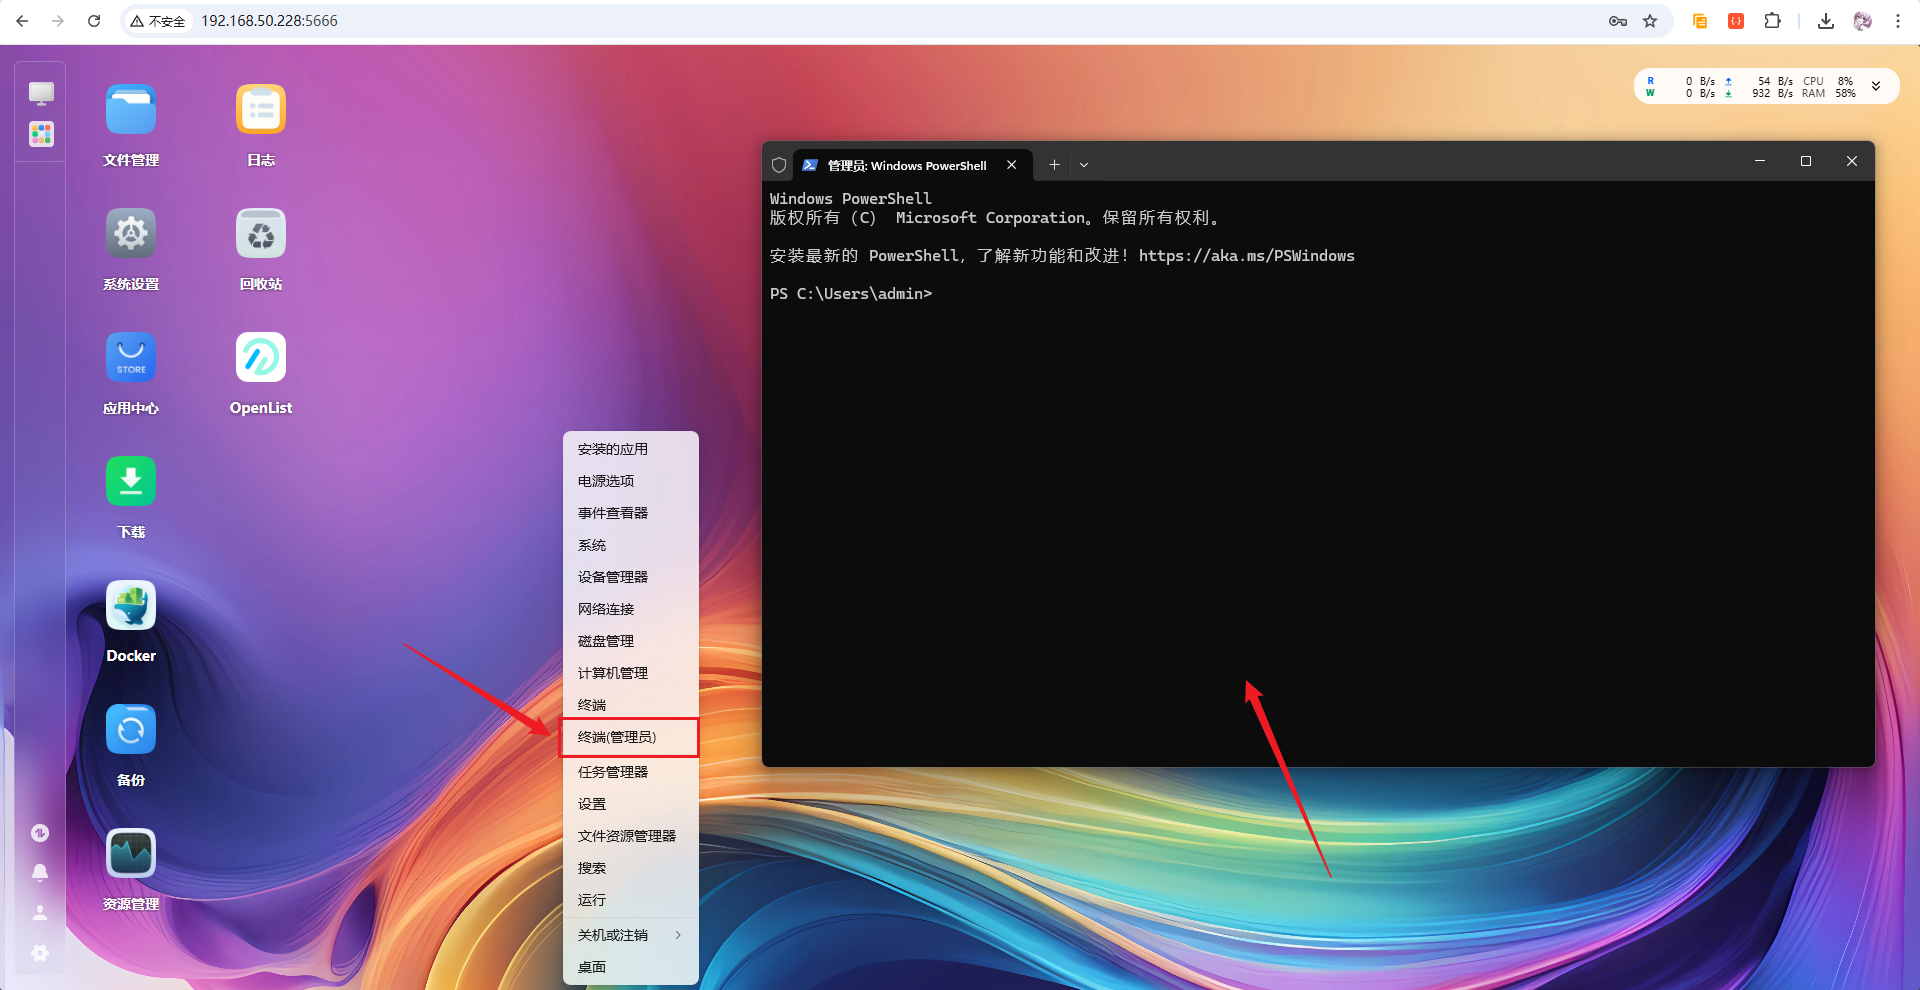
然后在终端输入如下ssh命令,进行远程连接你的飞牛Nas终端:
# 其中,n1为你的飞牛Nas用户名,IP地址为你的飞牛IP地址
ssh n1@192.168.50.228
如下图所示: 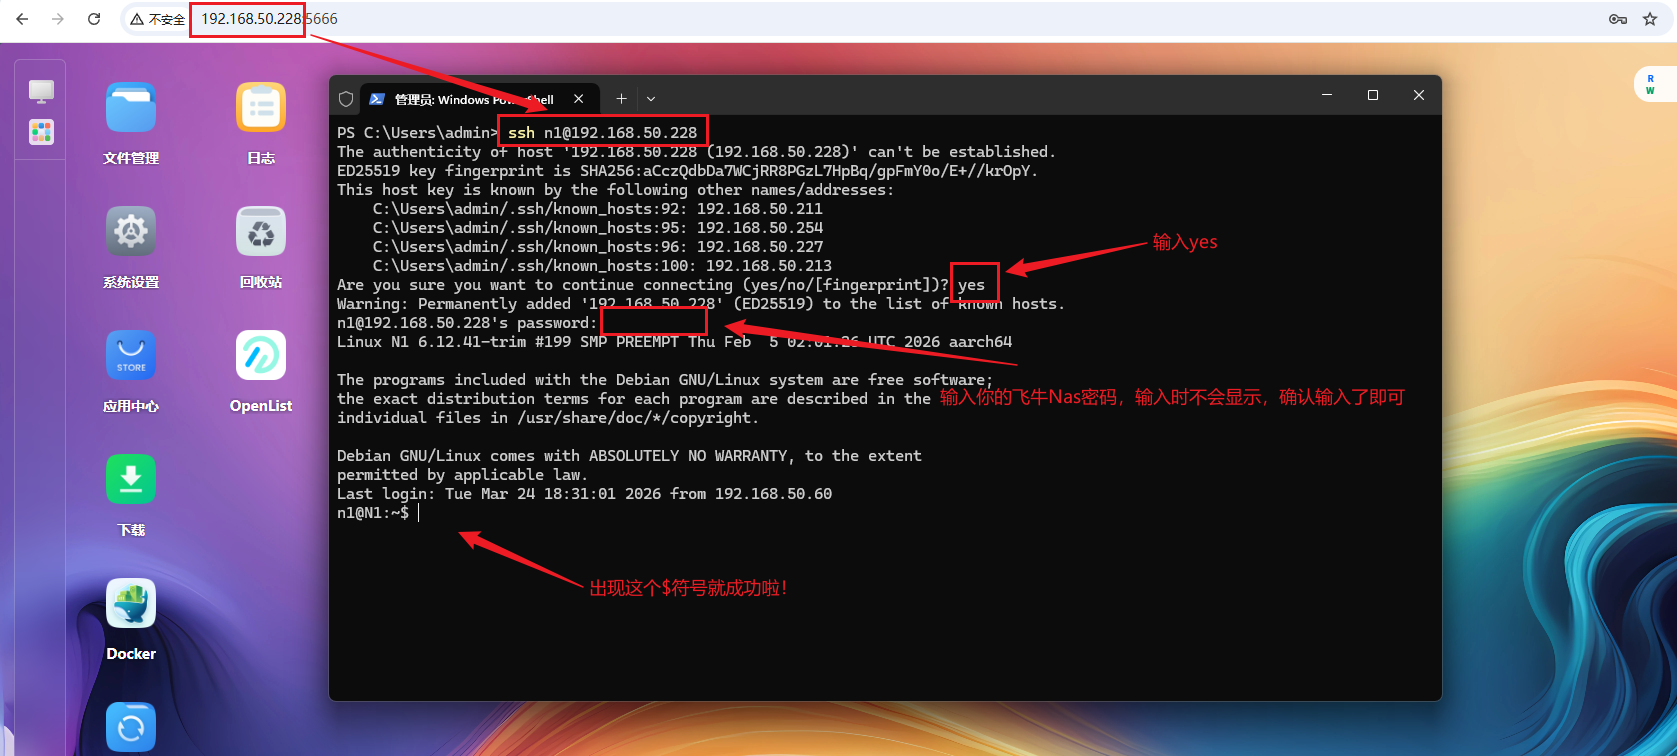
接着,在终端执行如下命令,切换至root用户(输入密码时不会显示):
sudo -i
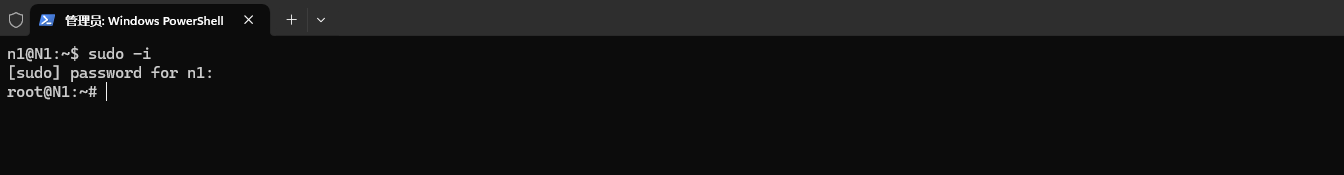
然后执行如下命令,将一键部署脚本下载下来:
curl -L https://gitee.com/jun-wan/script/raw/master/new_api_deploy/deploy_sqlite.sh -o deploy_sqlite.sh && ls
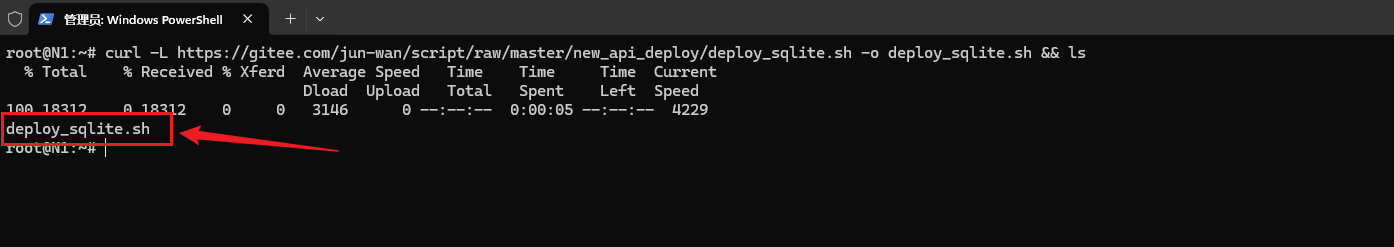
下载下来后,进行授权并且执行它:
chmod +x deploy_sqlite.sh && bash deploy_sqlite.sh
执行后,如下图,首先会询问选择安装的位置: 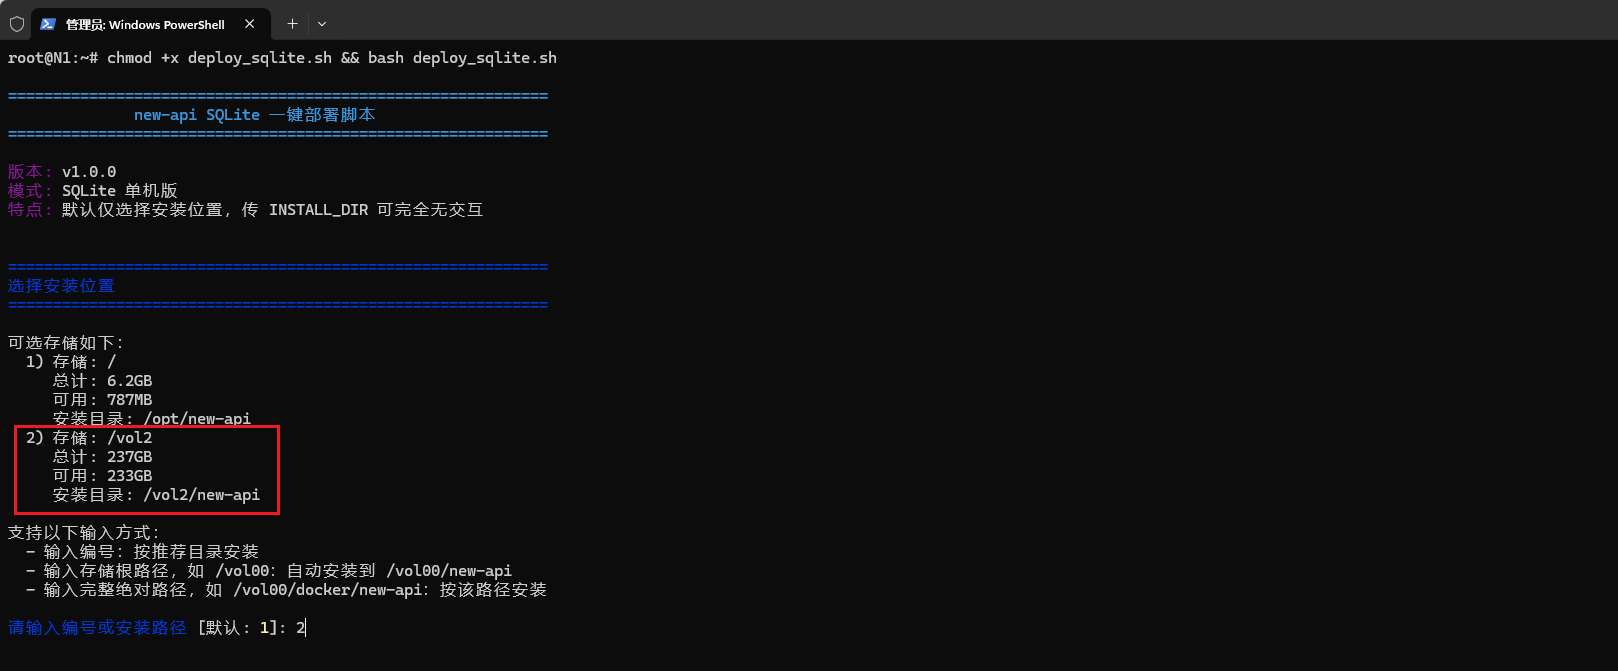
如果你外接扩展了硬盘,就会有如图显示中的扩展存储,我这里选择【2】,安装在外置硬盘上,然后进行回车:
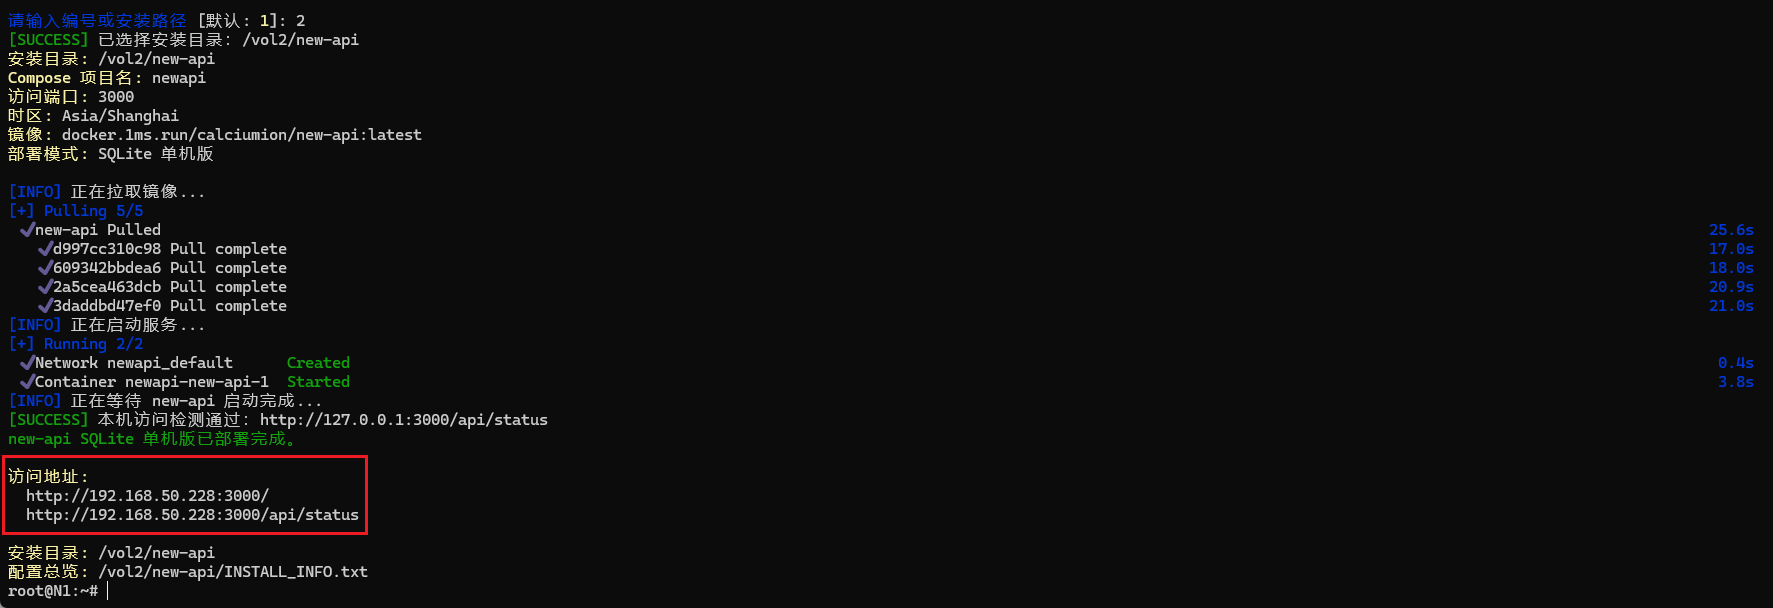
部署完成后,先从浏览器进行访问测试: 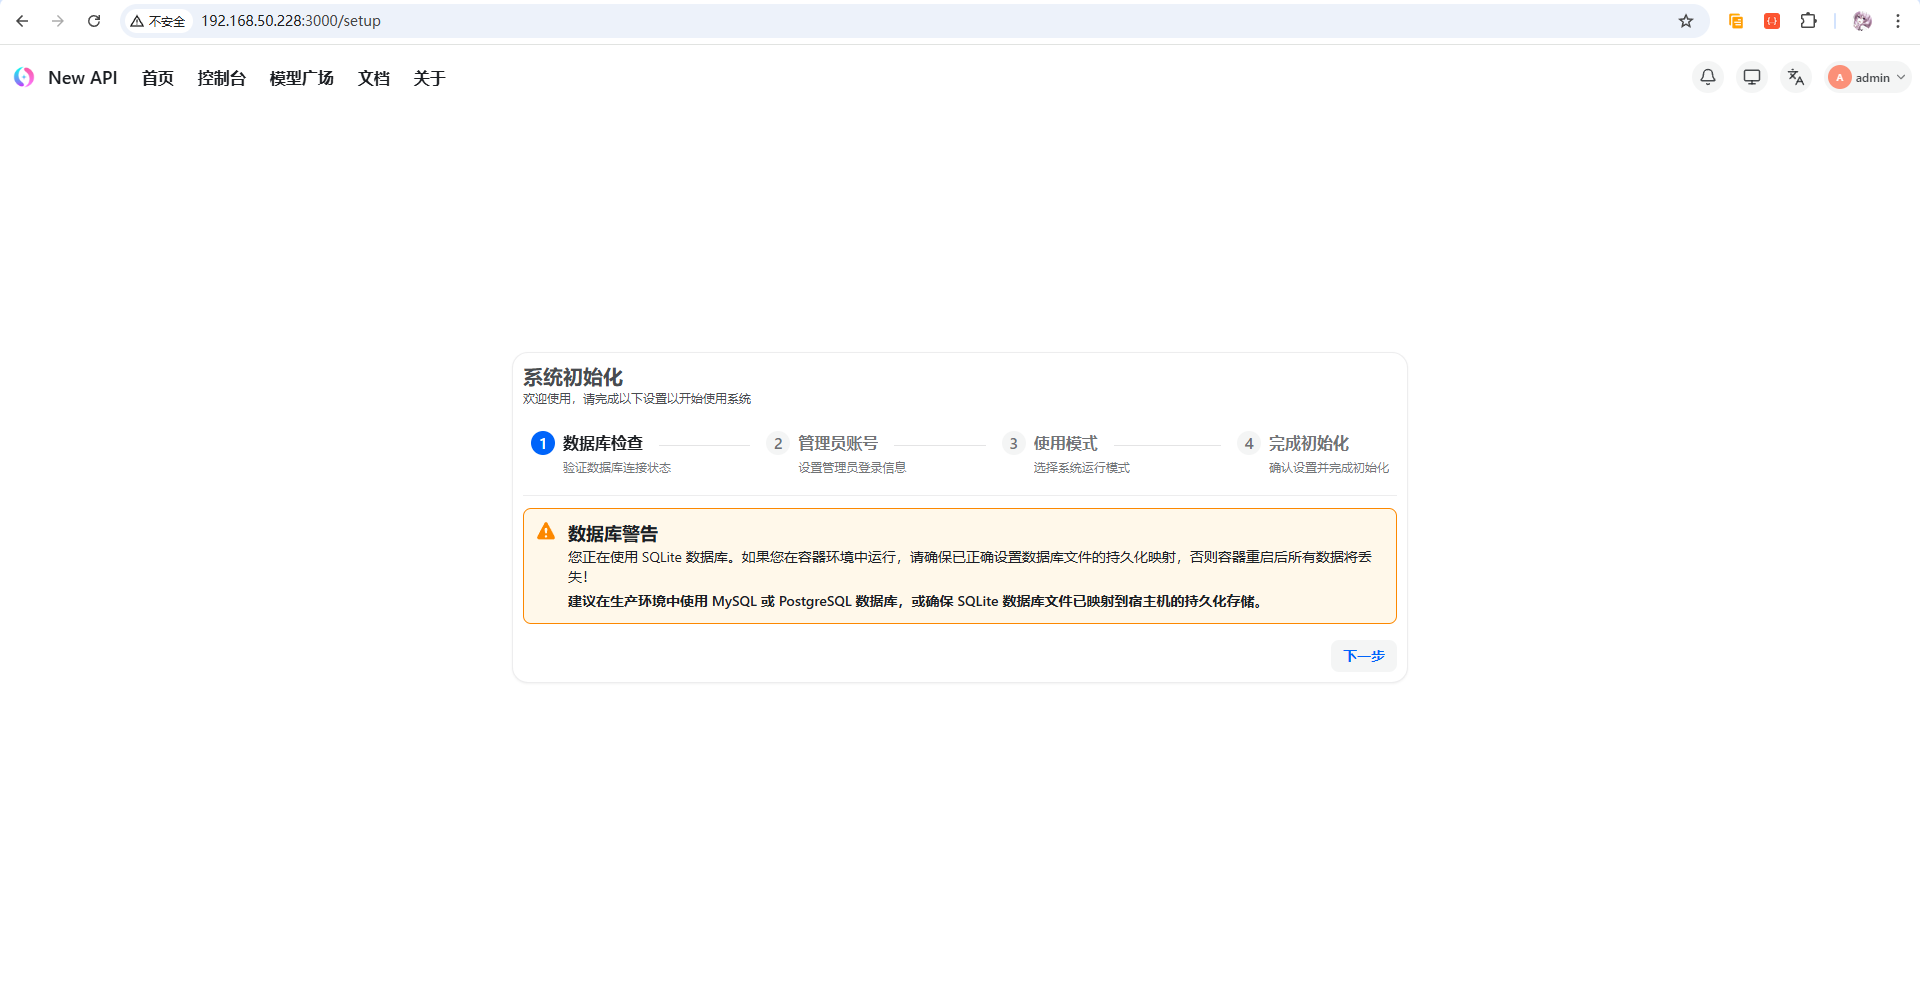
页面能够正常打开后,就可以继续完成New-API初始化和后续渠道配置。
3 配置New-API项目
部署好项目后,访问newapi默认需要进行初始化,在数据库检查页面选择【下一步】: 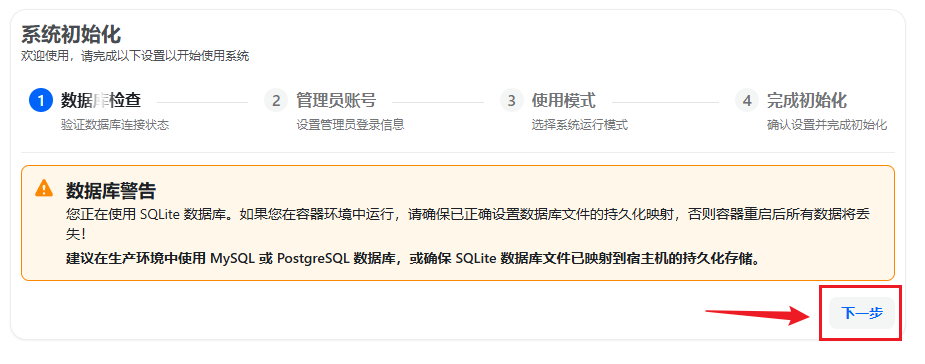
接着创建你的管理员账号和密码,创建完成后继续点击【下一步】: 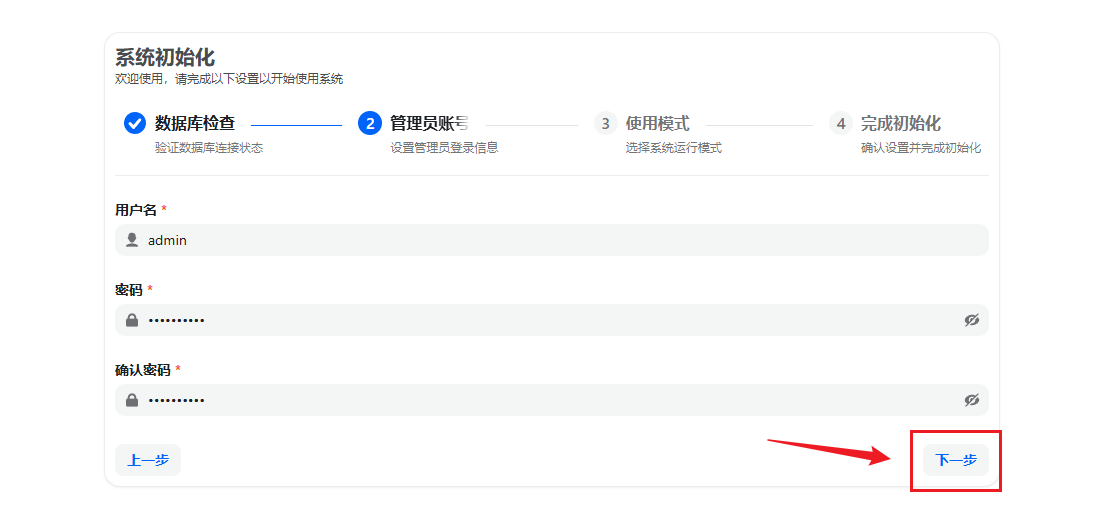
接着来到使用模式部分,根据你需要的运行模式进行选择,这里选择【自用模式】,然后继续进行【下一步】: 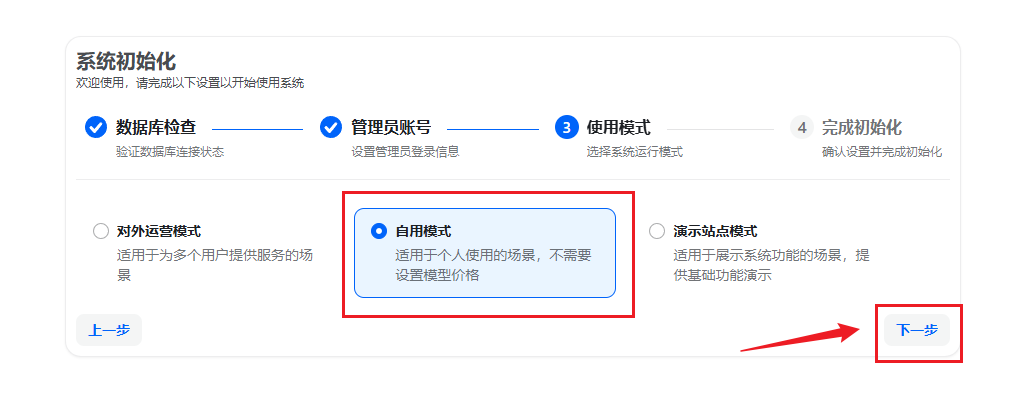
点击【初始化系统】进行完成初始化: 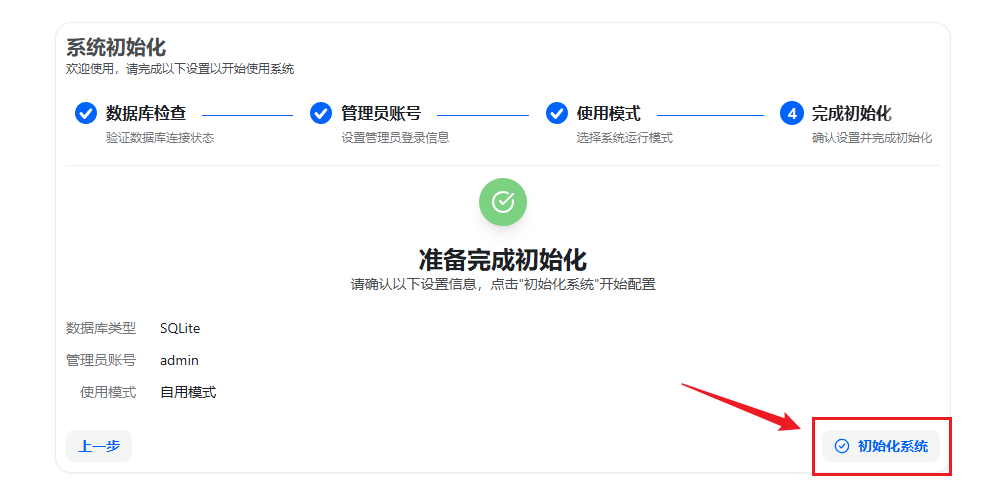
初始化完成会来到如下页面: 
如果默认没有登录,点击右上角【登录】按钮,输入刚才初始化的管理员账号密码即可进入后台: 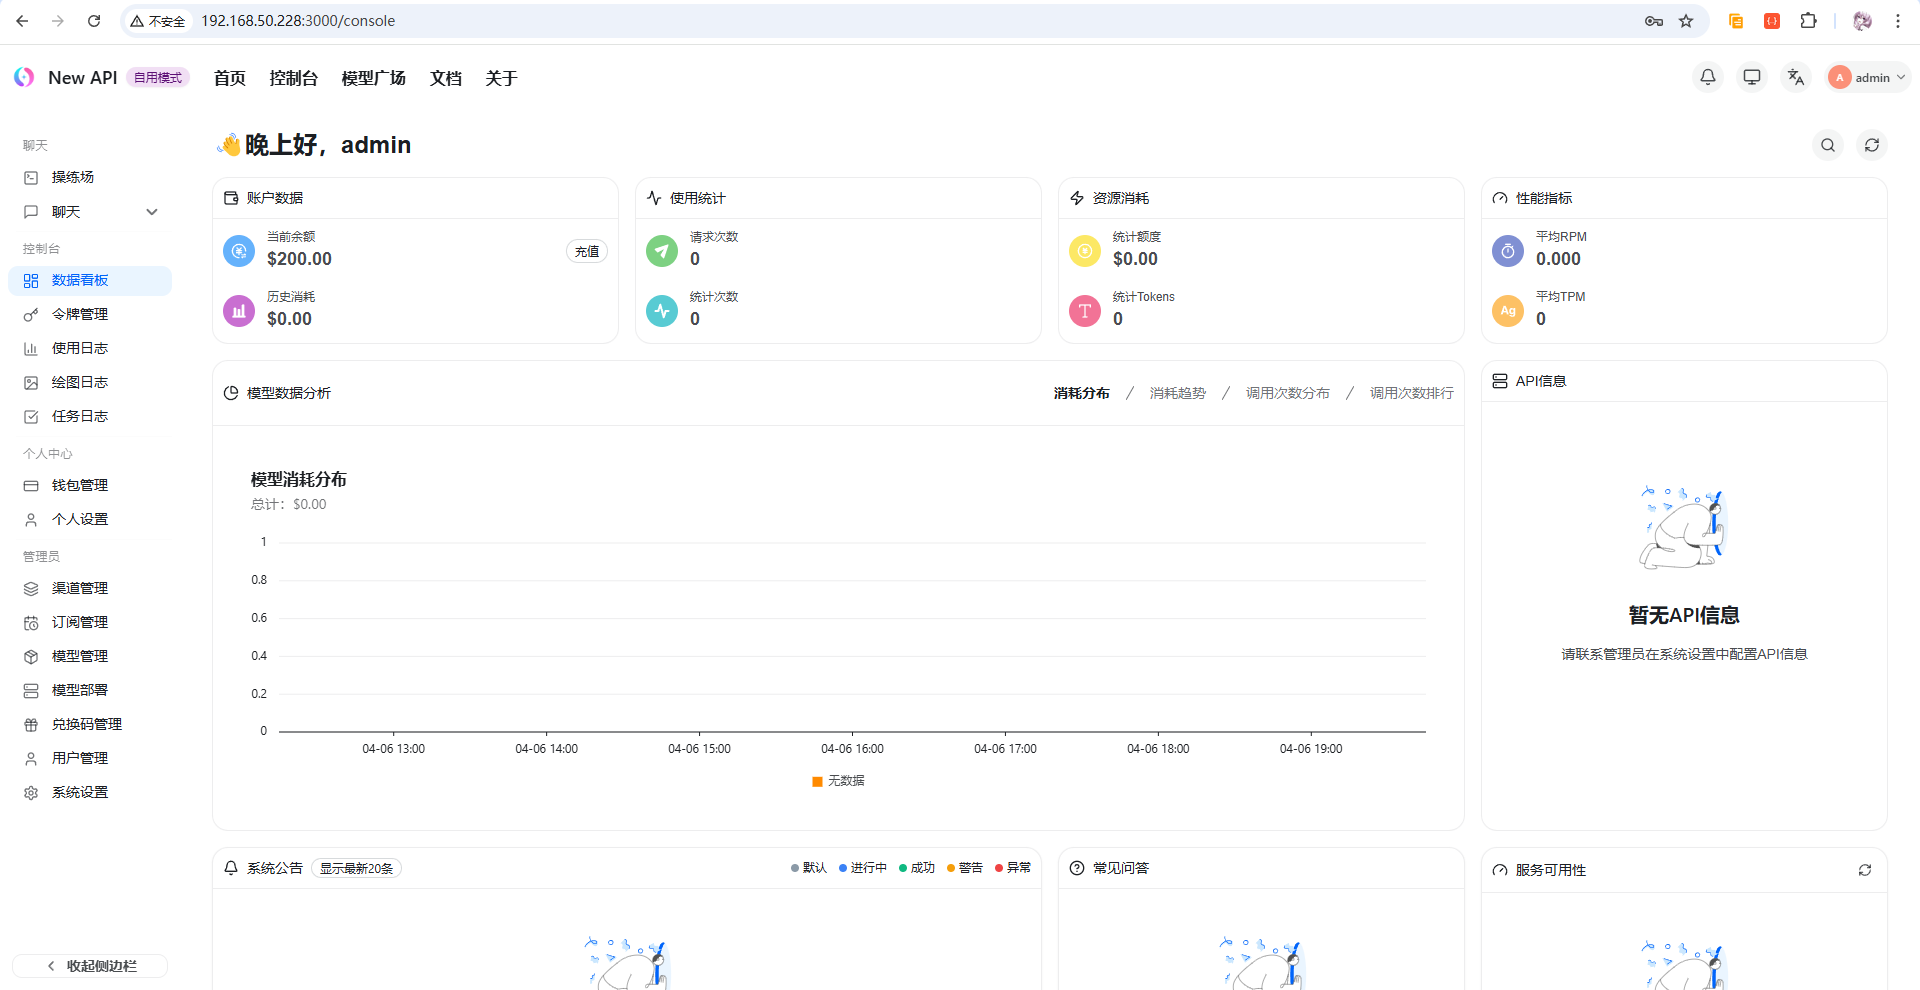
4 下载安装测试Ollama
New-API已经部署完成,接下来还需要准备一个本地模型服务作为实际接入对象。
这一部分在Windows电脑上安装Ollama,并以qwen3.5:0.8b作为接口测试对象。如果已经有可用的Ollama服务或其他现成API,可以直接跳到第5节继续配置。
4.1 安装Ollama程序
为了方便大家能够完整的跟着教程走下去,这里演示在本地windows上进行安装一个Ollama程序(如局域网AI服务器或已经有相关API程序可跳过)。
重新打开一个【PowerShell】终端,执行如下命令,即可一键安装Ollama:
irm https://ollama.com/install.ps1 | iex
如下图所示: 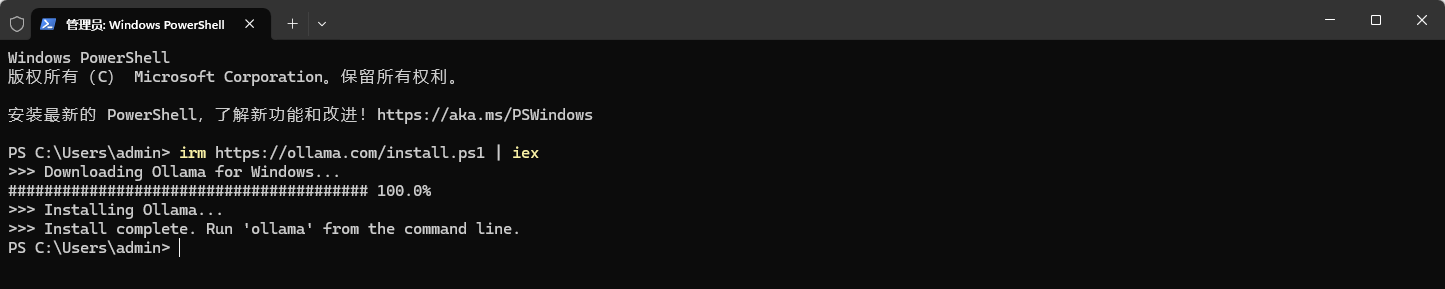
接着,输入如下命令,可以查看ollama版本信息确认已安装:
ollama –version
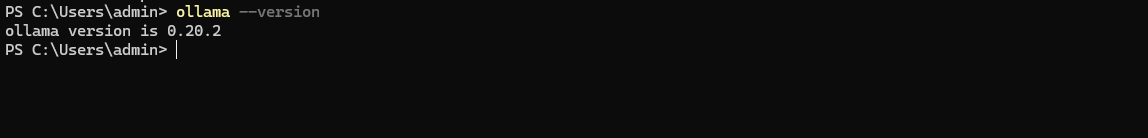
到这里,Ollama已经安装完成。
4.2 下载模型
我们可以在ollama的官网,进行搜索自己想要使用的模型,进行下载,官网地址:
https://ollama.com/search
如下图: 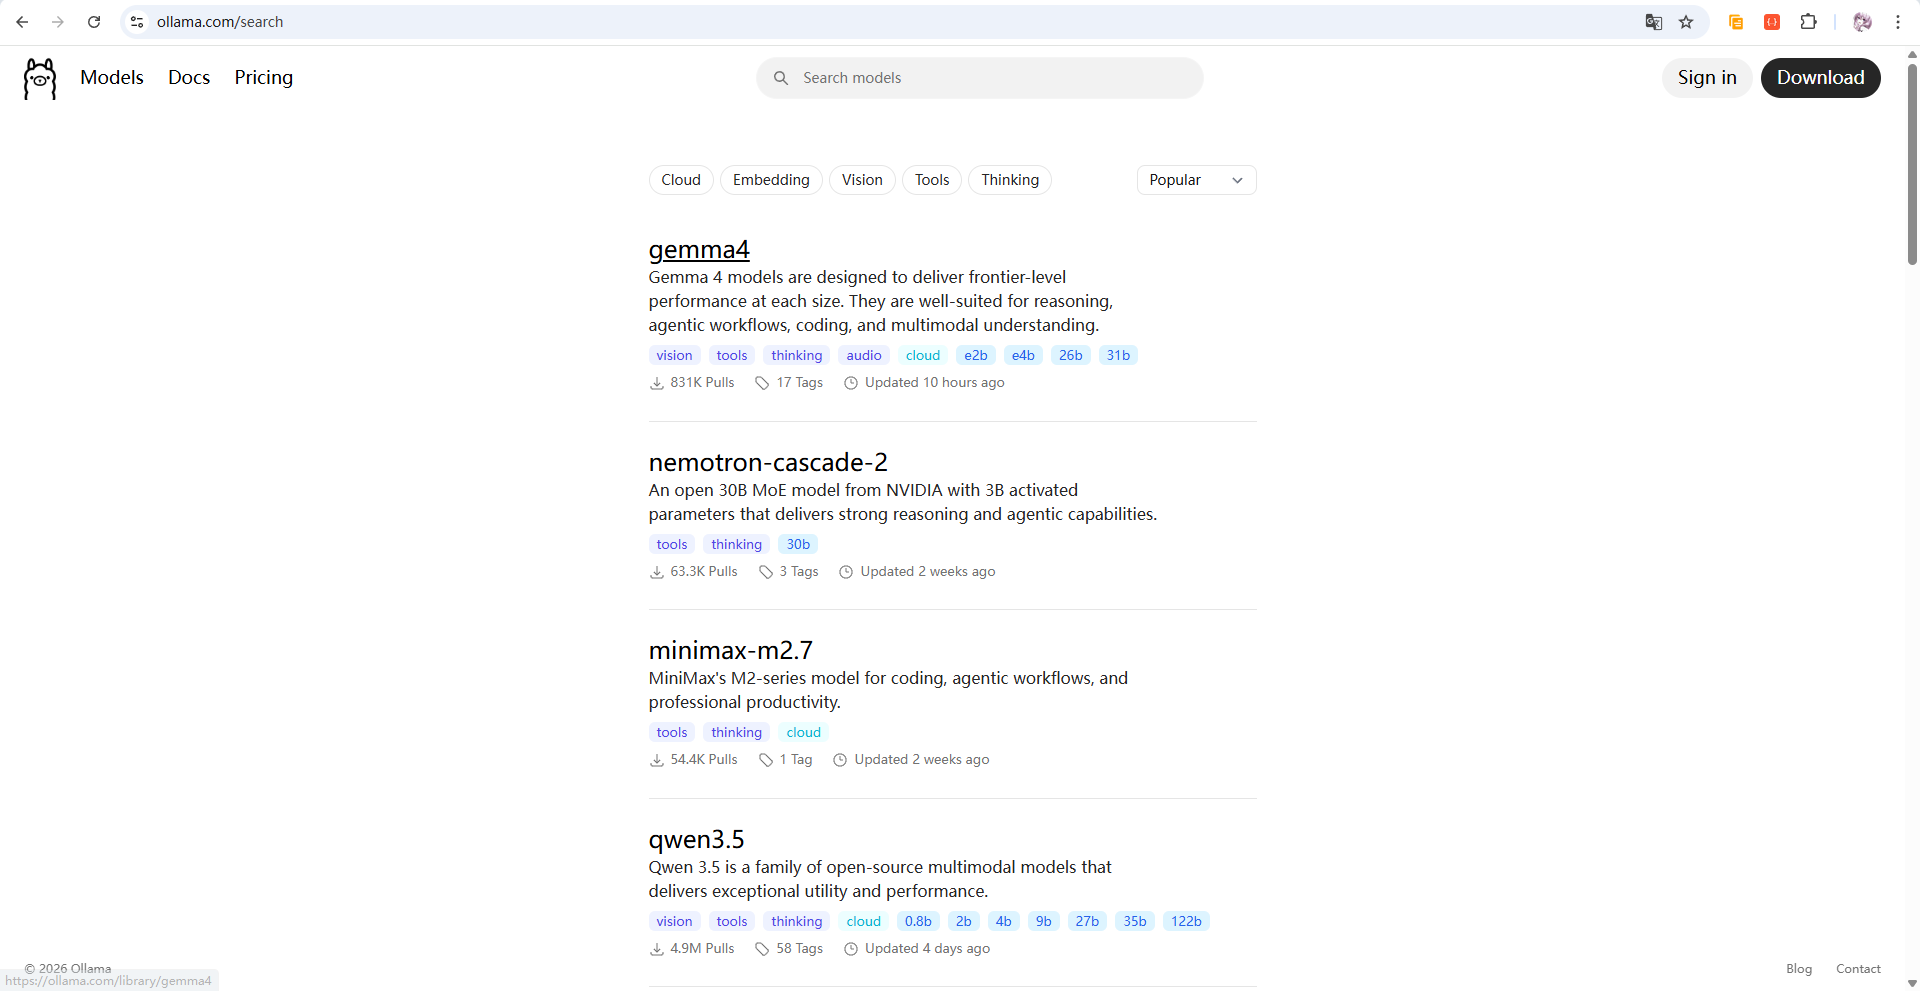
就以【qwen3.5:0.8b】模型为例,它比较小(大概1G左右),用来测试,我们回到终端执行如下命令进行下载和运行它:
ollama run qwen3.5:0.8b
如下图: 
接着我们进行对话询问一下看看,这里输入【你好】为例,如下图所示:

可以看到能够成功的思考和回答,我当前是3060ti显卡,基本3秒左右就输出完成了,还是挺快的!测试成功后,输入如下命令即可退出对话:
/bye

到这里,测试用的Ollama模型已经准备完成。
4.3 测试Ollama 的 API 服务
ollama支持标准的 OpenAI 兼容格式(/v1/chat/completions),端口默认为,我们可以在【PowerShell】终端执行如下命令:
Invoke-RestMethod -Method Post -Uri "http://localhost:11434/v1/chat/completions" -ContentType "application/json" -Body '{"model": "qwen3.5:0.8b", "messages": [{"role": "user", "content": "hi"}], "stream": false}'

如果是在cmd终端,则是执行如下命令进行测试:
curl http://localhost:11434/v1/chat/completions -H "Content-Type: application/json" -d "{\\"model\\": \\"qwen3.5:0.8b\\", \\"messages\\": [{\\"role\\": \\"user\\", \\"content\\": \\"你好\\"}], \\"stream\\": false}"

测试返回正常结果后,就可以继续把这个Ollama服务接入New-API。
5 在New-API中配置Ollama渠道
登录到New-API后台,点击左侧菜单栏的【渠道管理】,然后点击【添加渠道】:

接着,在弹出的侧边栏配置中,配置类型为【Ollama】,名称自定义一个即可,密钥也是随机输入一个(因为ollama默认不需要密钥进行连接),接着在API地址部分,填写你当前Windows的局域网IP地址(如果不知道可以终端执行如下命令获取):
ipconfig | findstr "IPv4"
如图: 
接着,在模型部分,点击获取模型列表按钮,如果配置正确的话,就会弹出如下选择模型的窗口,选择我们刚才下载的【qwen3.5:0.8b】然后确定进行添加: 
添加完成后,点击底部的提交按钮即可: 
提交以后,再使用测试按钮验证渠道;出现测试成功提示后,就可以继续进行令牌调用。 
如果局域网里还有其他AI服务器,也可以继续按相同方式添加渠道: 
添加完成后,可以在模型广场查看已经接入的模型: 
6 创建令牌进行测试
点击左侧菜单栏的【令牌管理】,然后点击【添加令牌】:

在弹出的侧边配置区域,填写好相关信息,然后点击提交: 
创建成功后,点击复制令牌:

然后通过N1部署的NewAPI就可以访问啦,比如在CMD中测试(注意修改令牌为自己的):
# 修改其中的192.168.50.228为你的N1飞牛Nas地址,以及sk-xxxxxxx
curl http://192.168.50.228:3000/v1/chat/completions ^
-H "Content-Type: application/json" ^
-H "Authorization: Bearer sk-MbmNWNXhaGrNlZRe6r1ZxEOoROiE5HpIfU6zL8353FJ4msZO" ^
-d "{\\"model\\": \\"qwen3.5:0.8b\\", \\"messages\\": [{\\"role\\": \\"user\\", \\"content\\": \\"你好\\"}], \\"stream\\": false}"
如下图:

返回结果正常后,说明刚才创建的Token已经能够通过New-API调用局域网里的Ollama模型。
7 穿透New-API实现公网访问
前面的Ollama与New-API调用链已经在局域网内跑通,但当前接口地址仍然只能在同一网络环境中使用。如果还需要从外部网络访问New-API,就要继续处理访问入口。
这里继续使用cpolar,把飞牛NAS上的New-API页面和接口提供给局域网之外的设备访问。后续创建的Token也可以继续通过这个外部入口进行调用。
7.1 什么是cpolar?

- cpolar 是一款内网穿透工具,可以将你在局域网内运行的服务(如本地 Web 服务器、SSH、远程桌面等)通过一条安全加密的中间隧道映射至公网,让外部设备无需配置路由器即可访问。
- 广泛支持 Windows、macOS、Linux、树莓派、群晖 NAS 等平台,并提供一键安装脚本方便部署。
7.2 安装cpolar
回到刚才的【PowerShell终端】窗口,执行如下命令进行一键安装:
sudo curl https://get.cpolar.sh | sh

安装完成后,执行下方命令查看cpolar服务状态:(如图所示即为正常启动)
sudo systemctl status cpolar

7.3 注册及登录cpolar web ui管理界面
访问cpolar官网,点击【免费注册】按钮,进行账号注册:

注册完成后,在浏览器中输入飞牛NAS的IP地址+9200端口访问 web ui管理界面:
http://192.168.50.228:9200/

输入刚才注册好的cpolar账号登录即可进入后台页面:

7.4 穿透New-API实现远程访问
点击左侧菜单栏的【隧道管理】,展开进入【隧道列表】页面,页面下默认会有 2 个隧道:
- ssh隧道,指向22端口,tcp协议
- website隧道,指向8080端口,http协议(http协议默认会生成2个公网地址,一个是http,另一个https,免去配置ssl证书的繁琐步骤)

点击【创建隧道】菜单,然后在配置区域填写一个【隧道名称】,本地地址填写【3000】端口,然后点击创建:

创建完成后,来到侧边栏的【状态>在线隧道列表】里面,可以看到刚创建的这条隧道: 
以https为例,复制公网地址,访问测试(加载稍慢,需耐心等待一下):

页面能够通过公网地址正常加载后,说明New-API已经可以从局域网之外访问,后续也可以继续用这个地址测试Token和API调用。
8 固定二级子域名
前面使用的是随机域名。如果这个地址需要长期交给客户端、脚本或其他应用使用,地址变化以后还要重新修改配置,因此后面继续配置固定二级子域名。
固定二级子域名的作用,是让后续保存到客户端里的访问地址保持不变,减少反复修改接口地址的麻烦。
首先,进入官网的预留页面:
https://dashboard.cpolar.com/reserved
然后,选择【预留】菜单,即可看到【保留二级子域名】项,填写其中的【地区、名称、描述(可不填)】项,然后点击【保留】按钮,操作步骤图如下:
 列表中显示了一条已保留的二级子域名记录:
- 地区:显示为China TOP。
- 二级域名:显示为newapi01。
注:二级域名是唯一的,每个账号都不相同,请以自己设置的二级域名保留的为主
保留后,接着进入侧边菜单栏的【隧道管理】下的【隧道列表】,可以看到名为【newapi】的隧道:

点击【编辑】按钮进入编辑页面,修改域名类型为【二级子域名】,然后填写前面配置好的子域名,点击更新按钮:

接着来到【状态】菜单下的【在线隧道列表】可以看到隧道名称为【newapi】的公网地址已经变更为【二级子域名+固定域名主体及后缀】的形式了:

这里以https访问测试一下:

固定地址能够正常访问后,这个外部入口就可以继续用于后面的New-API访问和调用。
Tips:首页显示的网站地址可以在【系统设置】>【服务器地址】中修改哦~
总结
这篇完成的并不是单纯“在NAS上装一个New-API”,而是把一条实际的本地模型调用链跑了下来:New-API部署在N1飞牛NAS上,Ollama运行在局域网电脑中,再由New-API把这个模型作为渠道统一管理。
渠道接入以后,又继续创建Token并实际调用/v1/chat/completions接口。这样下游应用面对的不再只是某一台电脑上的Ollama地址,而是New-API提供的统一接口和令牌。
后半段加入cpolar以后,改变的是这套接口的访问范围。原本只在局域网能调用的New-API页面和API,可以继续从其他网络环境访问;固定二级子域名则更适合长期保存到客户端或自动化流程中。
如果手里同时有本地Ollama和其他模型接口,New-API更适合作为中间这一层:上游负责接不同模型渠道,下游负责发放Token和统一接口地址。这样模型运行在哪里、以后增加多少渠道,都不必让每个客户端重新维护一套完全不同的连接信息。
📝看风起长林,人类最后的骄傲和标签是创意,AI 时代创意管理比任何时代都重要。一个探索和分享的有趣博主,点击了解!