ctfshow -web1
我们看到
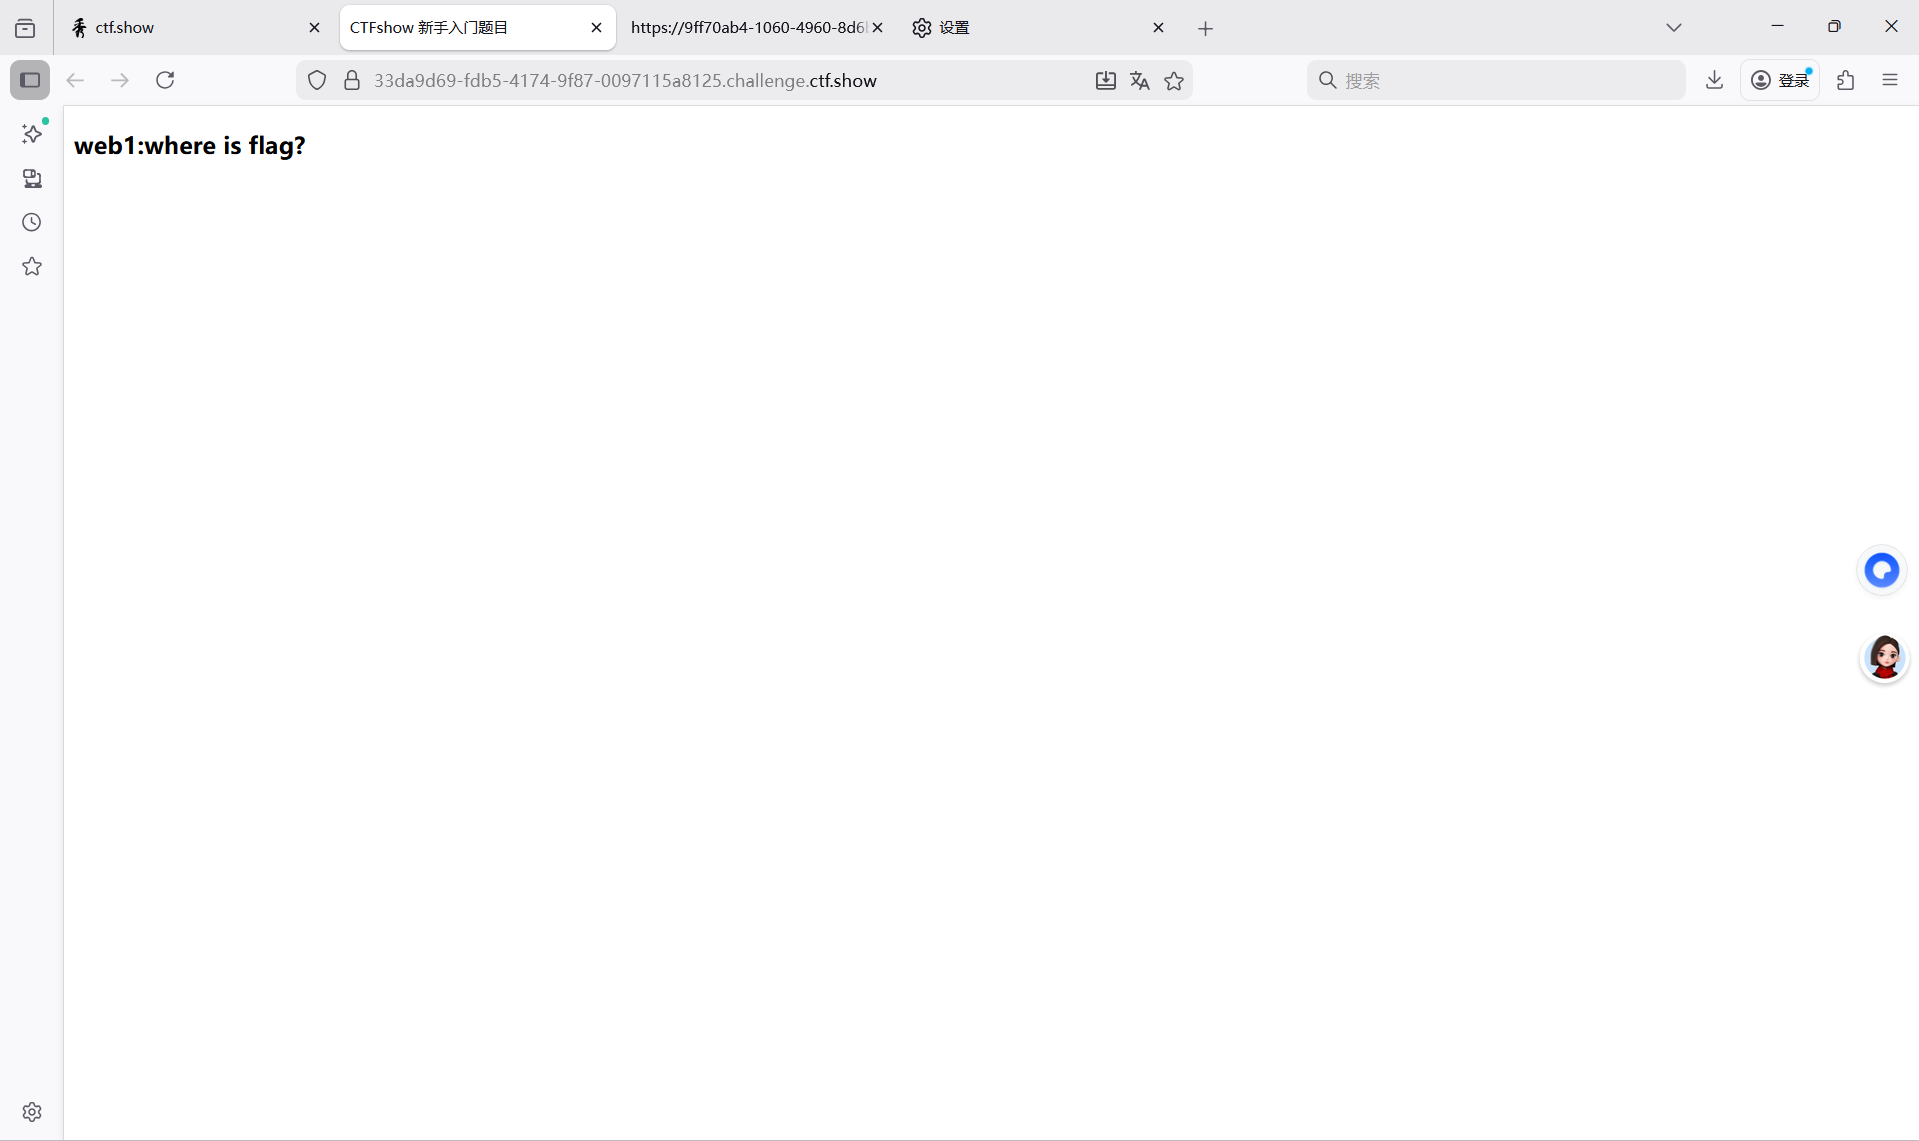 只有一句话,那我们第一时间先查看他的源码
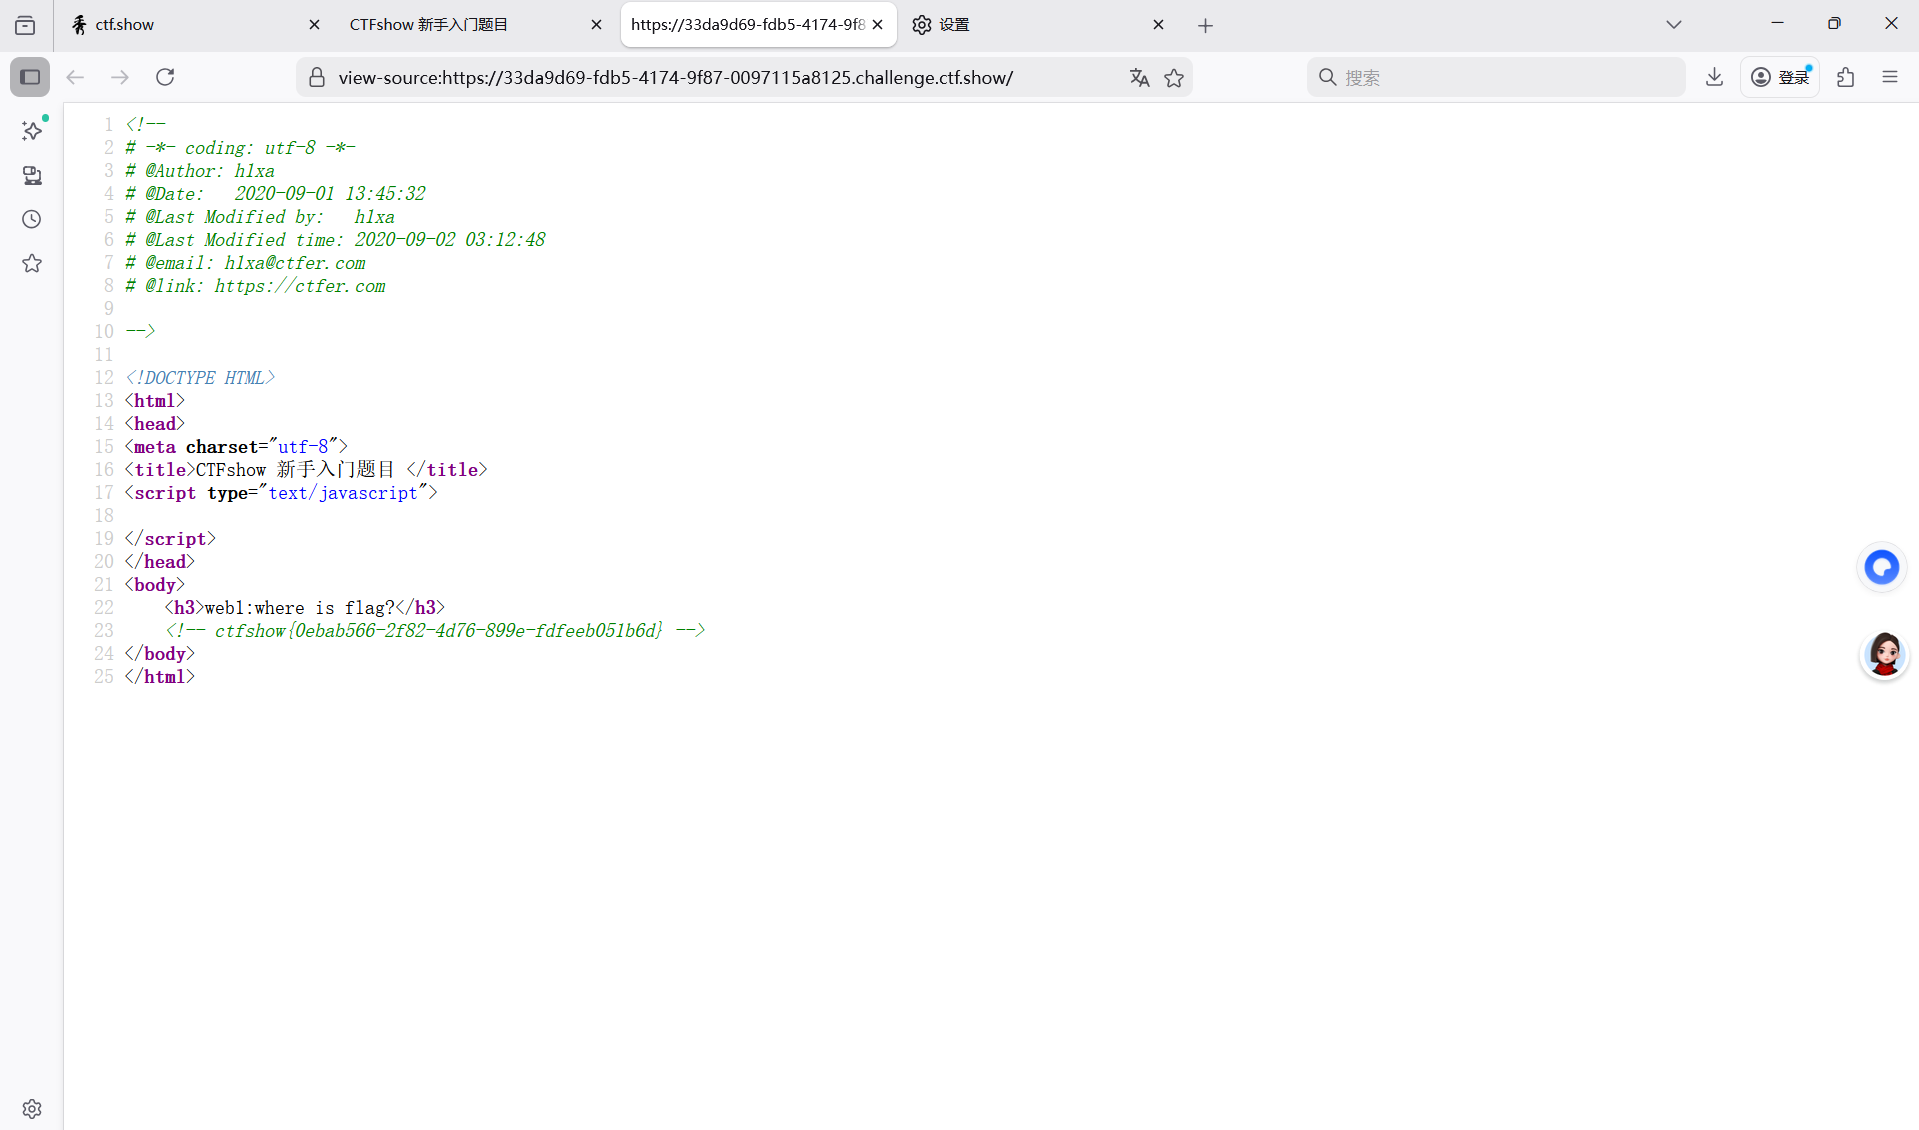
这样就得到了flag
ctfshow-web2
我们看到
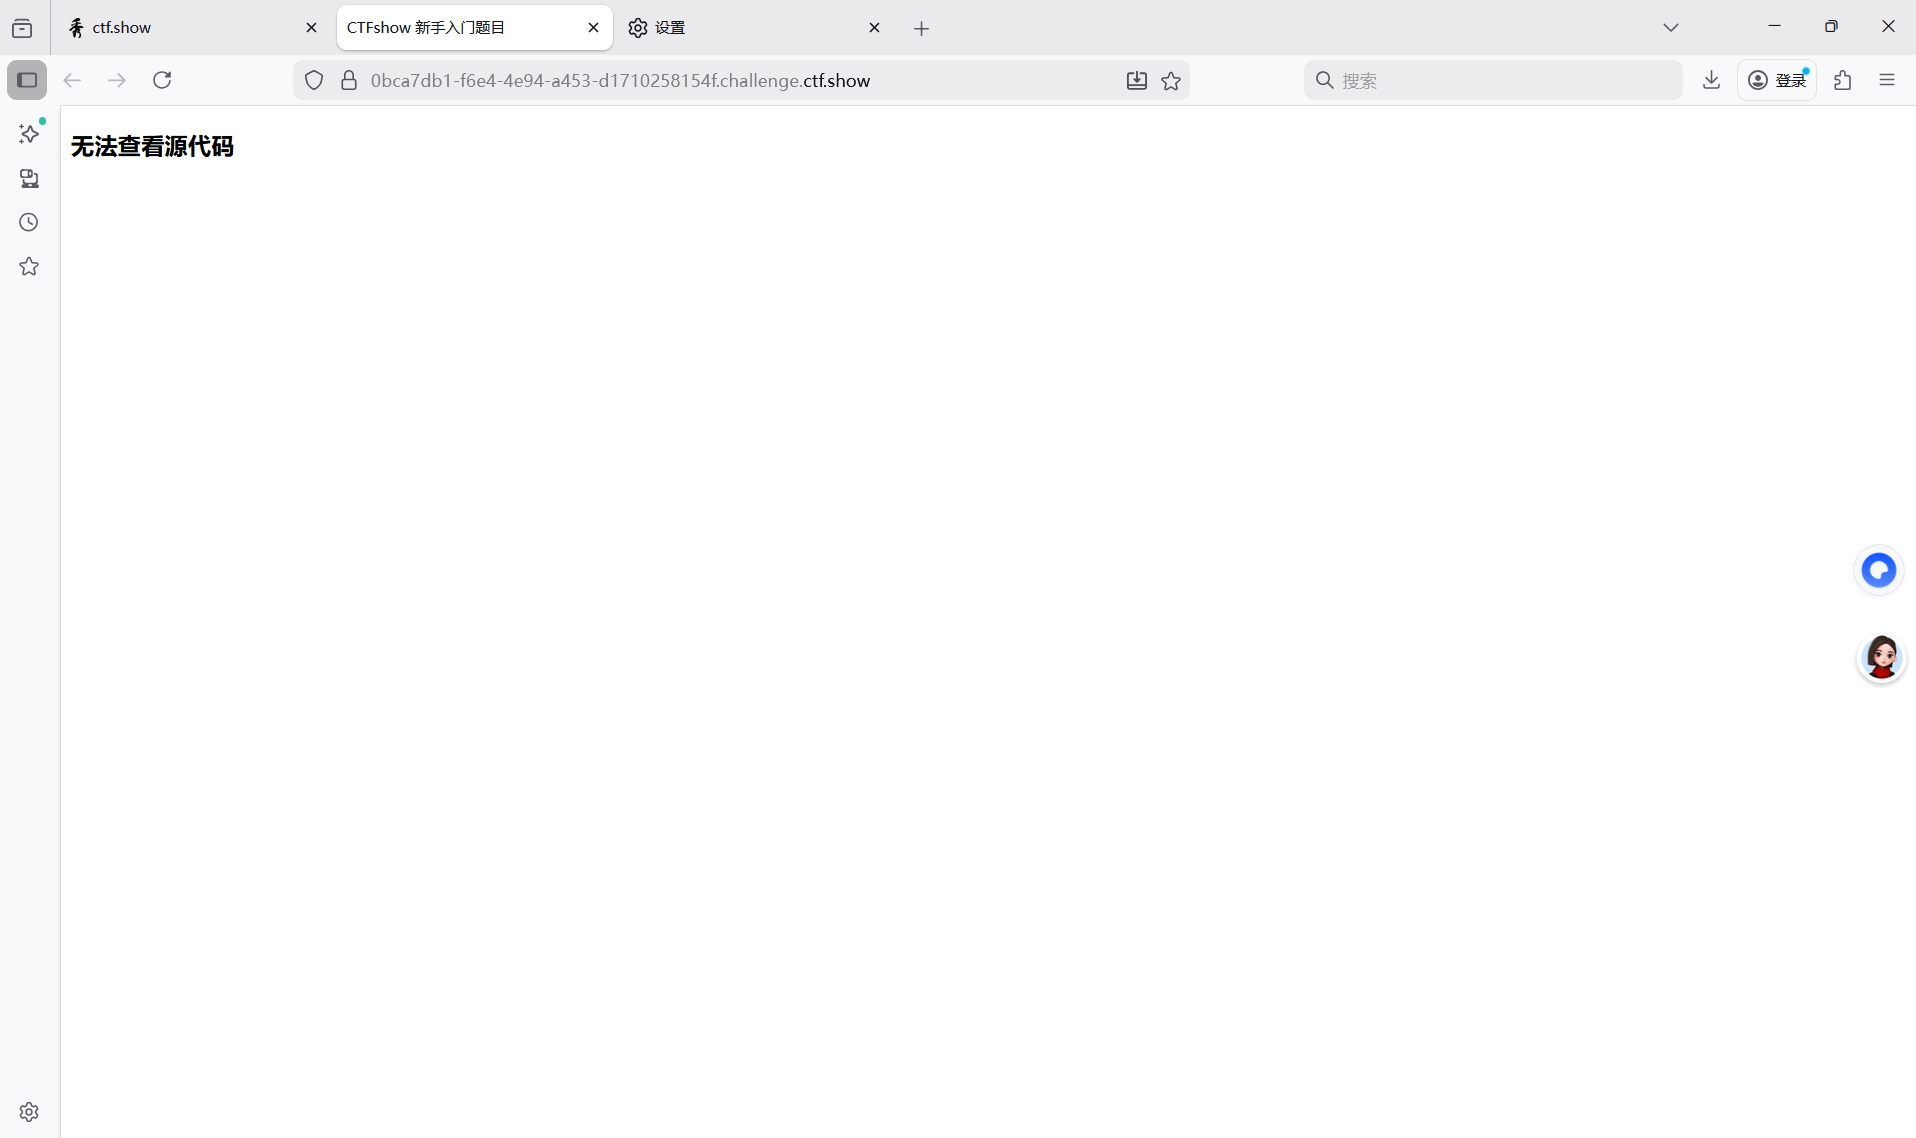
既然无法查看源码,我们首先就尝试一下在url前面加上view-source:看看可不可行
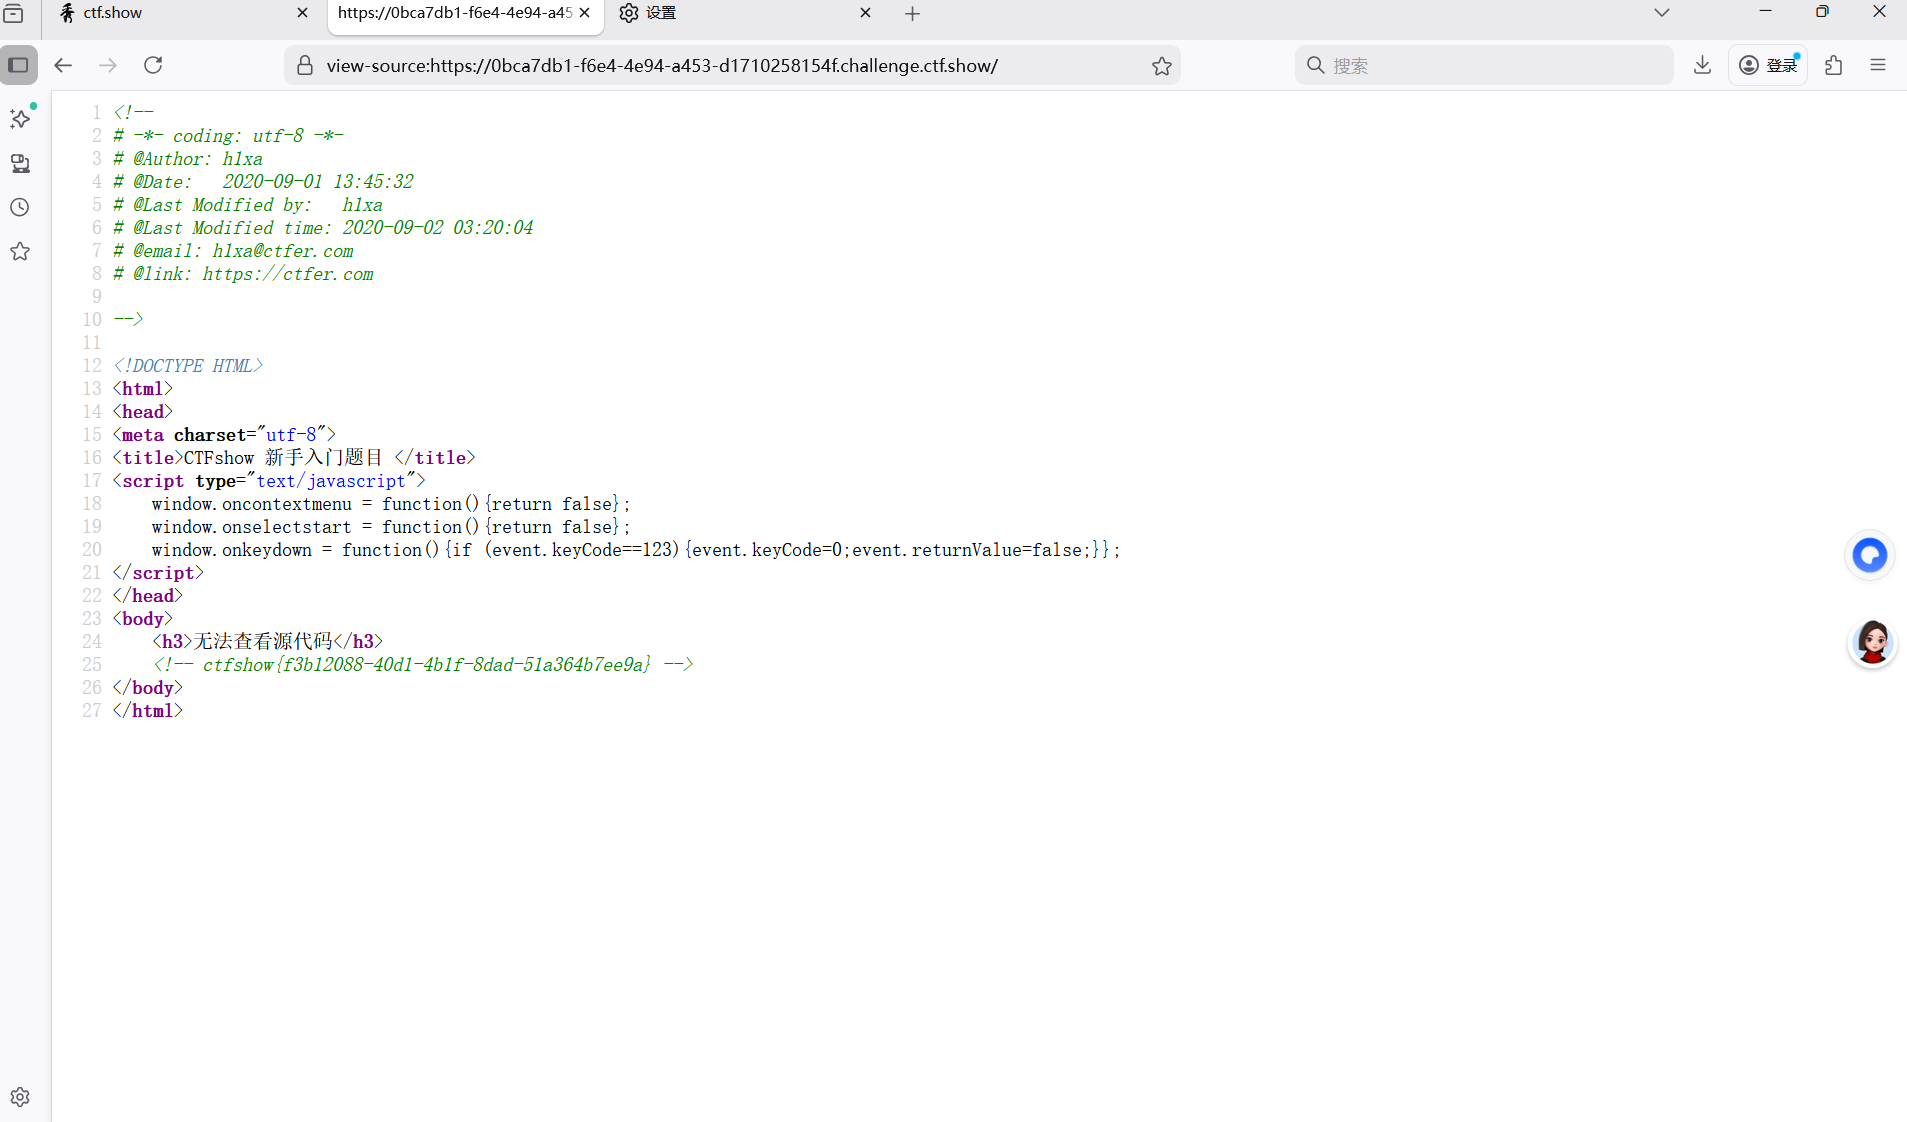
果真得到了flag
ctfshow-web3
看到第三题和第一题一样我们先查看他的源码
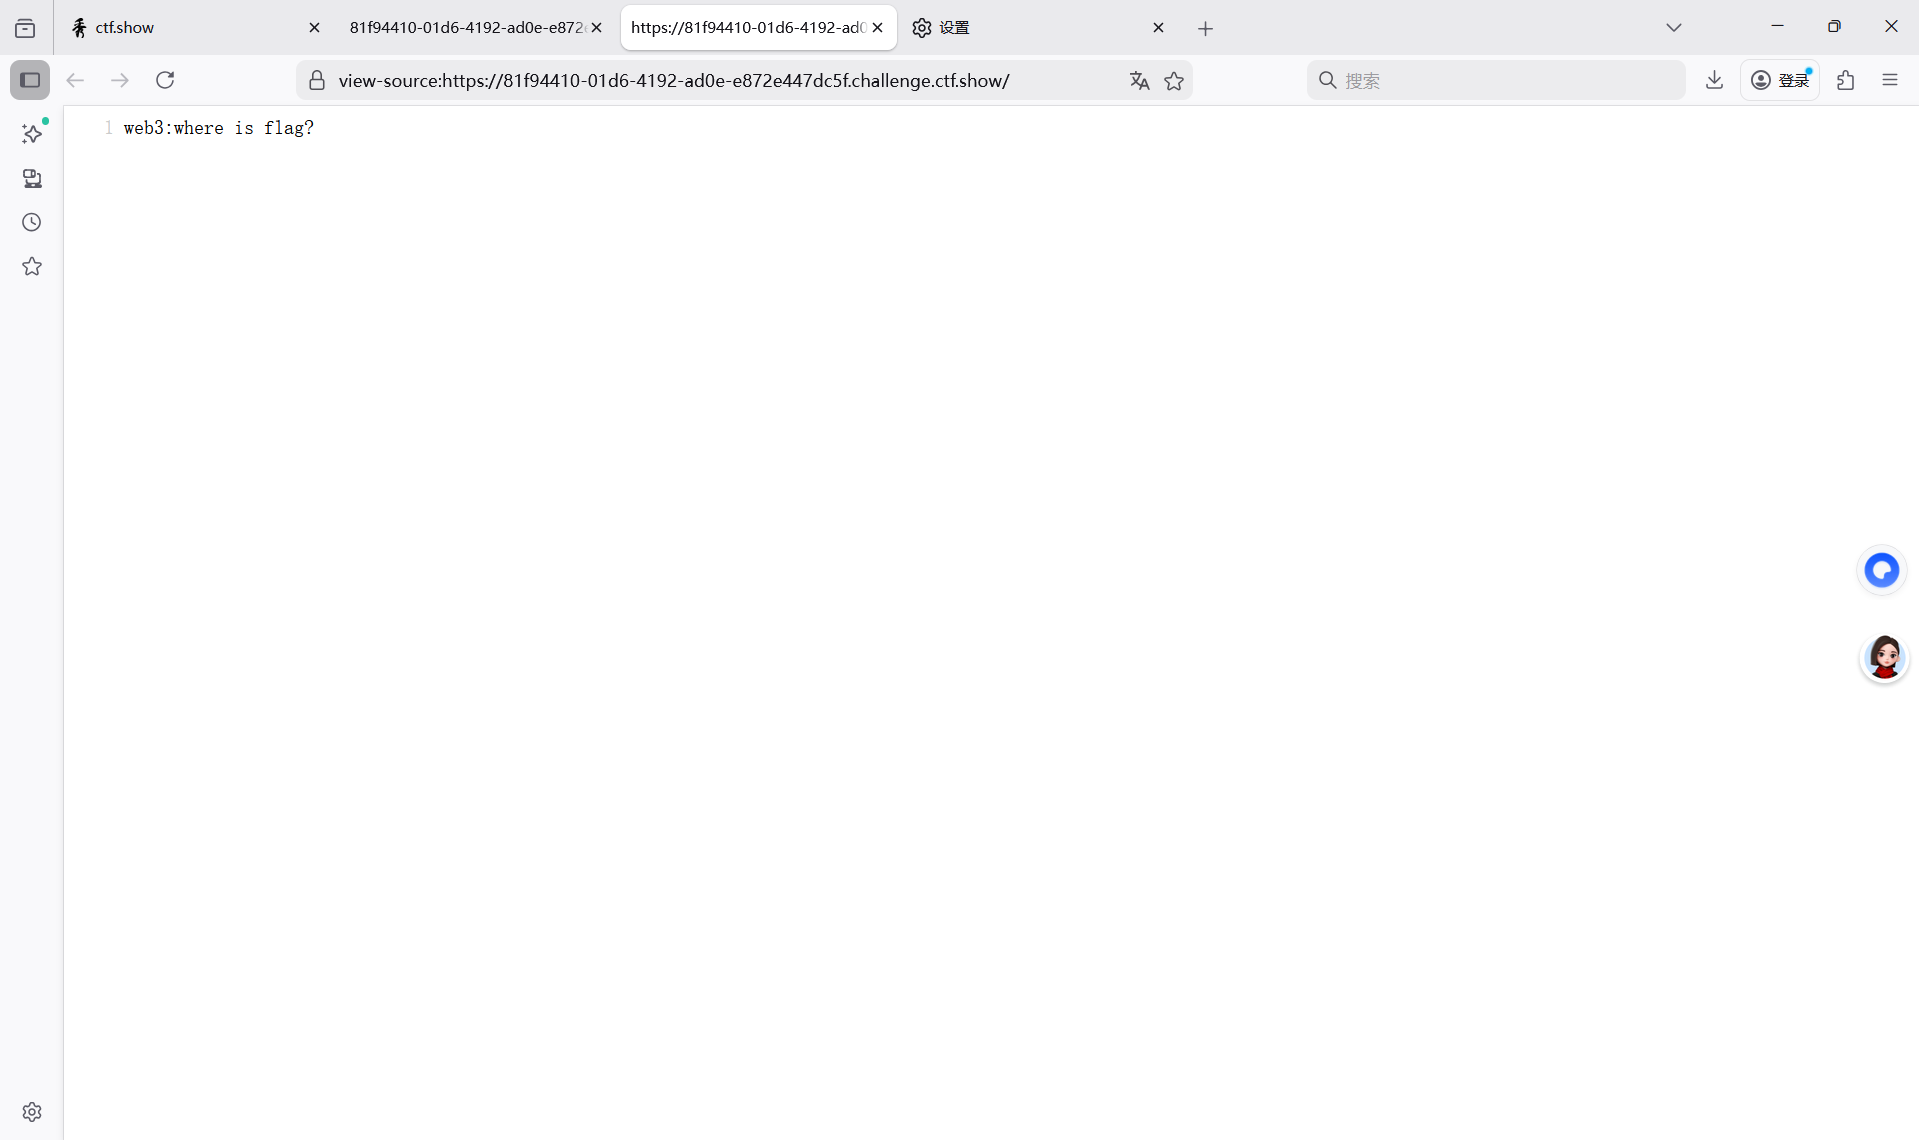
发现什么都没有
接下来我们再看一眼题
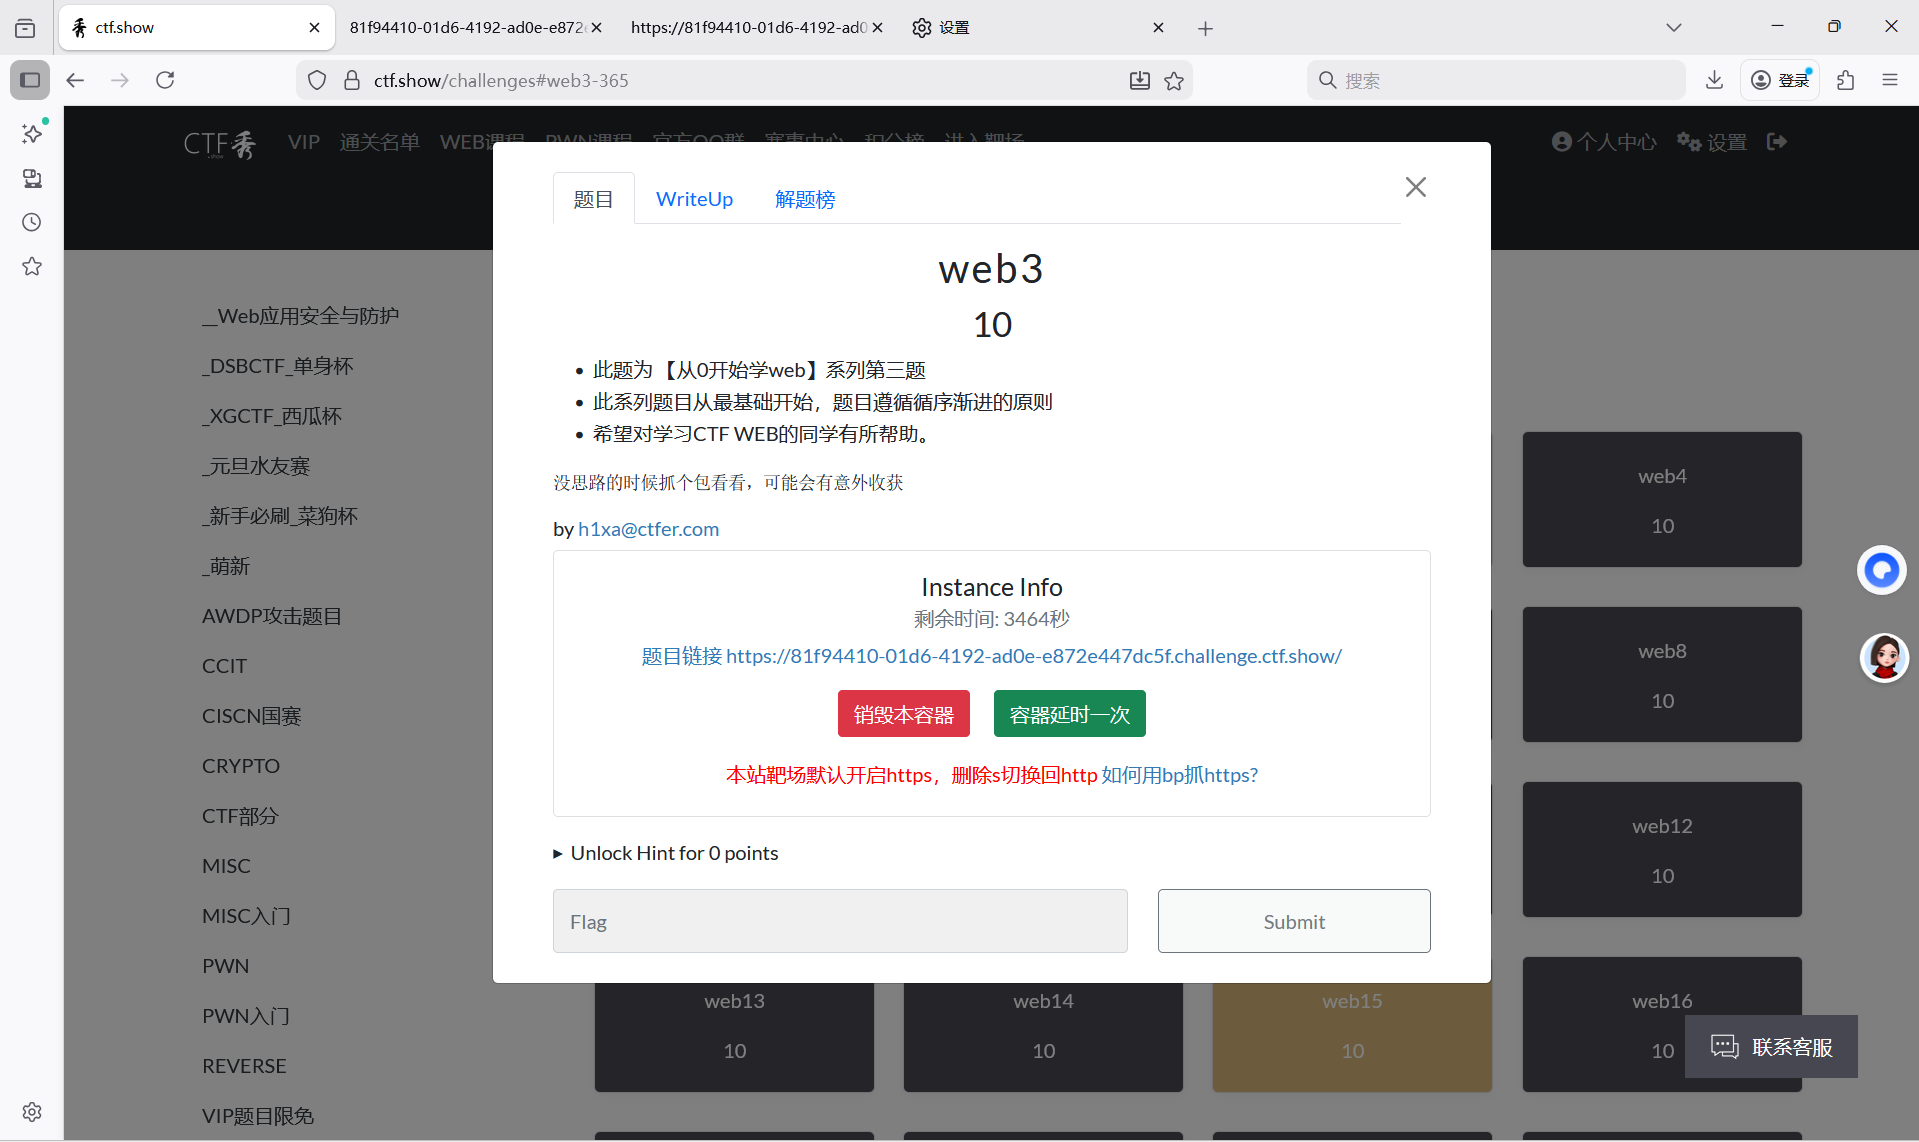
他说可以抓包试试
那么我们用bp抓包并放到repeater中重放
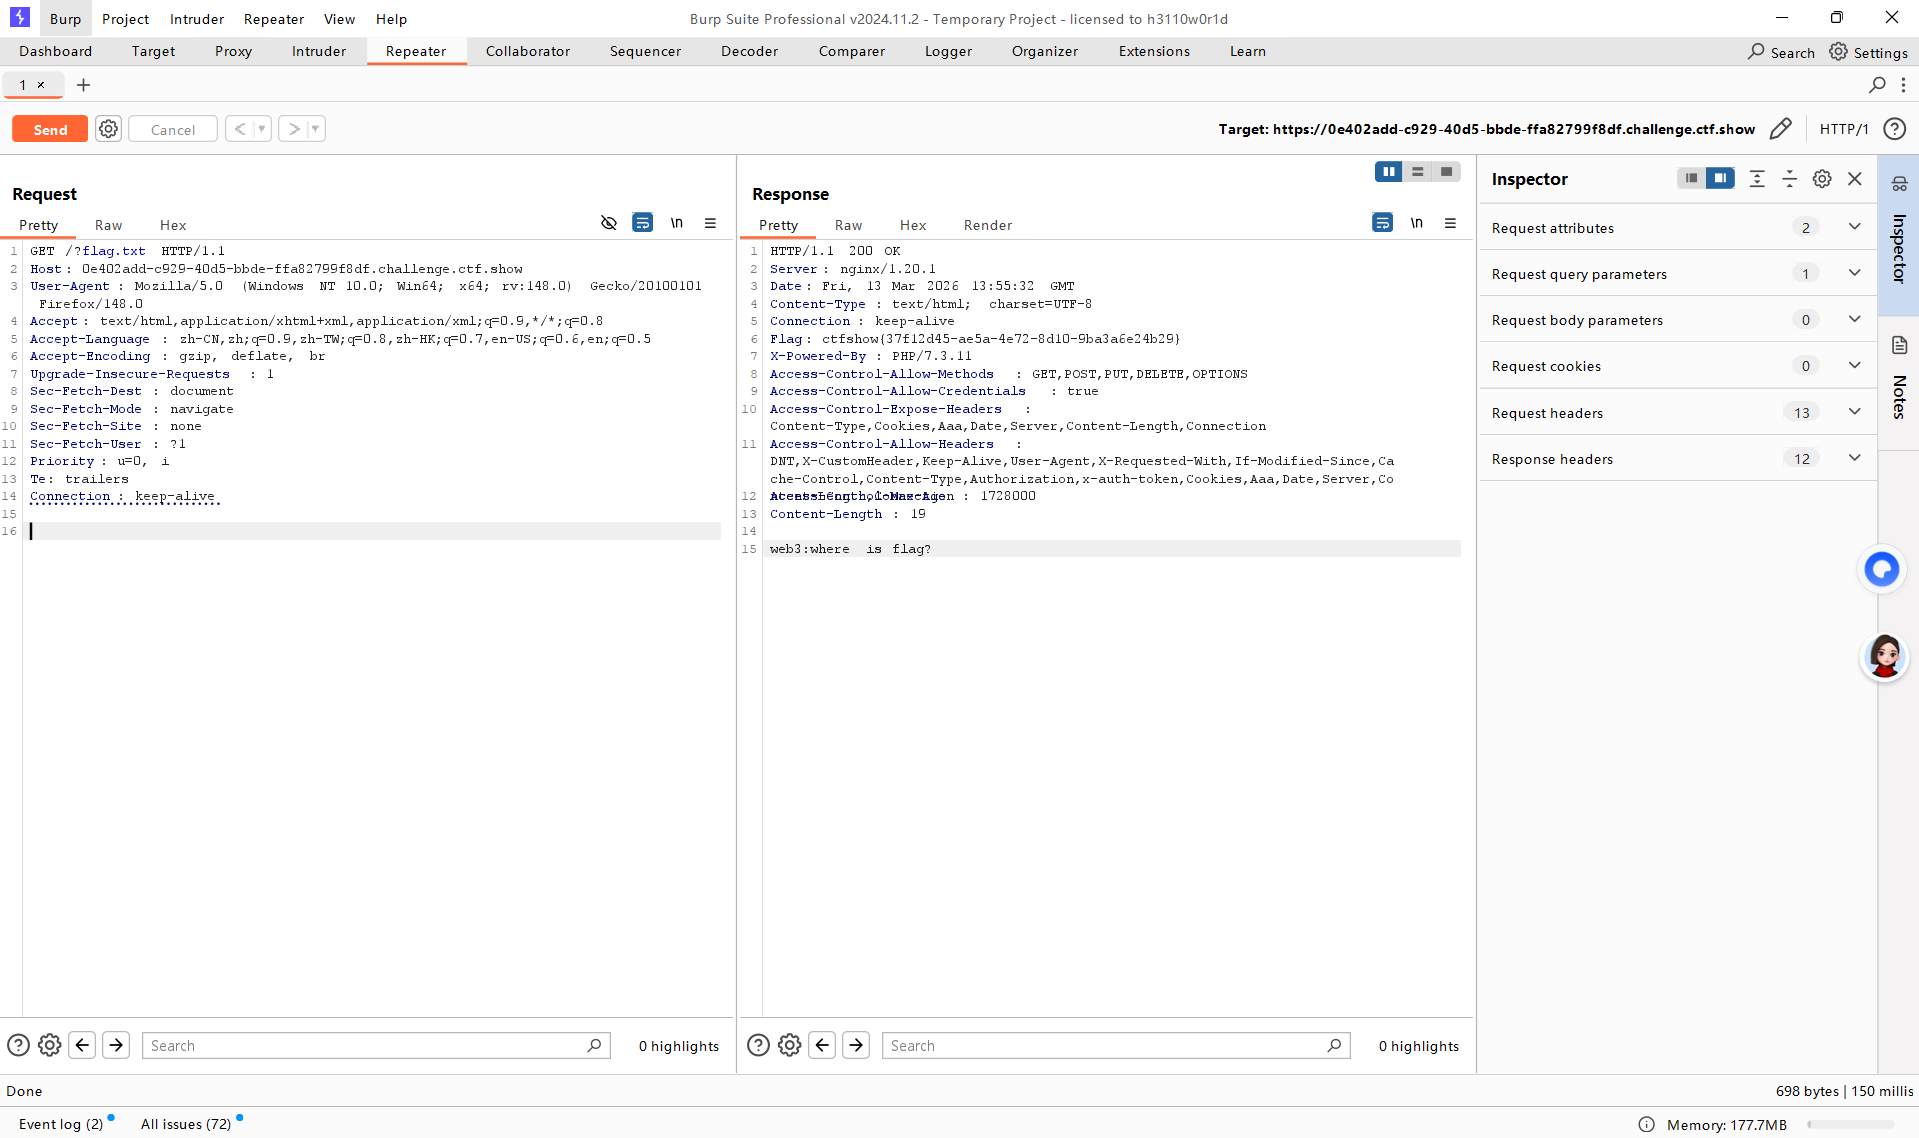
那么我们就得到了flag
ctfshow-web4
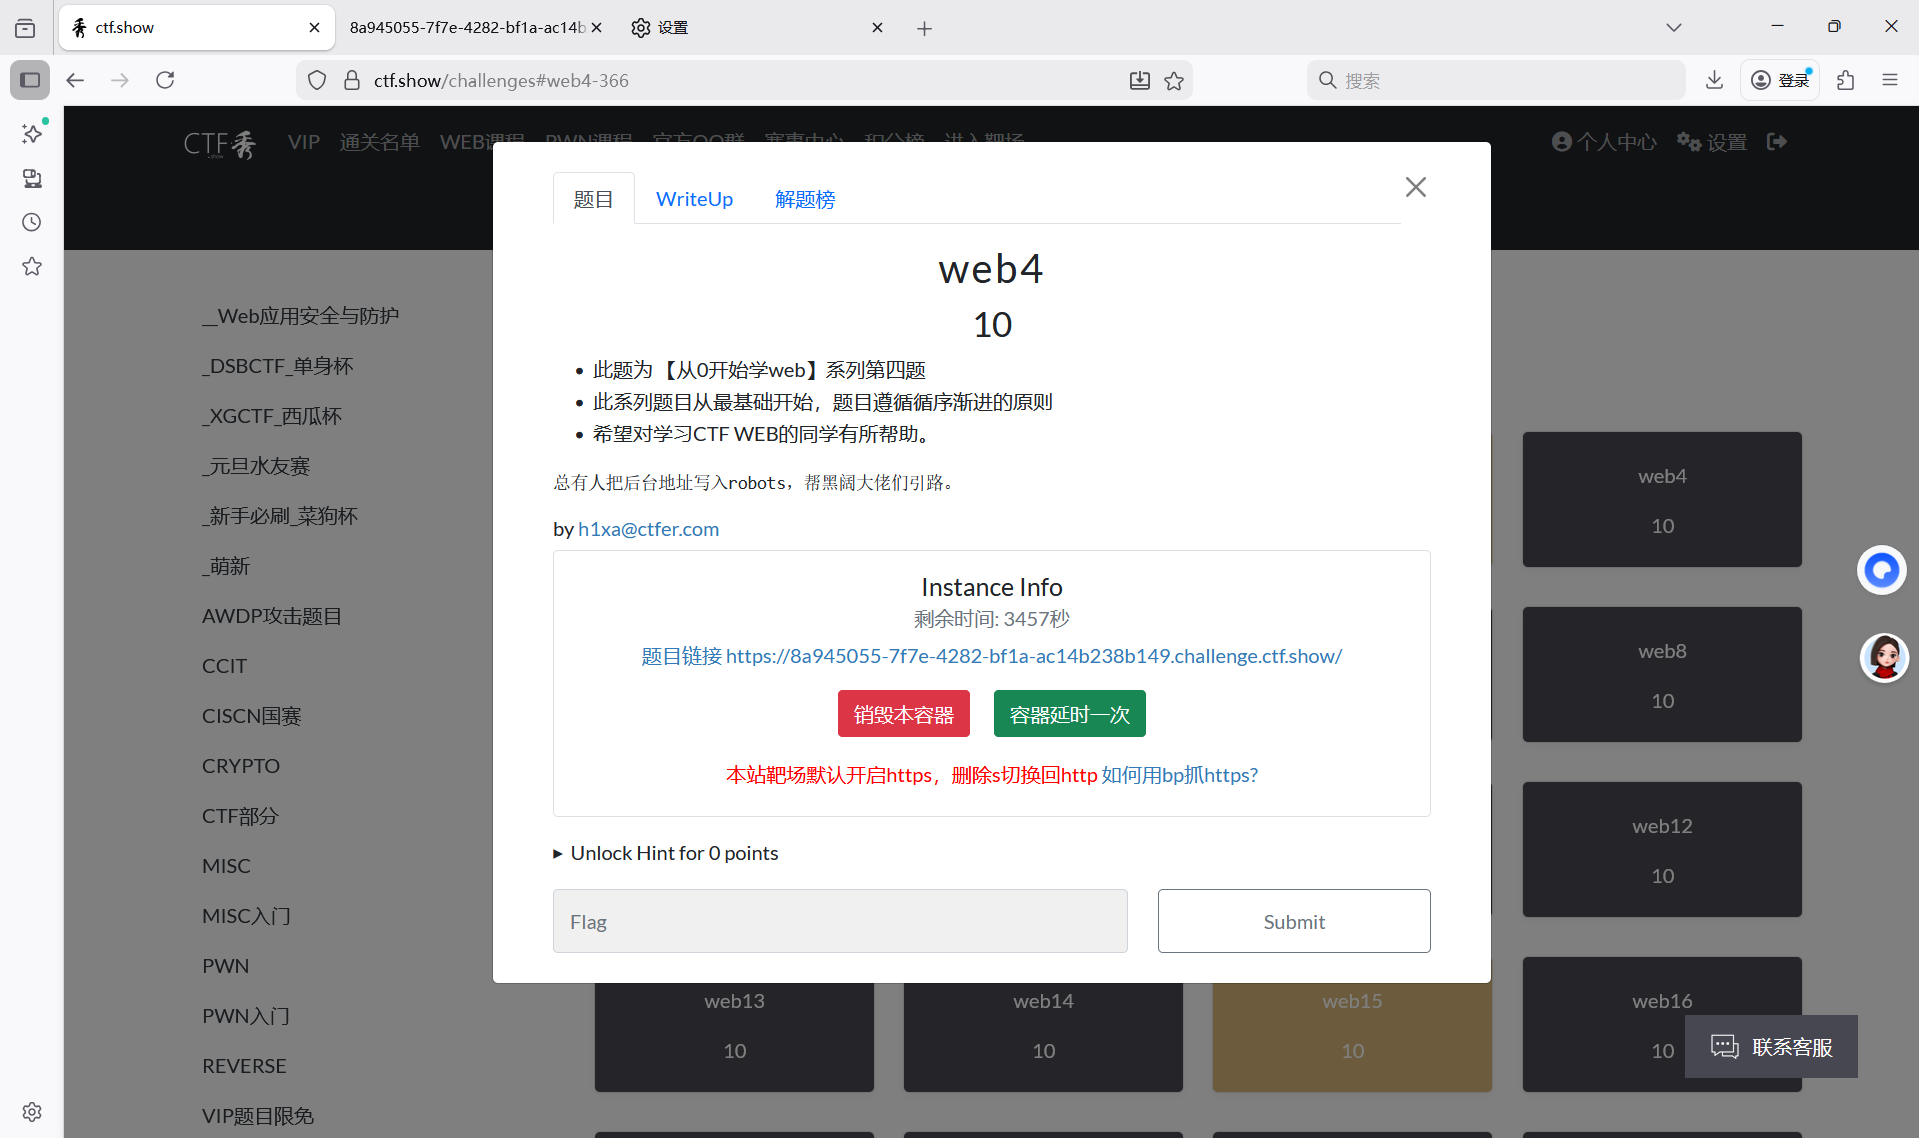
我们看到和1,3题一样我们先用1,3的思路解一下,发现都不行
我们看他题上写着roots,我们尝试在url上写入robots.txt看看
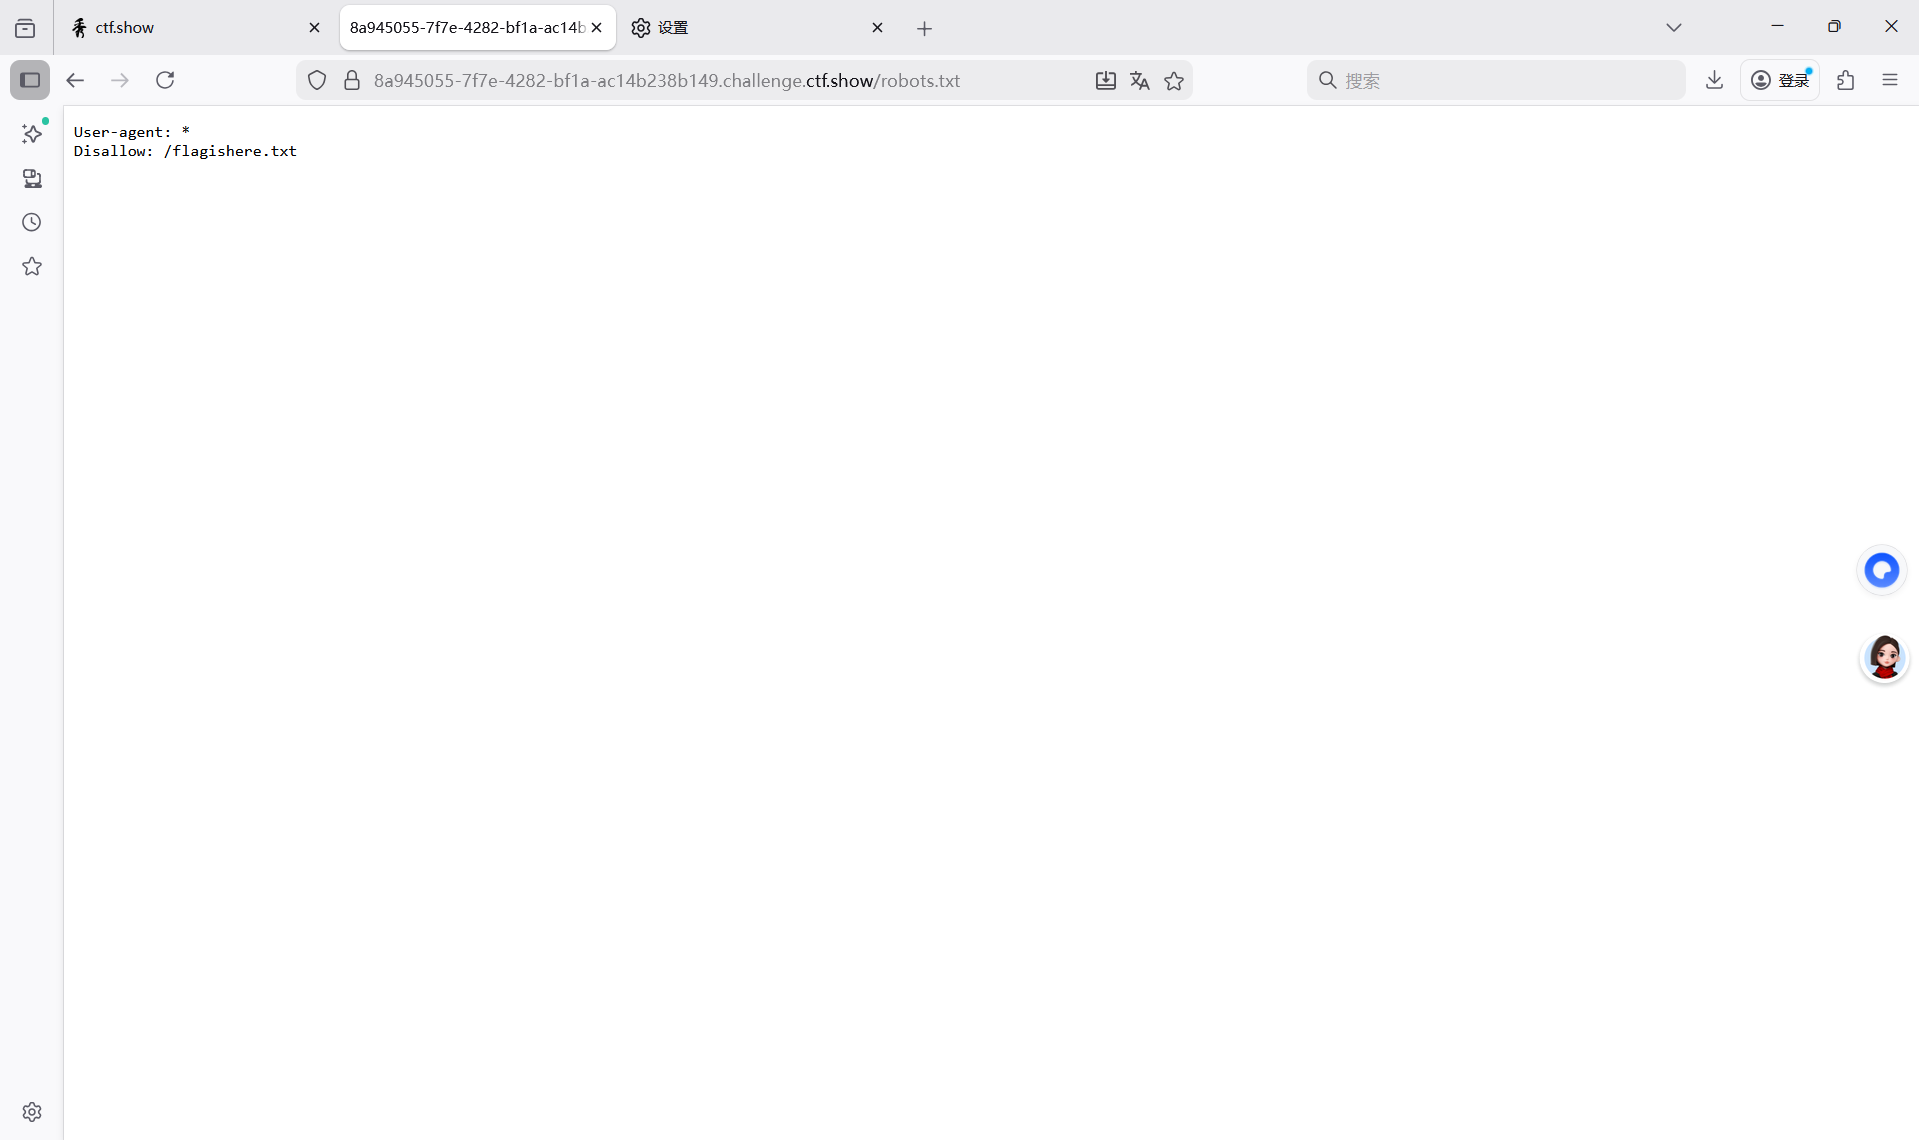
发现写着flagishere.txt,那我们把他写入url中看看
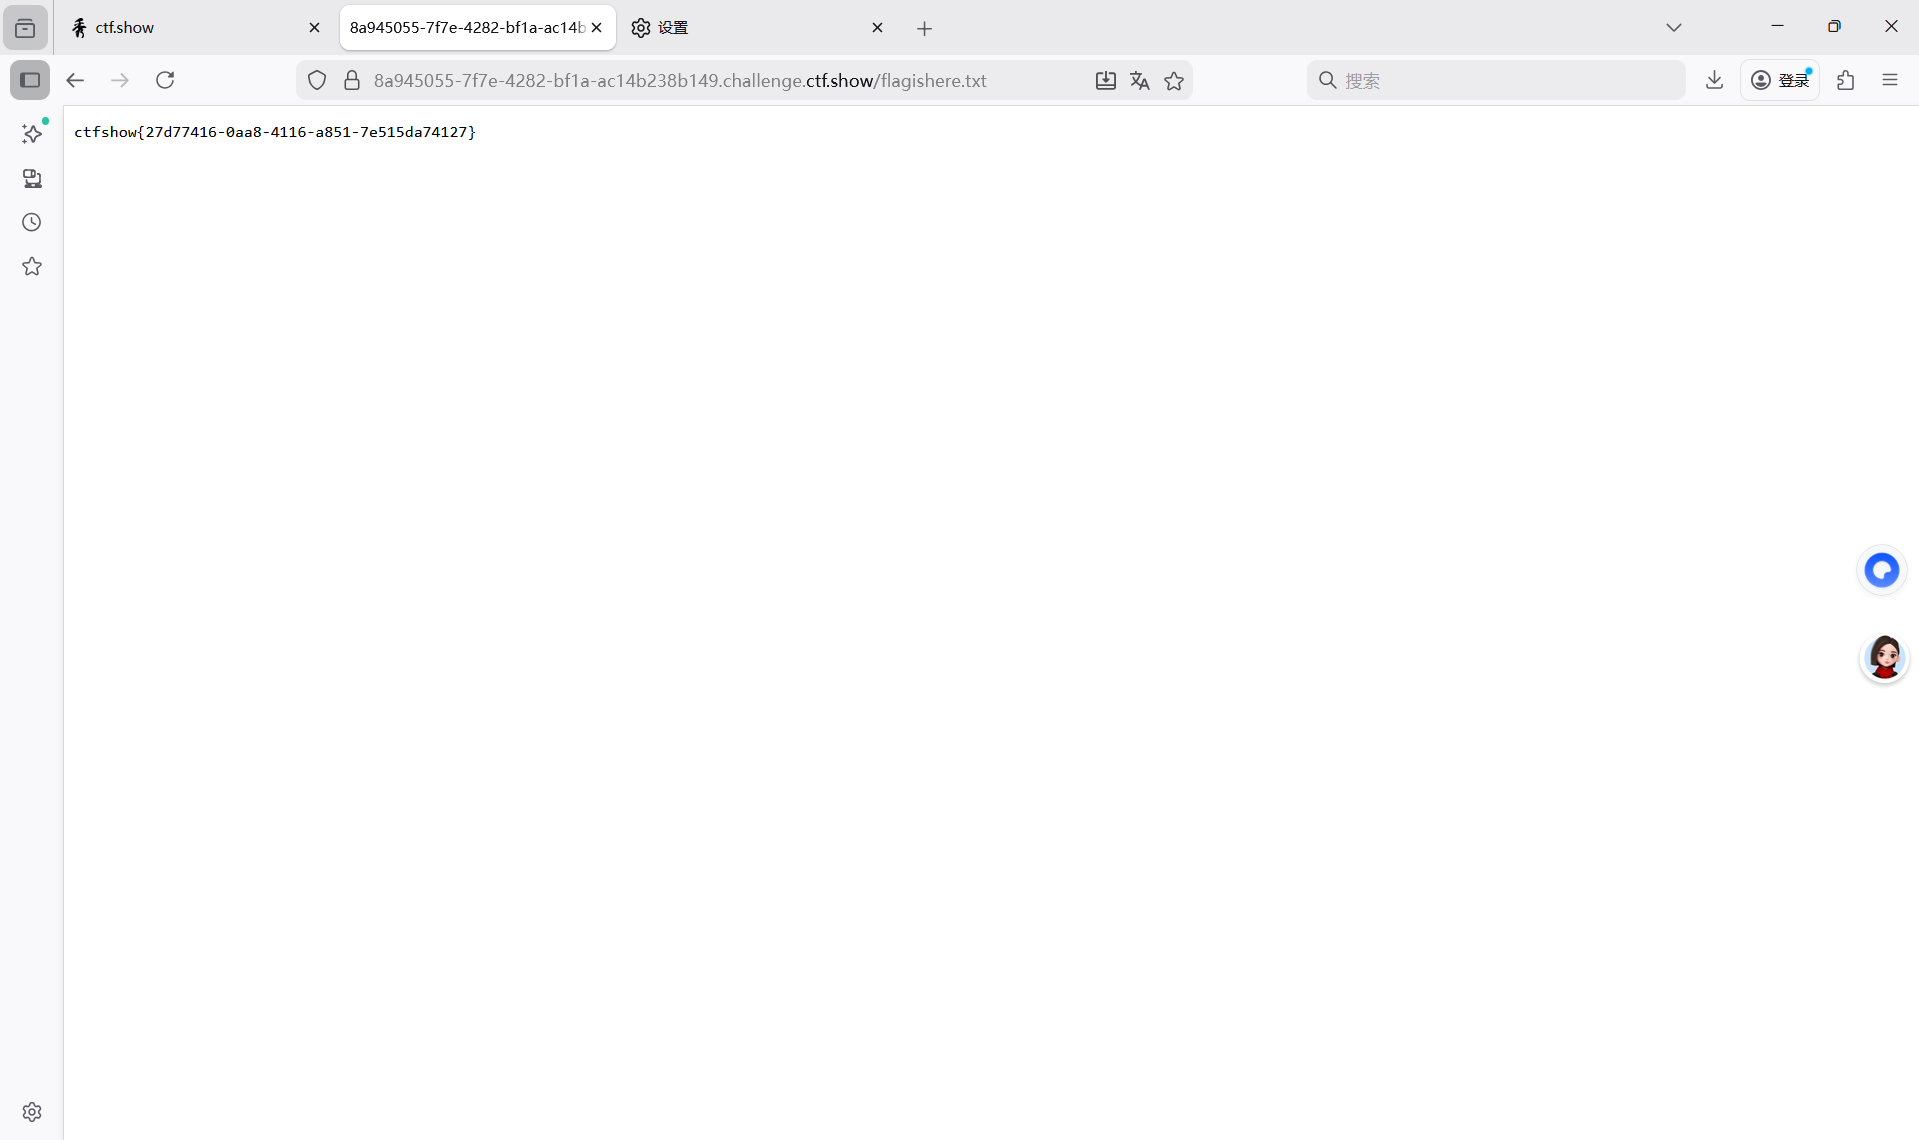
发现有flag
ctfshow -web5
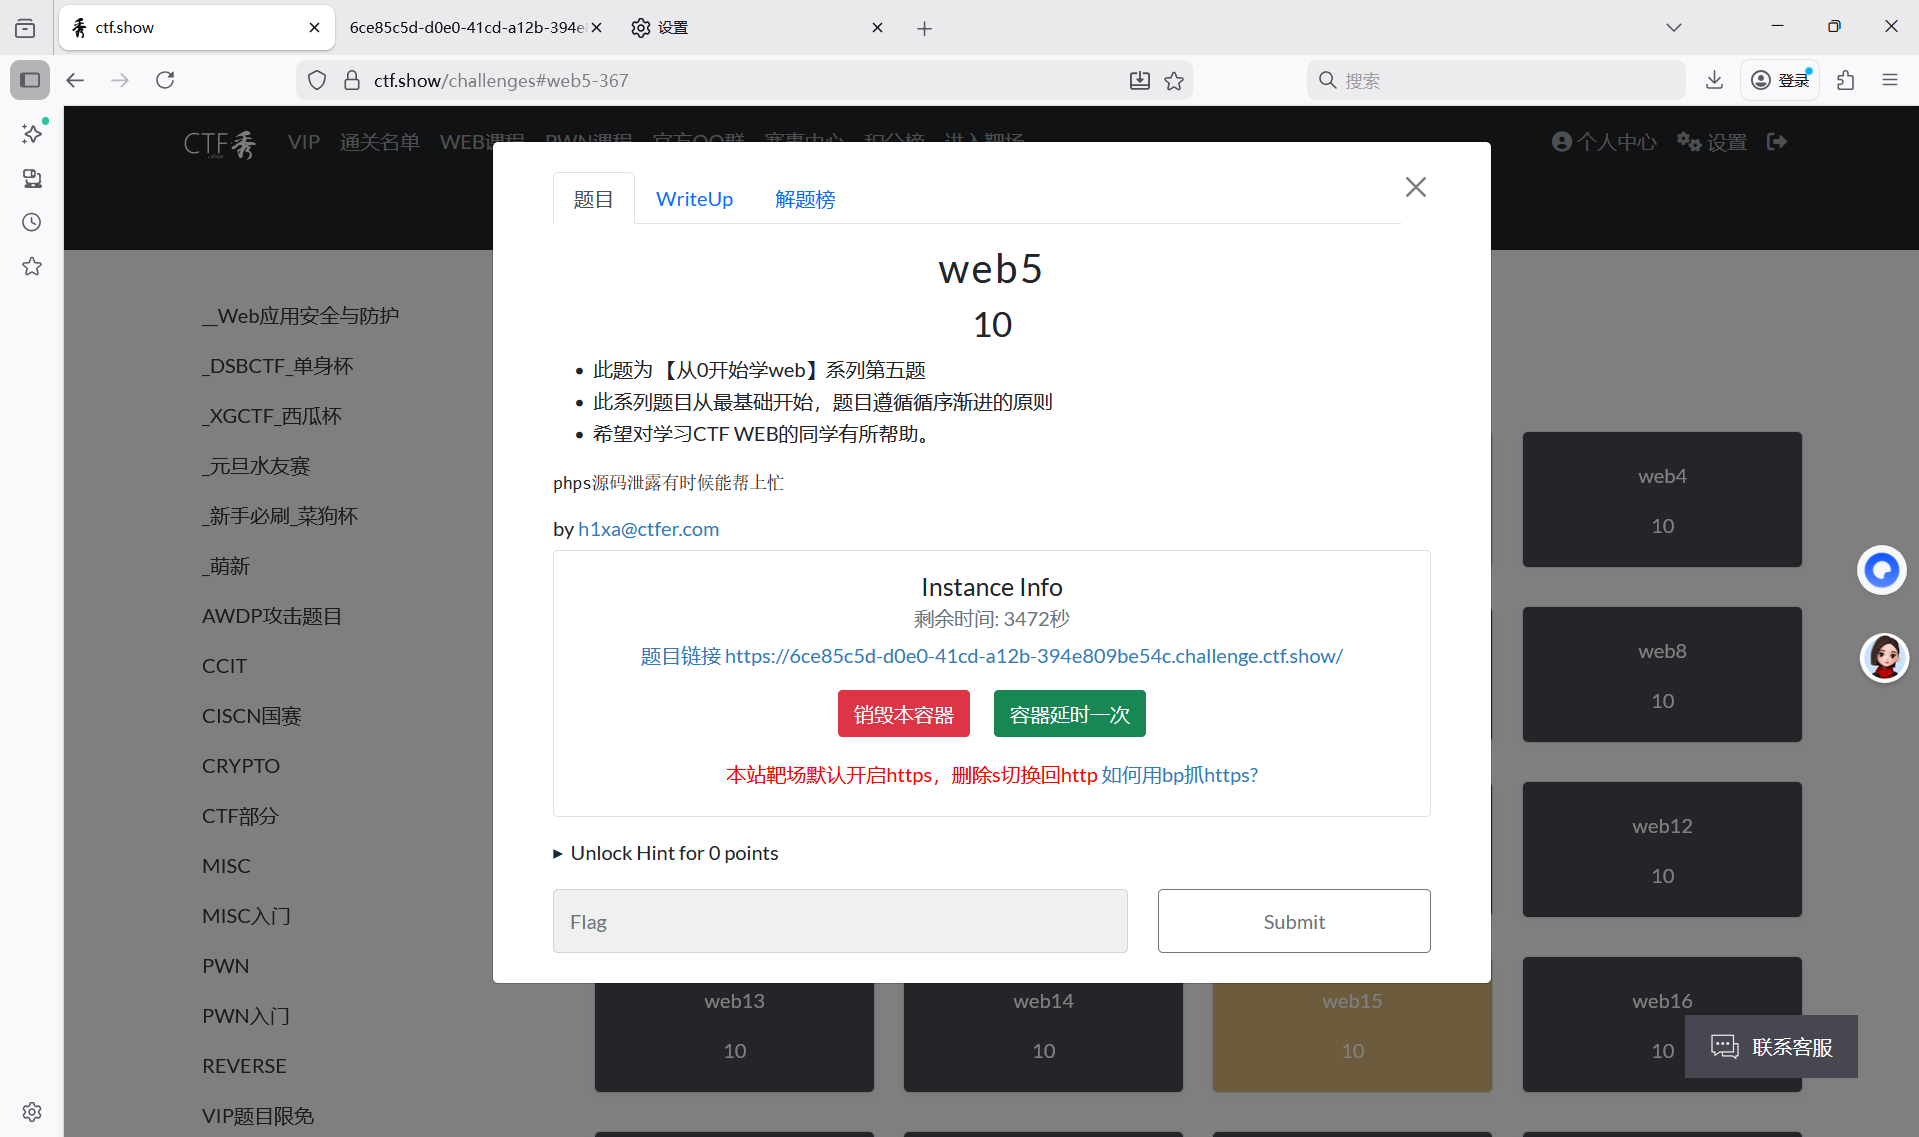
发现和1,3,4一样那我们就用这几题的思路解一下,发现不行
我们来看题写着phps源码泄露
那么我们就在url中写入index.phps看看
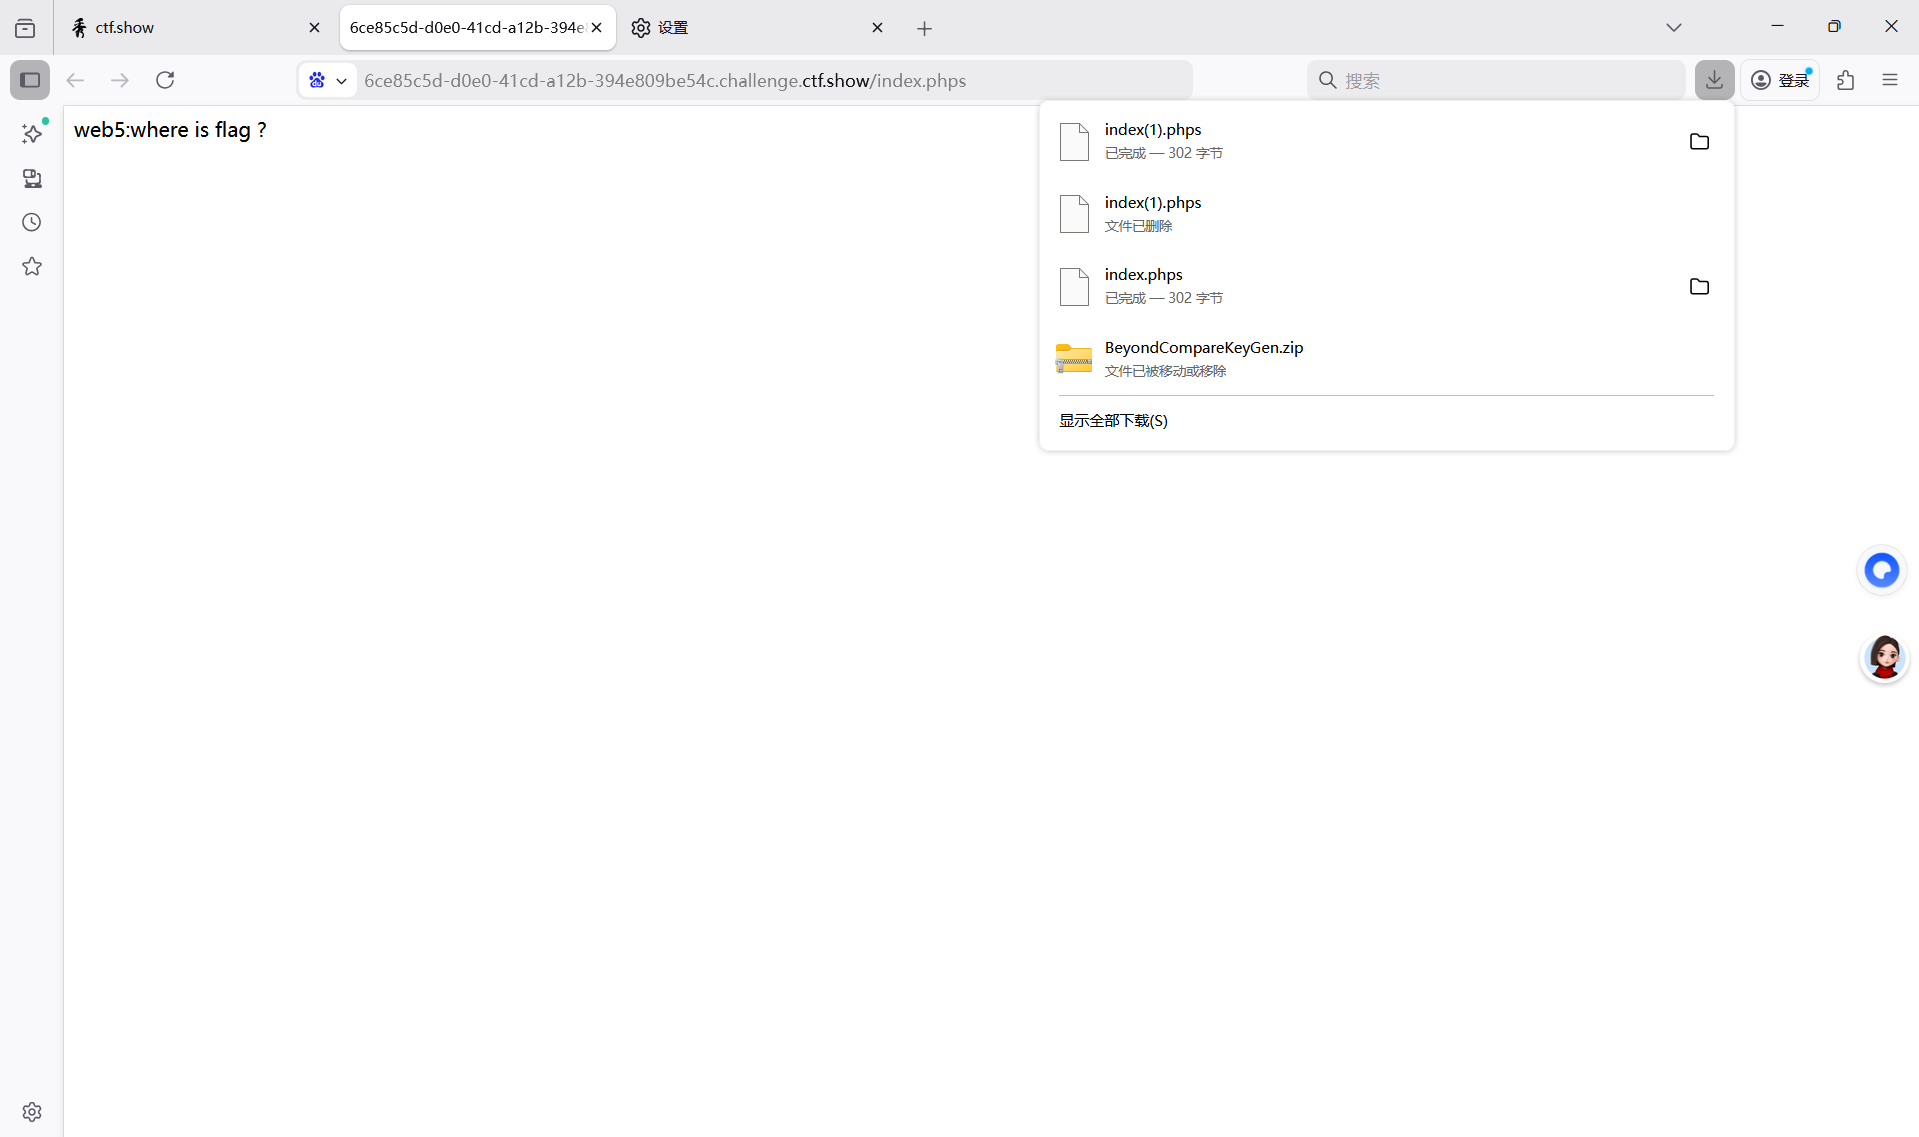
发现下载了一个文件,我们用记事本打开
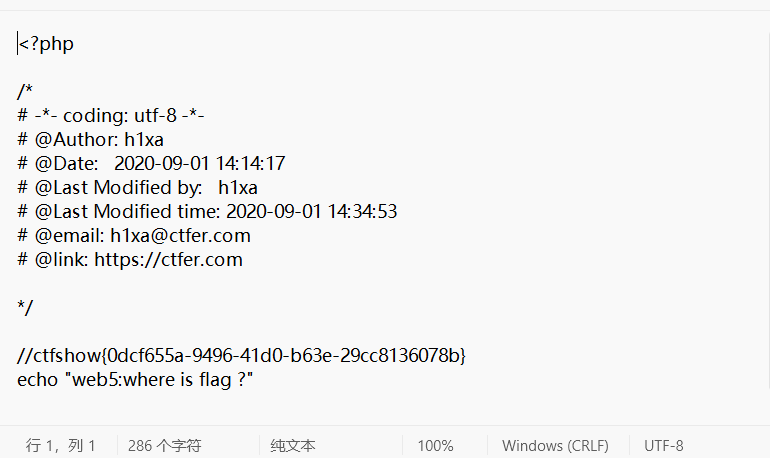
发现flag就在其中
今天的分享就到这里我们明天见!