/* MD / 富文本中的 .toc(含博客园搬家等嵌套结构);.toc-box 在侧栏,不受影响 */
#content_views .toc,
/* 编辑器常在目录前后插入空 p(:empty 仍占 20px),一并去掉避免顶空隙 */
#content_views.markdown_views > p:empty:has(+ .toc),
#content_views.markdown_views > .toc + p:empty,
/* 富文本旧版目录标记 */
#content_views.htmledit_views #main-toc,
#content_views.htmledit_views #hr-toc,
#content_views.htmledit_views p[id*=\”-toc\”] {
display: none !important;
}
/* 目录去掉后,紧跟的首个标题不再多出一块上边距 */
#content_views.markdown_views > .toc + h1,
#content_views.markdown_views > .toc + h2,
#content_views.markdown_views > .toc + h3,
#content_views.markdown_views > .toc + h4,
#content_views.markdown_views > .toc + p:empty + h1,
#content_views.markdown_views > .toc + p:empty + h2,
#content_views.markdown_views > .toc + p:empty + h3,
#content_views.markdown_views > .toc + p:empty + h4 {
margin-top: 0 !important;
}
背景与问题
我们团队在落地面向强合规场景的文印管控方案时,发现银行类场景的需求和通用办公场景存在显著差异,先后遇到了几个核心技术痛点:
安全合规要求极高:需满足等保2.0审计要求,所有打印、复印、扫描操作必须全程留痕,可精准追溯到操作人、时间、设备、操作内容,客户隐私、交易数据、内部涉密文件等敏感内容必须实现事前拦截,防止泄露。 跨地域部署体验差:银行普遍存在多分支机构,传统漫游打印需要将作业上传到总部服务器再下发到分支设备,大量占用VPN带宽,高峰期打印延迟可达数十秒,甚至出现作业丢失的情况。 多环境适配复杂度高:终端环境存在Windows、macOS与国产操作系统混合部署的情况,同时打印设备品牌多、型号杂,不同品牌的通信协议、认证逻辑差异极大,传统方案很难实现统一管控。 运维成本高:分散部署的设备状态不透明,故障、耗材不足只能被动等待用户反馈,IT团队大量精力消耗在文印设备运维上,故障响应滞后。
技术原理
针对上述问题,我们梳理了四个核心技术原理作为架构设计的基础:
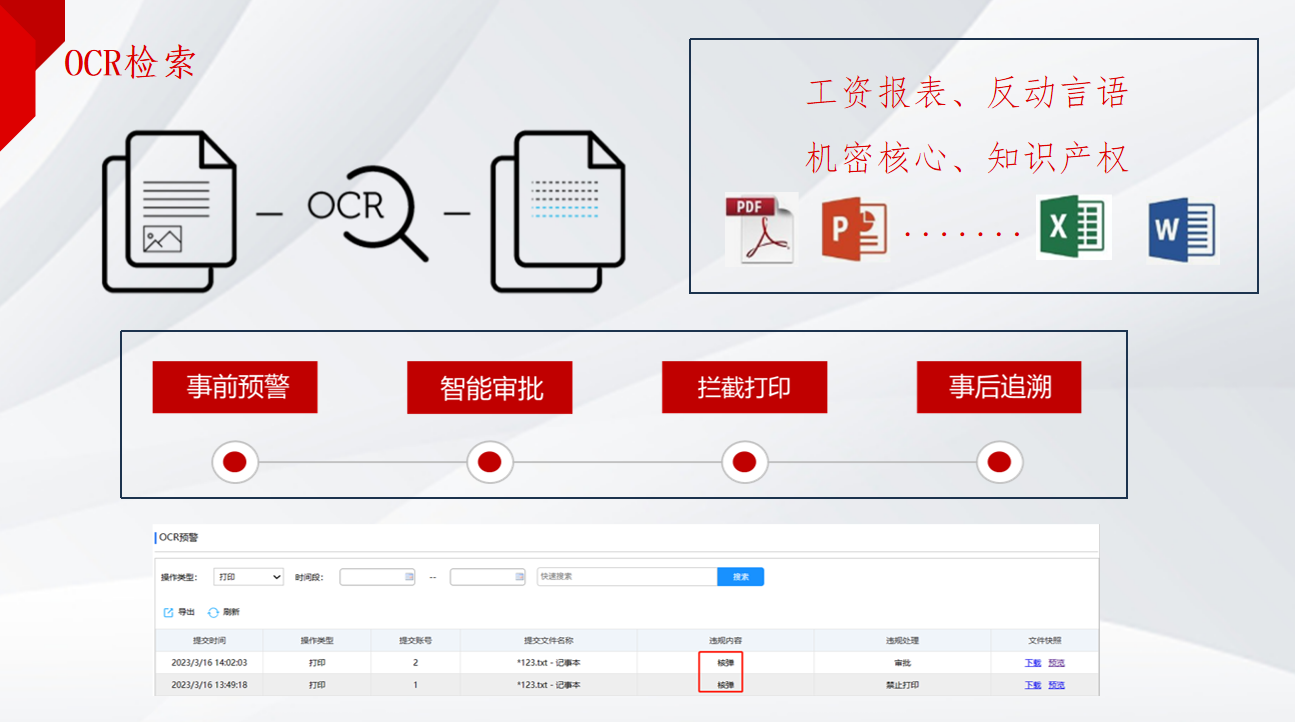
统一设备适配抽象原理:在核心服务和打印设备之间增加适配层,将不同品牌、型号的设备通信协议、认证逻辑、状态回调统一抽象为内部标准接口,新增设备仅需开发对应适配插件,无需修改核心服务逻辑。 边缘就近调度原理:漫游打印作业采用「元数据上云、文件存边缘」的模式,用户提交作业时根据IP地址自动匹配最近的边缘节点存储打印文件,仅将作业元数据(用户ID、作业ID、页数、权限信息)同步到总部,打印时直接从边缘节点拉取文件,无需占用总部VPN带宽。 全链路内容安全校验原理:所有文印作业在提交后、输出前,都会经过OCR内容识别、敏感关键词匹配、密级判定三个环节,根据判定结果执行直接放行、提交审批、拦截操作,所有内容快照存储在服务器,可随时追溯。 无感知高可用原理:核心服务、数据库采用双机互备架构,边缘节点采用集群部署,客户端内置探活逻辑,节点故障时自动切换到可用节点,整个过程用户无感知,服务可用性不低于99.99%。
架构设计与关键实现
我们采用四层分层架构设计,各层职责明确、耦合度低,便于扩展和维护:
终端接入层:覆盖Windows、macOS、银河麒麟、统信、中科方德等主流终端操作系统,提供统一打印驱动,用户仅需安装一个驱动即可支持所有品牌设备的打印,无需针对不同设备安装不同驱动。同时支持账号密码、刷卡、扫码、人脸、指纹等多种认证方式,可对接现有身份系统(域、OA、办公协同工具等)。 核心服务层:包含五大核心模块:认证服务负责用户身份校验、权限判定,支持细粒度的权限配置;作业调度服务负责打印作业的路由、就近调度、生命周期管理,支持故障自动转移;内容安全服务负责OCR识别、敏感词匹配、密级判定、水印生成,支持自定义敏感词库、水印样式;审计服务负责全链路操作日志的存储、查询、导出,支持按操作人、时间、设备、内容关键词检索;运维服务负责设备状态监控、耗材预警、故障告警、印量统计,提供可视化运维驾驶舱。 设备适配层:抽象统一的设备通信协议、认证接口、状态回调接口,可适配主流的国际、国产打印品牌,支持打印、复印、扫描全通道管控。
数据存储层:支持MySQL、PostgreSQL等传统数据库,以及达梦、人大金仓、openGauss等国产数据库,满足信创适配要求,数据支持自动备份、恢复。
代码示例1:敏感内容检测接口调用
python import requests import json
def check_print_content(file_path, user_id, corp_id="your_corp_id"): """ 提交打印文件进行敏感内容检测 :param file_path: 待打印文件路径 :param user_id: 提交打印的用户ID :param corp_id: 企业唯一标识 :return: 检测结果,含密级、是否需要审批 """ url = "https://print.example.com/api/v1/security/content-check" headers = {"X-Corp-ID": corp_id} files = {"file": open(file_path, "rb")} data = {"user_id": user_id} resp = requests.post(url, headers=headers, files=files, data=data) resp.raise_for_status() return resp.json()
if name == "main": result = check_print_content("./交易报表.pdf", "user_12345") print(json.dumps(result, indent=2, ensure_ascii=False))
# {
# "code": 0,
# "data": {
# "security_level": "内部", # 公开/内部/秘密
# "need_approval": true,
# "matched_keywords": ["客户卡号", "交易明细"]
# }
# }
代码示例2:漫游打印就近调度配置
yaml
global: default_node: "node-bj-01" sync_metadata_only: true # 仅同步作业元数据到总部,文件存边缘节点 node_mapping:
ip_range: "192.168.1.0/24" node_addr: "https://print-sh.example.com" region: "shanghai" ip_range: "192.168.2.0/24" node_addr: "https://print-gz.example.com" region: "guangzhou" ip_range: "192.168.3.0/24" node_addr: "https://print-cd.example.com" region: "chengdu" policy:
failover_threshold: 3
health_check_interval: 10
性能验证
我们在标准实验室环境下对该架构进行了压力测试,核心指标如下:
单集群支持10000+并发用户,提交打印作业的平均响应时间小于200ms,作业成功率99.99%。 单边缘节点支持500台打印设备接入,集群支持线性扩展,可支撑数万级设备的统一管控。 10万条审计日志检索平均响应时间小于1s,支持TB级日志的长期存储。 节点故障切换时间小于5s,用户无感知。
踩坑与优化
在落地过程中,我们也踩了不少坑,经过多轮优化才达到生产可用的状态:
跨地域打印带宽占用过高:最初架构将所有作业文件都同步到总部服务器,高峰期跨地域打印占用了80%的VPN带宽,后来优化为「元数据上云、文件存边缘」,仅同步不到1KB的元数据,带宽占用降低了99%以上,打印延迟从平均10s降到了1s以内。 大文件OCR检测阻塞打印流程:最初采用同步检测模式,几十MB的PDF文件检测需要十几秒,用户体验很差,后来优化为分级检测:小于10MB的文件实时检测,大于10MB的文件异步检测,低密级文件先放行后审计,高密级文件必须等检测完成后再输出,兼顾了安全和体验。 不同品牌设备适配成本高:最初将设备适配逻辑写在核心服务里,新增一个品牌的设备就要修改核心代码,风险高、周期长,后来重构了适配层,抽象了统一的接口,新增设备仅需要开发几百行的适配插件,理论上可以将新机型适配周期从数周缩短到数天。 节点宕机用户感知明显:最初客户端没有探活逻辑,节点宕机后用户需要手动切换打印队列,后来在客户端内置了探活逻辑,连续3次请求失败就自动切换到备用节点,用户完全无感知。
适用边界与总结
适用边界
适用于对文印全流程审计、敏感内容拦截有强要求的场景。 适用于多分支、多品牌打印设备混合部署的环境。 适用于信创生态与传统IT架构混合的部署场景。 适用于需要降低文印运维成本、精确核算文印成本的场景。
总结
文印管控作为办公场景数据流转的最后一公里,在强合规场景下的重要性越来越高。我们在落地这套架构的过程中,最大的经验是:第一,一定要优先做抽象层,无论是设备适配还是终端适配,抽象层可以极大降低后续的扩展成本;第二,安全和体验要平衡,不能为了安全牺牲用户体验,否则方案很难推广;第三,高可用是金融类场景的核心,所有环节都不能有单点故障,故障切换必须做到用户无感知。
本文含AI生成内容,已由作者审核修改。