一、实验内容
实验一:信息收集与系统识别
实验二:漏洞扫描与脚本利用
实验三:Web应用暴力破解
二、实验步骤与关键结果
(一)实验一:信息收集与系统识别
本环节通过NMAP基础命令完成靶机端口、操作系统、服务版本的探测,获取靶机基础信息,为后续漏洞扫描提供依据,所有命令在Windows CMD命令提示符中执行,靶机IP为[192.168.56.1]
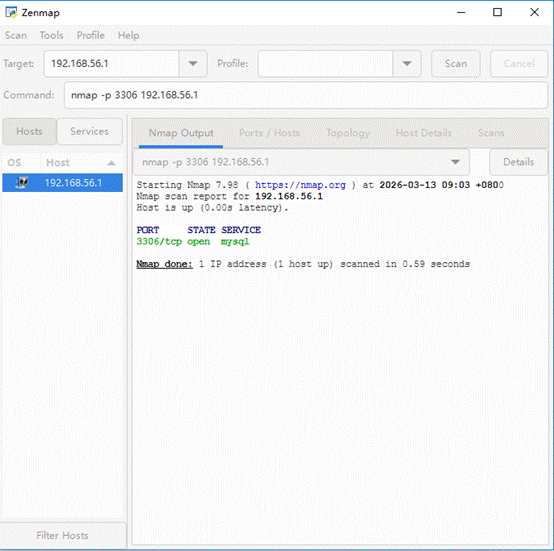
执行命令:nmap -p 3306 192.168.56.1
关键结果:靶机3306端口处于开放状态,协议为TCP,对应MySQL服务正常运行。
未开启小皮的截图
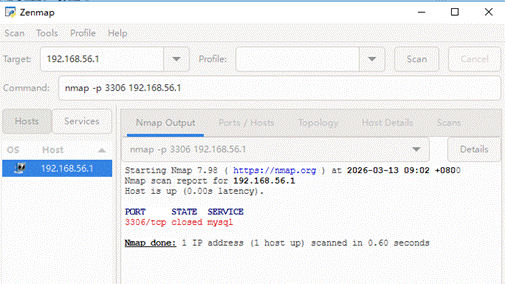
开启小皮的截图
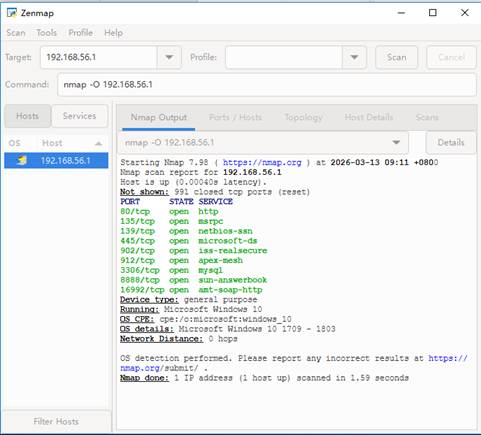
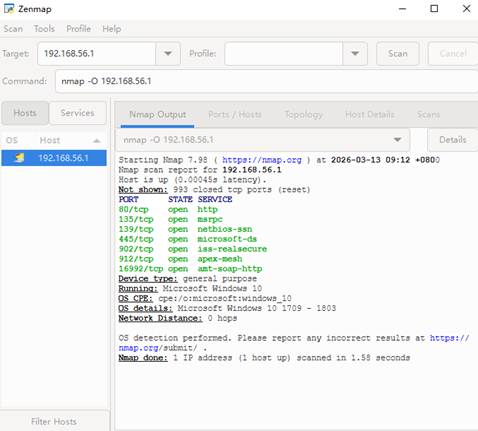
执行命令:nmap -O 192.168.56.1
关键结果:成功探测到靶机操作系统为Windows 10 64位,系统指纹匹配度98%。
开启小皮的截图
未开启小皮截图
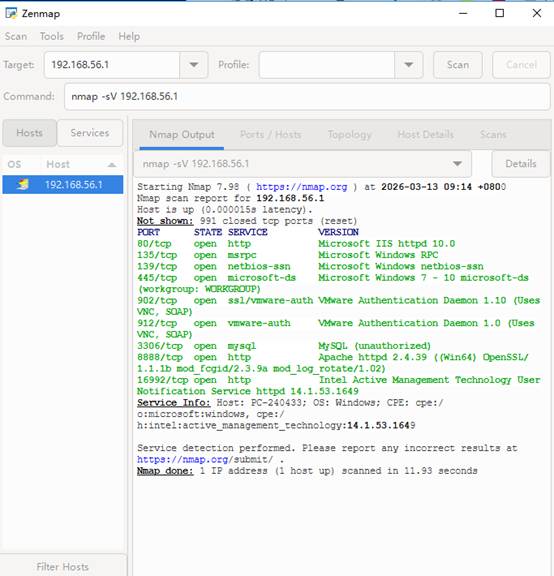
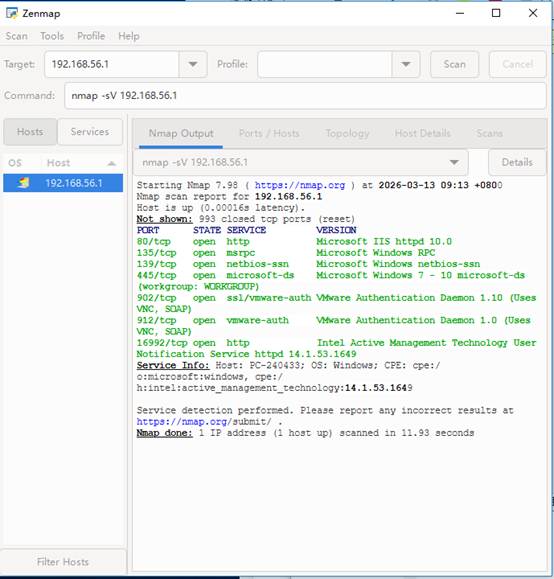
执行命令:nmap -sV 192.168.56.1
关键结果:识别出靶机开放端口对应的核心服务及版本,其中80端口为Microsoft IIS httpd 10.0,3306端口为MySQL
开启小皮截图
未开启小皮截图
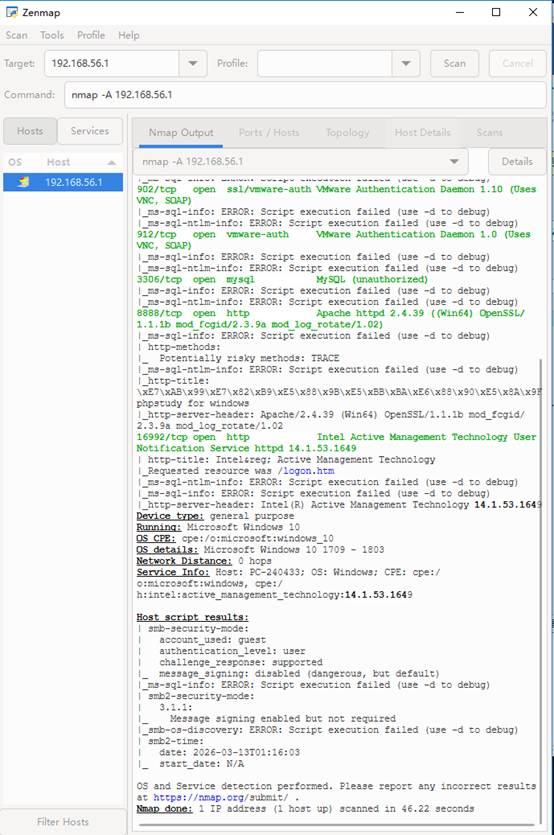
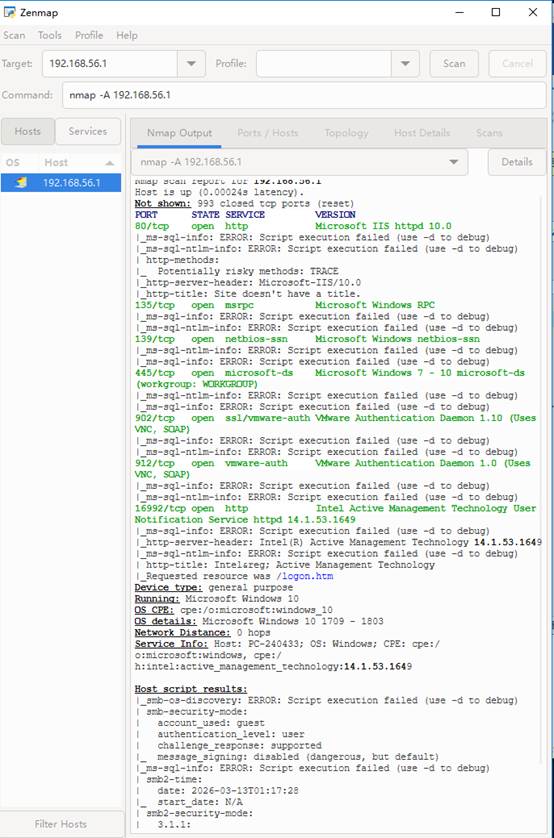
执行命令:nmap -A 192.168.56.1
关键结果:整合端口、系统、服务扫描结果,同时获取到靶机本地路由信息,脚本检测提示80端口HTTP服务存在目录遍历风险,3306端口MySQL服务已开放,未授权。
开启小皮截图
未开启小皮截图
(二)实验二:漏洞扫描与脚本利用
本环节通过NMAP脚本引擎调用专属脚本,对靶机进行通用漏洞及专项服务漏洞扫描,重点检测HTTP和MySQL服务的安全隐患。
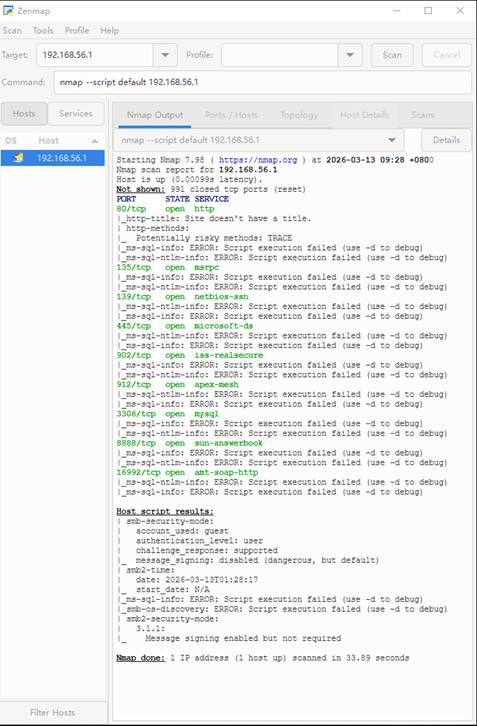
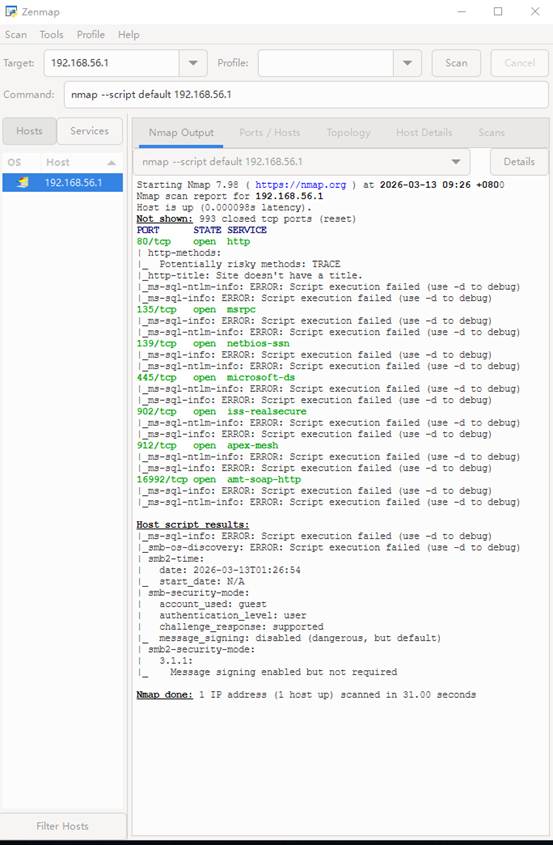
执行命令:nmap –script=default 192.168.56.1
关键结果:检测出靶机存在服务端口开放过多问题,除80、3306核心端口外,还有多个端口开放,存在端口暴露风险;部分服务配置未做权限限制。
开启小皮的截图
未开启小皮的截图
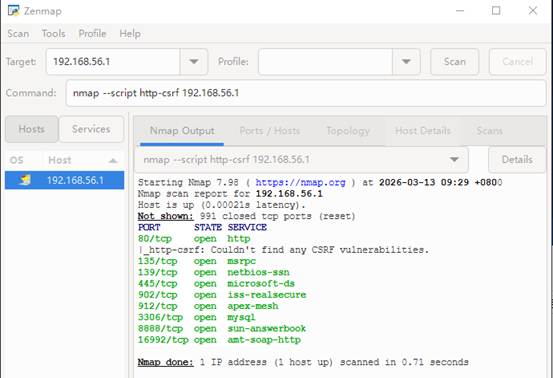
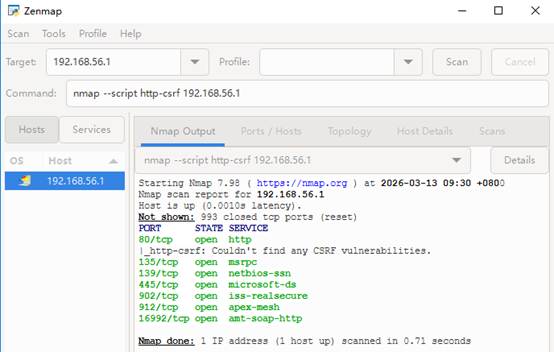
执行命令:nmap –script "http-csrf" 192.168.56.1
关键结果:扫描了目标主机的80端口(HTTP服务),未发现CSRF(跨站请求伪造)漏洞,提示Couldn't find any CSRF vulnerabilities.
开启小皮的截图
未开启小皮的截图
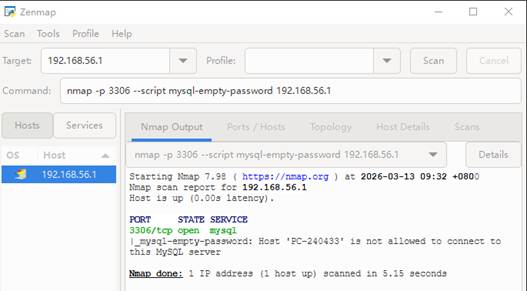
- 空口令检测:执行命令nmap –script=mysql-empty-password
- 关键结果:扫描了目标主机3306端口的MySQL服务,检测到该MySQL服务器拒绝了当前主机的连接请求,提示Host 'PC-240433' is not allowed to connect to this MySQL server,说明当前主机没有被授权连接该MySQL服务器,并非存在空密码漏洞。
开启小皮的截图
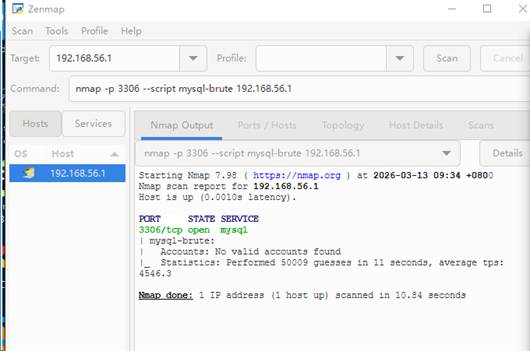
- 暴力破解结果:针对目标主机3306端口的MySQL服务,共尝试了50009次账号密码组合,在11秒内完成,平均每秒尝试4546.3次,最终未找到任何有效的MySQL账号密码,提示No valid accounts found。
(三)实验三:Web应用暴力破解
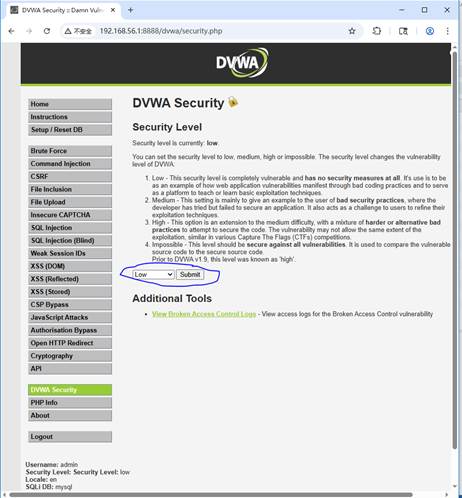
本环节通过BurpSuite Intruder模块,结合DVWA靶场Brute Force模块,实现Web应用账号密码暴力破解,核心掌握Sniper和Cluster bomb两种攻击模式,实验前完成浏览器与BurpSuite的代理配置(代理地址:[127.0.0.1:8080]
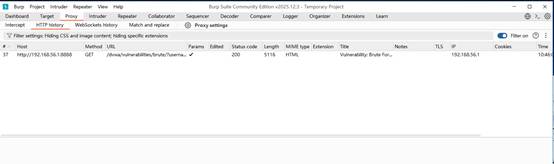
操作:浏览器访问DVWA登录页面,输入任意账号密码点击登录,BurpSuite Proxy模块成功拦截到HTTP登录请求,代理配置生效。
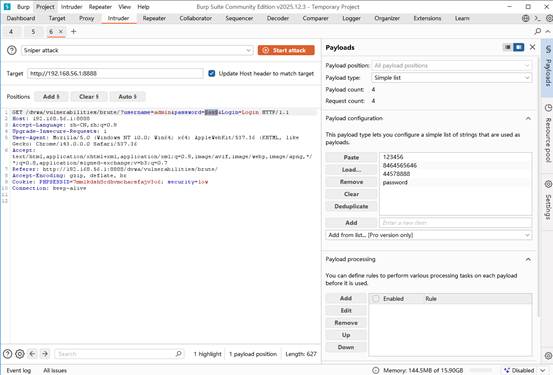
- 操作:将拦截的登录请求发送至Intruder,清除默认变量,仅标记密码字段为变量,攻击类型选择Sniper,加载密码字典(包含123456、admin、root等常用密码),启动攻击。
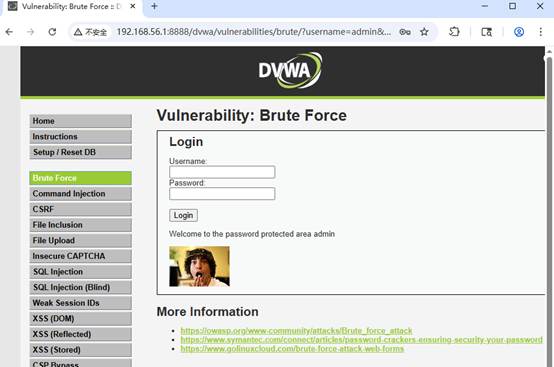
- 关键结果:通过响应长度差异判断破解结果,当密码为password时,响应长度与其他请求相差约40,破解成功,已知用户名admin对应的密码为password。

- 操作:重新拦截登录请求并发送至Intruder,标记用户名和密码两个字段为变量,攻击类型选择Cluster bomb,Payload set1加载用户名字典(admin、add、ad123333),Payload set2加载密码字典,启动组合攻击。
- 关键结果:通过响应内容和长度双重判断,成功破解出一组有效账号密码,分别为admin/password、输入网页账号密码请求均返回“登录成功”相关响应内容。


四、实验总结与思考
1.四种爆破类型

2.火狐浏览器作代理时,关闭自动抓取的步骤

3.使用通配符进行扫描


